盗まれたActive Directoryデータベースが1つあれば、限定的なWindows侵入をドメイン全体の認証情報侵害へと発展させることができます。
ドメインコントローラーからNTDS.dITファイルと、それに対応するSYSTEMレジストリハイブを窃取した脅威アクターは、ドメインIDに関するパスワードハッシュ、Kerberosキー、パスワード履歴データをオフラインで抽出できます。
攻撃者はペイロード、ローダー、コマンド&コントロール(C2)インフラ、回避手法を入れ替えることがありますが、その核心的な目的は変わりません。すなわち、特権実行権限を獲得し、ドメインコントローラーに到達したうえでActive Directoryの機密情報をコピーし、防御側が対応する前にそれらを消去することです。
侵入は、スピアフィッシングや悪意のあるOffice文書、武器化されたLNKファイル、トロイの木馬化されたインストーラーといった、ありふれた初期アクセス手法から始まる場合があります。
被害者がメモリ常駐型のペイロードを取得する小型のステージャーを実行してしまうケースもあります。同時に、プロセスホローイングやDLLサイドローディングによって、マルウェアは正規のプロセスツリーに紛れ込みます。
暗号化されたコマンド&コントロール通信を確立した後、攻撃者は通常、権限昇格を試みます。
取得した認証情報は、パスザハッシュやパスザチケットといった手法で再利用され、より価値の高いシステムへの横展開に利用されます。
決定的な段階は、ドメインコントローラーへのアクセスです。通常%SystemRoot%\NTDS\Ntds.ditに配置されているNTDS.ditファイルは、Active Directoryドメインサービスのデータベースです。
このファイルには、ユーザーおよびコンピューターアカウントのパスワードハッシュを含む、ドメインオブジェクトに関する情報が格納されています。
脅威アクターは、すべてのパスワードを即座に解読する必要はありません。ハッシュとKerberos関連キーを入手するだけで、サービスへの認証やユーザーへのなりすまし、他の環境へのアクセス拡大が可能になる場合があるためです。
Active Directoryの稼働中、このデータベースは通常Extensible Storage Engineによってロックされています。
攻撃者はこの制限を回避するため、ボリュームシャドウコピーを作成またはアクセスし、稼働中のパスからではなくスナップショットからデータベースをコピーすることがよくあります。
Trellixの調査ではこの手法が実証されています。NTDS.ditとSYSTEMハイブのダンプおよび外部流出をシミュレートすることで攻撃経路を追跡し、既知ツールのシグネチャのみに頼るのではなく、キルチェーン全体にわたる挙動を検知する手法を採用しています。
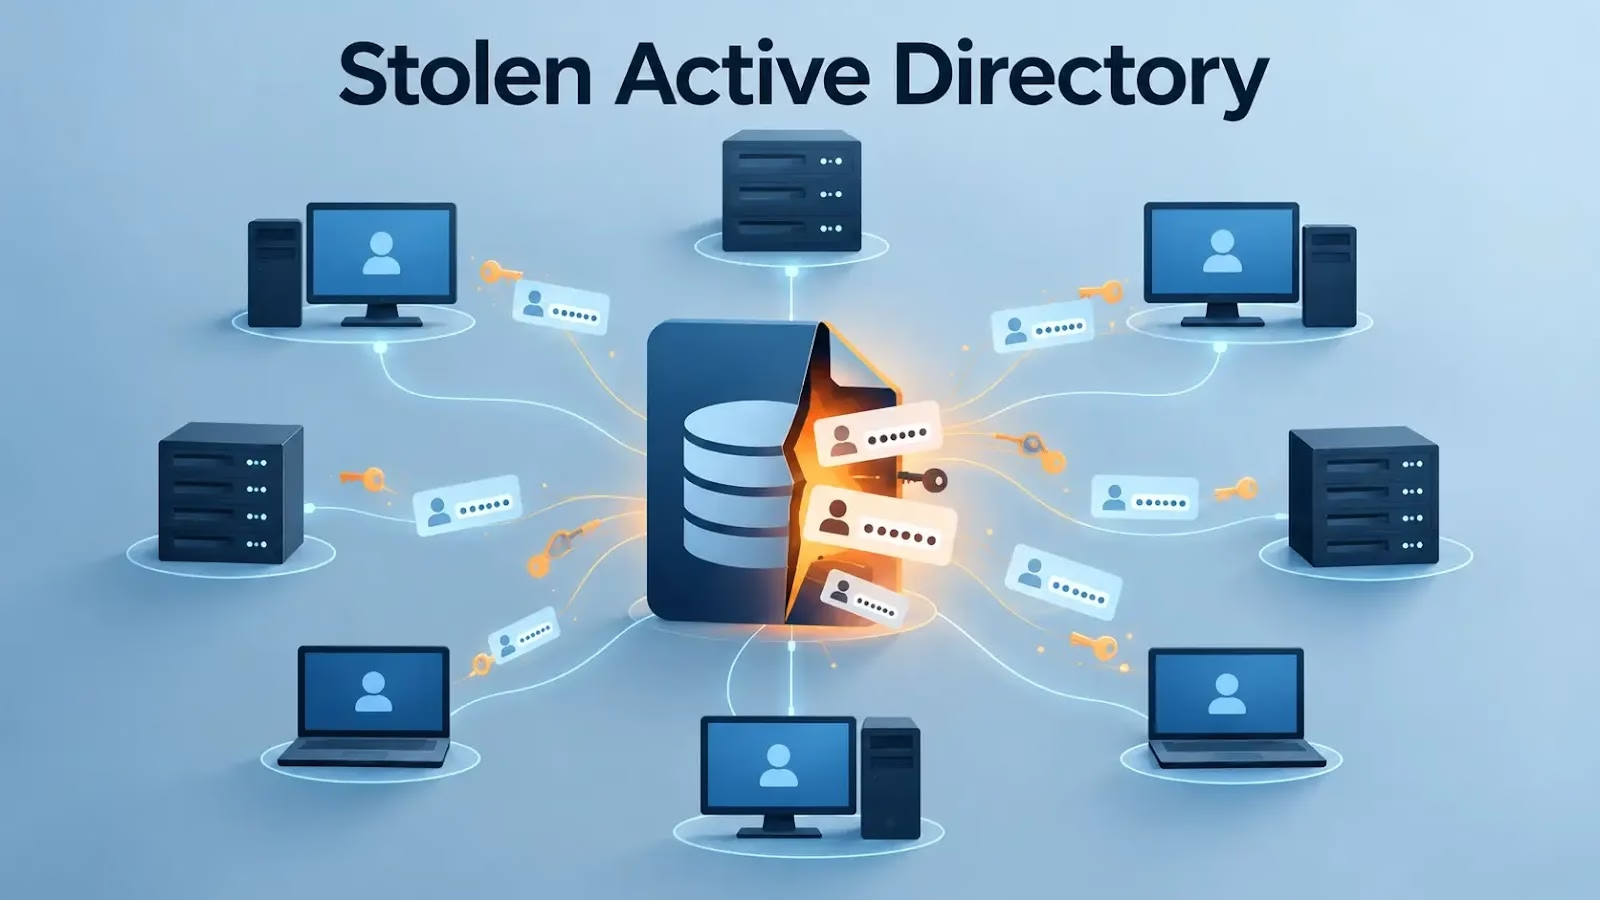
盗まれたActive Directoryデータベース
MITREは特に、不審なシャドウコピー作成、NTDS.ditへの異常なアクセス、ダンプ試行に関連するユーティリティやボリューム管理APIの悪用を監視するよう推奨しています。
付随するSYSTEMハイブも同様に重要です。これには、コピーされたデータベース内の保護されたデータを復号するために必要なブートキーが含まれています。
米国防関連のガイダンスでは、関連するNTDS.dit情報を復号するために、攻撃者は同じドメインコントローラーからSYSTEMハイブを取得する必要があると指摘しています。
SYSTEMレベルのアクセスにより、lsass.exeからの認証情報窃取が可能になり、そこから攻撃者はNTLMハッシュを収集し、Kerberos認証に関する情報も入手する可能性があります。
したがって、これら2つの成果物が組み合わさった場合、単なる不審なファイルアクティビティとしてではなく、重大なインシデントとして扱う必要があります。
盗まれたファイルは、SMB経由でステージングホストに転送されるか、HTTPS経由でクラウドストレージに流出させられ、通常の暗号化されたWebトラフィックに紛れ込みます。
ImpacketやDSInternalsといったツールを使えば、被害環境から切り離した状態でデータベースをオフラインで処理し、攻撃の中でも最も破壊的な段階を実行できます。
検知は、収集段階と流出段階の両方をカバーする必要があります。Trellix NDRは、不審なSMBアクティビティに対する可視性と、NTDS.ditの転送試行に関連する信頼性の高いシグネチャを提供すると報告しており、同社の調査では、認証情報ダンプ段階と外部データ送信段階を関連付けて捉える、より広範な問題として位置づけています。
このアプローチが重要なのは、特定のMeterpreterモジュールやコマンドのみを検知するセキュリティ製品では、別のユーティリティで実行された同等のアクティビティを見逃してしまう可能性があるためです。
比較するセキュリティシステム
価値の高いテレメトリには、ドメインコントローラー上での予期しないボリュームシャドウコピーのアクティビティ、承認された管理ワークフロー以外でのntdsutil.exeの使用、レジストリハイブのエクスポート、NTDSディレクトリへの異常なアクセス、ステージング場所に新たに作成されたNTDS.ditのコピーなどが含まれます。
検知エンジニアリングでは、これらのイベントを、特権ログオン、リモートSMB管理、異常なサービス作成、ドメインコントローラーからの外部送信と関連付けて分析する必要があります。
NTDS.ditまたはSYSTEMハイブがドメインコントローラーから流出した疑いがある場合、防御側はドメインの認証情報が漏洩している可能性を前提に対応すべきです。
影響を受けたホストを隔離し、不審な外部接続をブロックし、侵害の可能性がある特権アカウントを無効化またはリセットする必要があります。
調査担当者は、パスザハッシュ、パスザチケット、リモートサービスの実行、その他の横展開の兆候について、認証アクティビティを精査する必要があります。
対応には、偽造されたKerberosチケットを無効化しゴールデンチケットによる持続的侵害のリスクを低減するため、Microsoftの運用ガイダンスに従い、KRBTGTアカウントを通常2回リセットする、慎重に計画されたプロセスも含める必要があります。
Trellixも同様に、特権アカウントのリセットを優先し、データ流出経路を遮断し、PsExecおよび認証ログを確認し、不正なシャドウコピー作成を制限することを推奨しています。
したがって、盗まれたNTDS.ditファイルは単なるデータ損失事案ではありません。Windowsエンタープライズのアイデンティティ基盤そのものが侵害された可能性を意味し、封じ込め、認証情報の復旧、そしてドメイン全体を対象としたフォレンジック調査が求められます。
SOCのすべてのアラート調査を21分短縮。即時対応のためのIOCコンテキストでSOCを強化しましょう: TI Lookupを自社のSOCに統合する
翻訳元: https://gbhackers.com/stolen-active-directory-database/