AWSは、パブリックなGitHubリポジトリに長期アクセスキーが流出したIAMユーザーに対し、制限的な隔離ポリシーを自動的にアタッチできる仕組みを備えています。これにより、漏えいから数秒のうちに悪用を食い止められる可能性があります。
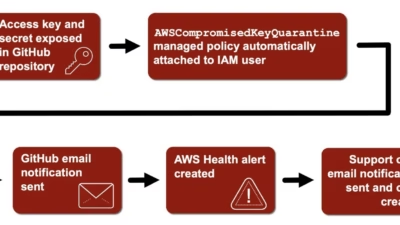
Palo Alto Networks傘下のUnit 42が公開した調査によると、研究者がパブリックなGitHubリポジトリにIAMアクセスキーとシークレットをプッシュしてから、わずか10秒後にAWSが管理ポリシーAWSCompromisedKeyQuarantineV3を適用したことが判明しました。
GitHubもその1秒後には独自のシークレット漏えい通知を発行し、続いてAWS Healthアラート、メール通知、AWSサポートケースの起票が行われました。
この対応の仕組みは、漏えいした認証情報が暗号資産マイニング、権限昇格、データ窃取、クラウドリソースの悪用、あるいは不正なAIサービス利用などに悪用される時間の窓を狭めることを目的としています。
Unit 42が実施した検証では、IAMアクセスキーが18:50:05 UTCにパブリックリポジトリへプッシュされました。そして18:50:15には、AWS CloudTrailがAttachUserPolicyイベントを記録し、該当のIAMユーザーにAWSCompromisedKeyQuarantineV3ポリシーが紐づけられたことを確認しています。
このポリシーはアクセスキー自体を無効化するわけではありません。代わりに、明示的なDenyステートメントを用いて、選定されたリスクの高いアクションをブロックします。AWS IAMのポリシー評価ルールでは、明示的な拒否は明示的な許可より優先されるため、たとえ侵害された認証情報が広範な権限を保持していても、このポリシーによって行動を制約できます。
続いてAWSは18:50:17にAWS Health通知を生成し、18:50:26にはメールアラートを送信、18:50:59には漏えいしたキーと該当IAMユーザーの詳細を含むサポートケースを作成しました。
注意すべき点として、CloudTrailのAttachUserPolicyイベントは、AWSの自動処理ではなく被害を受けたIAMユーザー自身が実行したかのように見える場合があります。セキュリティチームは、実際に誰がこの操作を行ったのかを判断する前に、ポリシーARNや周辺のイベントを検証する必要があります。
AWSは2020年8月に、当初のバージョンであるAWSCompromisedKeyQuarantineポリシーを導入しました。この最初のバージョンでは、IAM、EC2、Organizations、Lambda、Lightsailの各サービスにまたがる28個のアクションを拒否していました。
その後のポリシー改訂では、クラウドを狙う攻撃手法の変化に対応する形でブロック対象のアクションが拡張されてきました。バージョン2ではs3:DeleteObjectを含むAmazon S3関連の制御が追加され、データ窃取後に破壊的な恐喝行為に及ぶリスクを軽減しています。
さらに後の更新では、EC2リザーブドインスタンス、Savings Plans、Amazon ECS、ECR、AWS STS、SageMaker、SES、CodeBuild、Glue、Amazon Bedrockに関わるアクションが制限対象に加えられました。
Bedrockに関する制限は特に重要です。漏えいした認証情報が、コストのかかるモデル推論の呼び出しやAI関連リソースのプロビジョニングに悪用される恐れがあるためです。AWSによるこれらのポリシー更新は、クラウドプロバイダーが新たに現れる不正利用やリソース悪用のパターンに合わせて封じ込め対策を進化させていることを示しています。
組織は、イベントソースがiam.amazonaws.com、イベント名がAttachUserPolicy、かつrequestParameters.policyArnフィールドにAWSCompromisedKeyQuarantineが含まれるCloudTrailイベントを監視すべきです。
加えて、GitHubのシークレットスキャン検証活動に関連するsts:GetCallerIdentityイベントも監視対象に含めることが望まれます。GitHubは、検出したAWS認証情報が依然として有効かどうかを確認するため、STS経由でテストを行う場合があります。
自動隔離は重要な安全網ではありますが、根本的な対処に代わるものではありません。組織は、漏えいしたキーを直ちにローテーションし、CloudTrailで不審な活動を確認し、IAM権限を検証したうえで、可能な限り長期的な認証情報を短命なロールに置き換えるべきです。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。貴社チーム向けの詳細はこちら
翻訳元: https://cyberpress.org/aws-automatically-quarantines-exposed-iam-credentials/