
AWSがGitHub流出のIAM認証情報を漏えいから10秒以内に自動隔離
AWSは、パブリックなGitHubリポジトリに長期アクセスキーが流出したIAMユーザーに対し、制限的な隔離ポリシーを自動的にアタッチできる仕組みを備えています。これにより、漏えいから数秒のうちに悪用を食い止められる可能性があります。 Palo Alto Networks傘下のUnit 42が公開した調査によると、研究
AWSは、パブリックなGitHubリポジトリに長期アクセスキーが流出したIAMユーザーに対し、制限的な隔離ポリシーを自動的にアタッチできる仕組みを備えています。これにより、漏えいから数秒のうちに悪用を食い止められる可能性があります。 Palo Alto Networks傘下のUnit 42が公開した調査によると、研究
150を超える組織のAWSルートユーザーアカウントを標的とした新たなパスワードスプレー攻撃キャンペーンが明らかになり、クラウド環境において最も強力な権限を持つIDが依然として攻撃者にとって高い価値を持つことを改めて浮き彫りにしています。 Datadog Security Labsは、2026年7月24日から8月23日
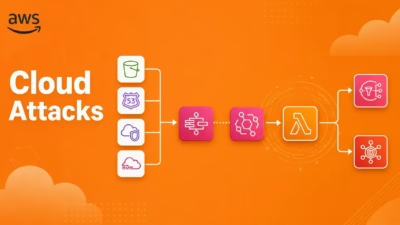
AWSは、ID管理・ストレージ・ネットワーク・DNSログを横断してシグナルを関連付けることで、セキュリティチームが多段階のクラウド攻撃を特定する方法を明らかにしました。 単一のセキュリティアラートは、何か異常が発生したことを示すにすぎません。しかし、攻撃者が一つの行動だけで止まることはほとんどありません。 盗まれた認
セキュリティ 漏洩した認証情報の隔離だけでは不十分 AWSの請求額を99パ
クラウドのロギングサービスは、デジタルインフラにおけるいわば究極の監視カメラです。Amazon Web Services(AWS)のCloudTrailやGoogle Cloud Loggingといったツールは、環境内で実行されるあらゆる操作を完全に可視化します。 これらのログは、運用上の動作やセキュリティイベントの