今回の侵害は、世界中の脆弱なWordPress設置環境を狙った広範なキャンペーンの一環でした。2026年5月7日以降の活動は、単独の悪意あるサイバー攻撃者によるものとされており、中国語を話す攻撃者であり、UTC+8のタイムゾーンで活動している可能性があるとみられています。
この攻撃者は、Acronisが以前報告した「Red Heron」キャンペーンと同一グループ、あるいは関連があると疑われています。
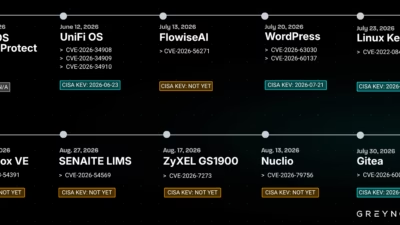
GreyNoiseによると、この脅威アクターは7月20日頃からwp2shellエクスプロイトチェーンを利用してWordPressサイトの悪用を開始しました。このチェーンにはCVE-2026-63030とCVE-2026-60137が含まれています。
このキャンペーンにより、29カ国にわたる少なくとも49組織が侵害を受け、主に政府機関と中小企業が標的となりました。
政府機関への侵入は7月22日に始まりました。攻撃者はWordPressのエクスプロイトチェーンを使い、標的サーバーにカスタムのWebシェルを設置しました。その数分後には、WordPressのユーザーテーブルを抽出し、13件の管理者アカウントを窃取しています。
その後、攻撃者はWordPressの管理パネルにアクセスし、正規のものに見えるよう偽装した新規アカウントを作成しました。登録日も改ざんし、被害者の既存アカウント履歴に紛れ込むようにしていました。
アクセス権を確保した攻撃者は、独自の情報収集プラグインをアップロードし、Webシェルを使ってWindowsベースのサーバー環境を調査しました。
攻撃者は、セキュリティツール、ローカルユーザー、ネットワークサービス、データベースソフトウェア、WordPressの設定ファイル、セキュリティ設定などを探索していました。
GreyNoiseは、この攻撃者がMicrosoftのAntimalware Scan Interface(AMSI)の回避を試み、権限昇格、ローカル管理者アカウントの作成、レジストリデータへのアクセスを行っていたことを確認しました。
さらに攻撃者は、閲覧可能なファイルから平文の認証情報を探索し、バックエンドのSQLデータベースで有効な認証情報を発見しました。窃取した認証情報は、その後、内部システムに対するパスワードスプレー攻撃に利用されています。
攻撃者はSQLサーバーへのアクセスに成功し、データを大量に抽出したうえで、窃取したファイルをZIPアーカイブに圧縮し、Web経由でアクセス可能な場所に設置してからダウンロードしました。
アカウント情報、平文パスワード、個人を特定できる情報を含む少なくとも18,566件のレコードが外部に流出しました。GreyNoiseによると、攻撃者は窃取後も組織内でのアクセス範囲拡大を狙ってパスワードスプレー活動を継続していたとのことです。
WordPressに関する活動は、より広範なキャンペーンの一部に過ぎませんでした。GreyNoiseは、この攻撃者がUbiquiti、Gitea、FlowiseAI、Nuclio、SENAITE LIMS、Proxmox、ZyXELの各製品をスキャンあるいは攻撃していることを確認しています。
同グループは、8月17日頃からZyXEL GS1900スマート管理スイッチのCVE-2026-7273も悪用していました。GreyNoiseによると、これはこの脆弱性が実環境で悪用されたことが公に確認された初めての事例だといいます。
このキャンペーンでは、48カ国にわたる996台のスイッチが侵害を受け、デバイス構成、ネットワーク情報、ハッシュ化されたrootの認証情報が収集されました。
特筆すべきは、影響を受けたZyXELデバイスのうち564台が工場出荷時のデフォルト認証情報のままだった点です。これにより、攻撃者が機密性の高いデバイスデータにアクセス・収集する能力がさらに高まっていました。
注記: IPアドレスおよびドメインは、誤って名前解決やハイパーリンク化されるのを防ぐため、意図的に無効化表記(例: [.])としています。再度有効な形式に戻す作業は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンス基盤内でのみ行ってください。
脅威調査の効率化と手作業の削減にANY.RUNを活用する16,000以上のSOCチームに参加しませんか。チーム向けに詳しく見る
翻訳元: https://cyberpress.org/wordpress-breach-exposes-passwords/