
攻撃者が今も突いているMFAの抜け穴
2026年8月4日、Akiraランサムウェアのアフィリエイトがパスワードスプレー攻撃をSonicWallのSSL VPNに対して開始しました。約7分後、試行の1件が成功します。認証情報は有効で、このVPNアカウントには多要素認証(MFA)が設定されていませんでした。それから約2時間後、攻撃者はRDPでドメインコントロ
2026年8月4日、Akiraランサムウェアのアフィリエイトがパスワードスプレー攻撃をSonicWallのSSL VPNに対して開始しました。約7分後、試行の1件が成功します。認証情報は有効で、このVPNアカウントには多要素認証(MFA)が設定されていませんでした。それから約2時間後、攻撃者はRDPでドメインコントロ
FBIと米シークレットサービス(USSS)は2026年10月6日、FortiBleedが、インターネットに公開されたFortiGateファイアウォールとSSL VPNゲートウェイを狙う、世界規模の認証情報侵害キャンペーンであると警告しました。現在も活動が続いています。 SOCRadarは、194カ国で86,644台を
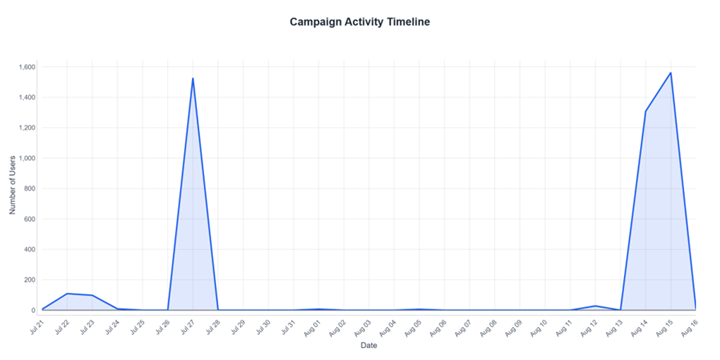
攻撃者が、28のテナントにまたがる5,700件超のMicrosoft 365アカウントを標的にパスワードスプレー攻撃を仕掛けていたことが分かりました。この攻撃では、MFA(多要素認証)を設定していなかった、放置状態のサービスアカウント7件への侵入に成功しています。 Proofpointが「UNK_CondorFilt
ハッカーがMicrosoft 365(M365)内の見落とされがちなマシンアカウントを悪用し、チリの組織から企業データを窃取していることが分かりました。どの組織のM365環境にも、人間に紐づくアカウントはもちろん存在しますが、それだけでなく共有の機能アカウントや、アプリケーション・自動化プロセスに属するアカウントも存在
今回の侵害は、世界中の脆弱なWordPress設置環境を狙った広範なキャンペーンの一環でした。2026年5月7日以降の活動は、単独の悪意あるサイバー攻撃者によるものとされており、中国語を話す攻撃者であり、UTC+8のタイムゾーンで活動している可能性があるとみられています。 この攻撃者は、Acronisが以前報告した「
150を超える組織のAWSルートユーザーアカウントを標的とした新たなパスワードスプレー攻撃キャンペーンが明らかになり、クラウド環境において最も強力な権限を持つIDが依然として攻撃者にとって高い価値を持つことを改めて浮き彫りにしています。 Datadog Security Labsは、2026年7月24日から8月23日
150以上の組織にまたがり、AWSのルートユーザーアカウントを標的とするパスワードスプレー攻撃キャンペーンが確認されました。この事実は、攻撃者がクラウド環境における最も権限の強いアイデンティティの侵害を継続的に狙っていることを浮き彫りにしています。 このキャンペーンは2026年7月24日から2026年8月23日にかけ
2026年7月、約4日間にわたりアジアの政府機関を侵害したとみられる、ほぼ自律的な侵入キャンペーンが確認されました。従業員アカウント85件が突破され、少なくとも2,564件の人事記録が抜き取られています。 Dream Research Labsによると、このキャンペーンのアーカイブには1,395個のファイルが含まれて
Huntressは2026年上半期にパスワードスプレー攻撃が155倍に増加したことを観測しました。ブルートフォース自体は目新しい手口ではありませんが、今回の急増を後押ししている工夫は新しいものです。 この急増の大きな要因となったのが、Microsoftの Azure CLI(管理者がAzureおよびEntraのリソー
eSecurity Planet のコンテンツおよび製品推奨は、編集上独立した立場で提供されています。パートナーへのリンクをクリックいただくことで、当社が収益を得る場合があります。 詳細はこちら Microsoft Entra IDのサインインログは、認証活動に関する重要な可視性を防御側にもたらし、ユーザ
すべての記事を読み込みました