中国語話者とみられる脅威アクターが、WordPressの重大な脆弱性チェーン「wp2shell」を悪用し、29カ国にまたがる政府機関や中小企業を侵害していたことが分かりました。西側のある政府機関からは、少なくとも18,566件の機密記録が窃取されています。
Hacking& Cracking
GreyNoiseは、6月上旬から自社のGlobal Observation Gridを通じて追跡してきた悪意あるサイバーアクター(MCA)に、この活動を紐付けました。
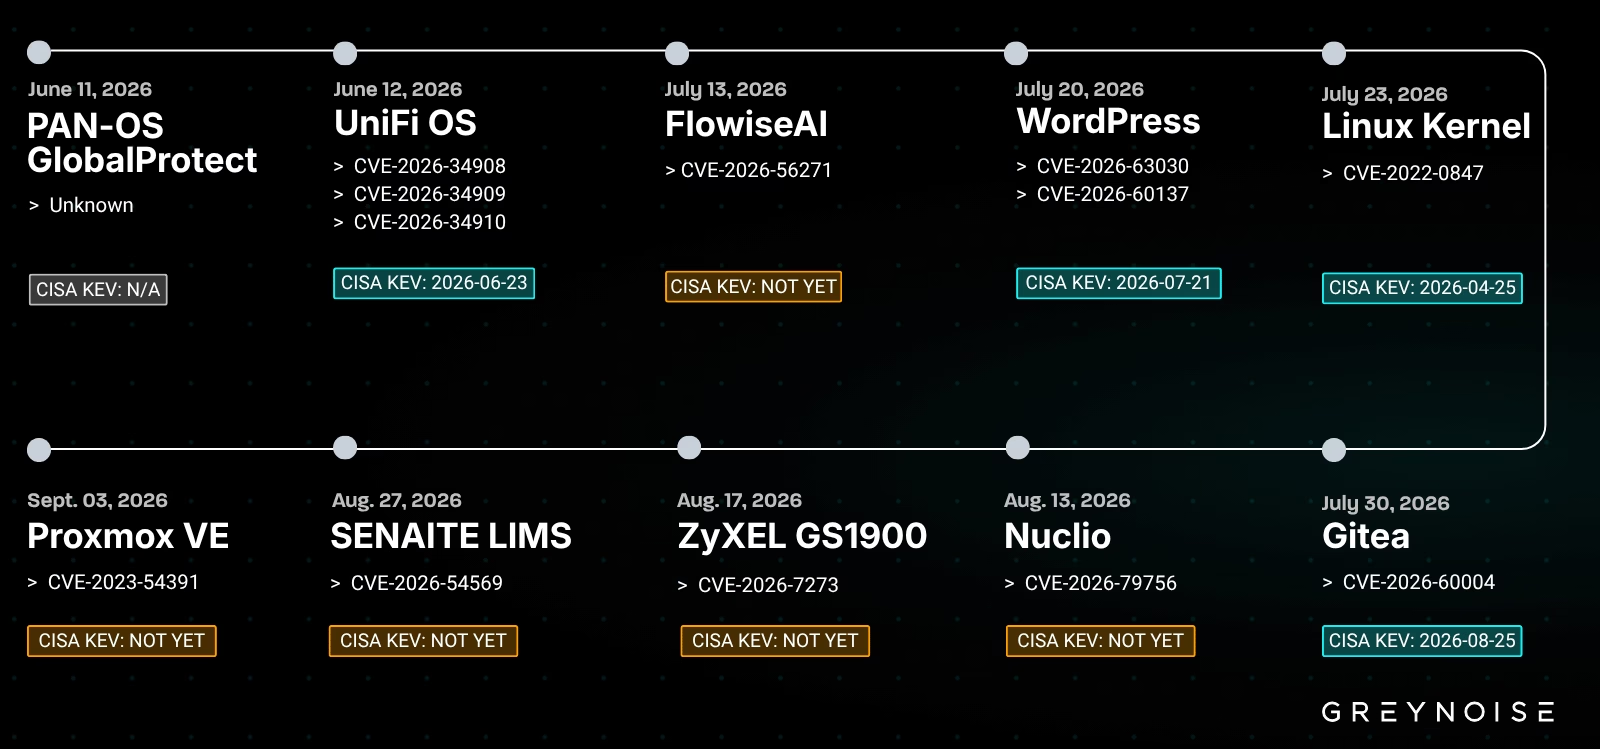
wp2shellと呼ばれるこの攻撃チェーンは、WordPress REST APIのバッチエンドポイントにおけるルート混同の欠陥(CVE-2026-63030として追跡)と、WP_Queryコンポーネントのauthor__not_inパラメータにおけるSQLインジェクションの欠陥(CVE-2026-60137)を組み合わせたものです。
これら2つの脆弱性を組み合わせることで、未認証の攻撃者はプラグインや有効な認証情報、事前のアクセス権を必要とせず、脆弱なWordPress環境上で任意のコードを実行できます。
影響を受けるバージョンには、6.8.6より前のWordPress 6.8.x系、6.9.5より前の6.9.x系、7.0.2より前の7.0.x系が含まれます。
この問題はWordPress 6.8.6、6.9.5、7.0.2で修正されており、両CVEは活発な悪用が確認されたことを受けて7月21日にCISAの既知の悪用脆弱性(KEV)カタログに追加されました。
GreyNoiseは、このアクターがドイツ、コロンビア、スイス、ブラジル、日本、英国、インド、米国、ウクライナなど各国の政府機関を含む少なくとも49の組織の侵害に成功したことを確認しています。
また、このキャンペーンはロシアが占領するウクライナ領内のロシア国家機関も標的にしたとされています。
最も深刻な事案では、このアクターは7月22日に西側のある政府機関を標的にしました。
侵入はWordPressの脆弱性の悪用とカスタムWebシェルの展開から始まりました。攻撃者はおよそ11分以内にWordPressのユーザーテーブルをダンプし、管理者アカウント13件を窃取しました。
その後、攻撃者は被害組織のWordPress管理画面にログインし、正規組織のメールアドレスになりすました不正アカウントを作成、その登録タイムスタンプを2025年に遡らせることで、通常のアカウント履歴に紛れ込ませようとしました。
攻撃者はさらに、ホストおよびアプリケーションの列挙用にカスタムWordPressプラグインをアップロードした後、Webシェルを使ってMicrosoft Defenderの設定、ローカルユーザー、実行中のサービス、MySQLのインストール状況、IISサイト、ネットワークリスナー、WordPressの設定ファイル、Windowsレジストリの各種項目を調査しました。
WordPressの脆弱性悪用
GreyNoiseによると、この攻撃者は少なくとも17種類のスクリプトの亜種を用いてMicrosoftのアンチマルウェアスキャンインターフェース(AMSI)を回避し、権限昇格の経路をテストし、トークン窃取を試み、読み取り可能なファイルに埋め込まれた認証情報を探索していました。
GreyNoiseの研究者らの観測によると、このアクターは7月20日頃からWordPress環境の標的化を開始し、CVE-2026-63030とCVE-2026-60137を武器化して未認証のリモートコード実行を獲得し、永続的なアクセスを確立していたということです。
このコードには中国語のコメントが多数含まれていたほか、亜種間の変更が高速かつ表面的であったことから、GreyNoiseはこのツールの生成に大規模言語モデル(LLM)が関与した可能性があると評価しています。
認証情報を狙った探索活動により、設定ファイルから稼働中のデータベース認証情報が発見されました。
その後、攻撃者は窃取したファイルをWeb経由でアクセス可能な場所にZIPアーカイブとしてまとめ、ソースコードや認証情報、その他の機密情報を含むそのアーカイブをダウンロードしました。
攻撃者は窃取した認証情報を使って内部リソースに対するパスワードスプレー攻撃を実行し、内部のSQLデータベースへのアクセスに成功しました。
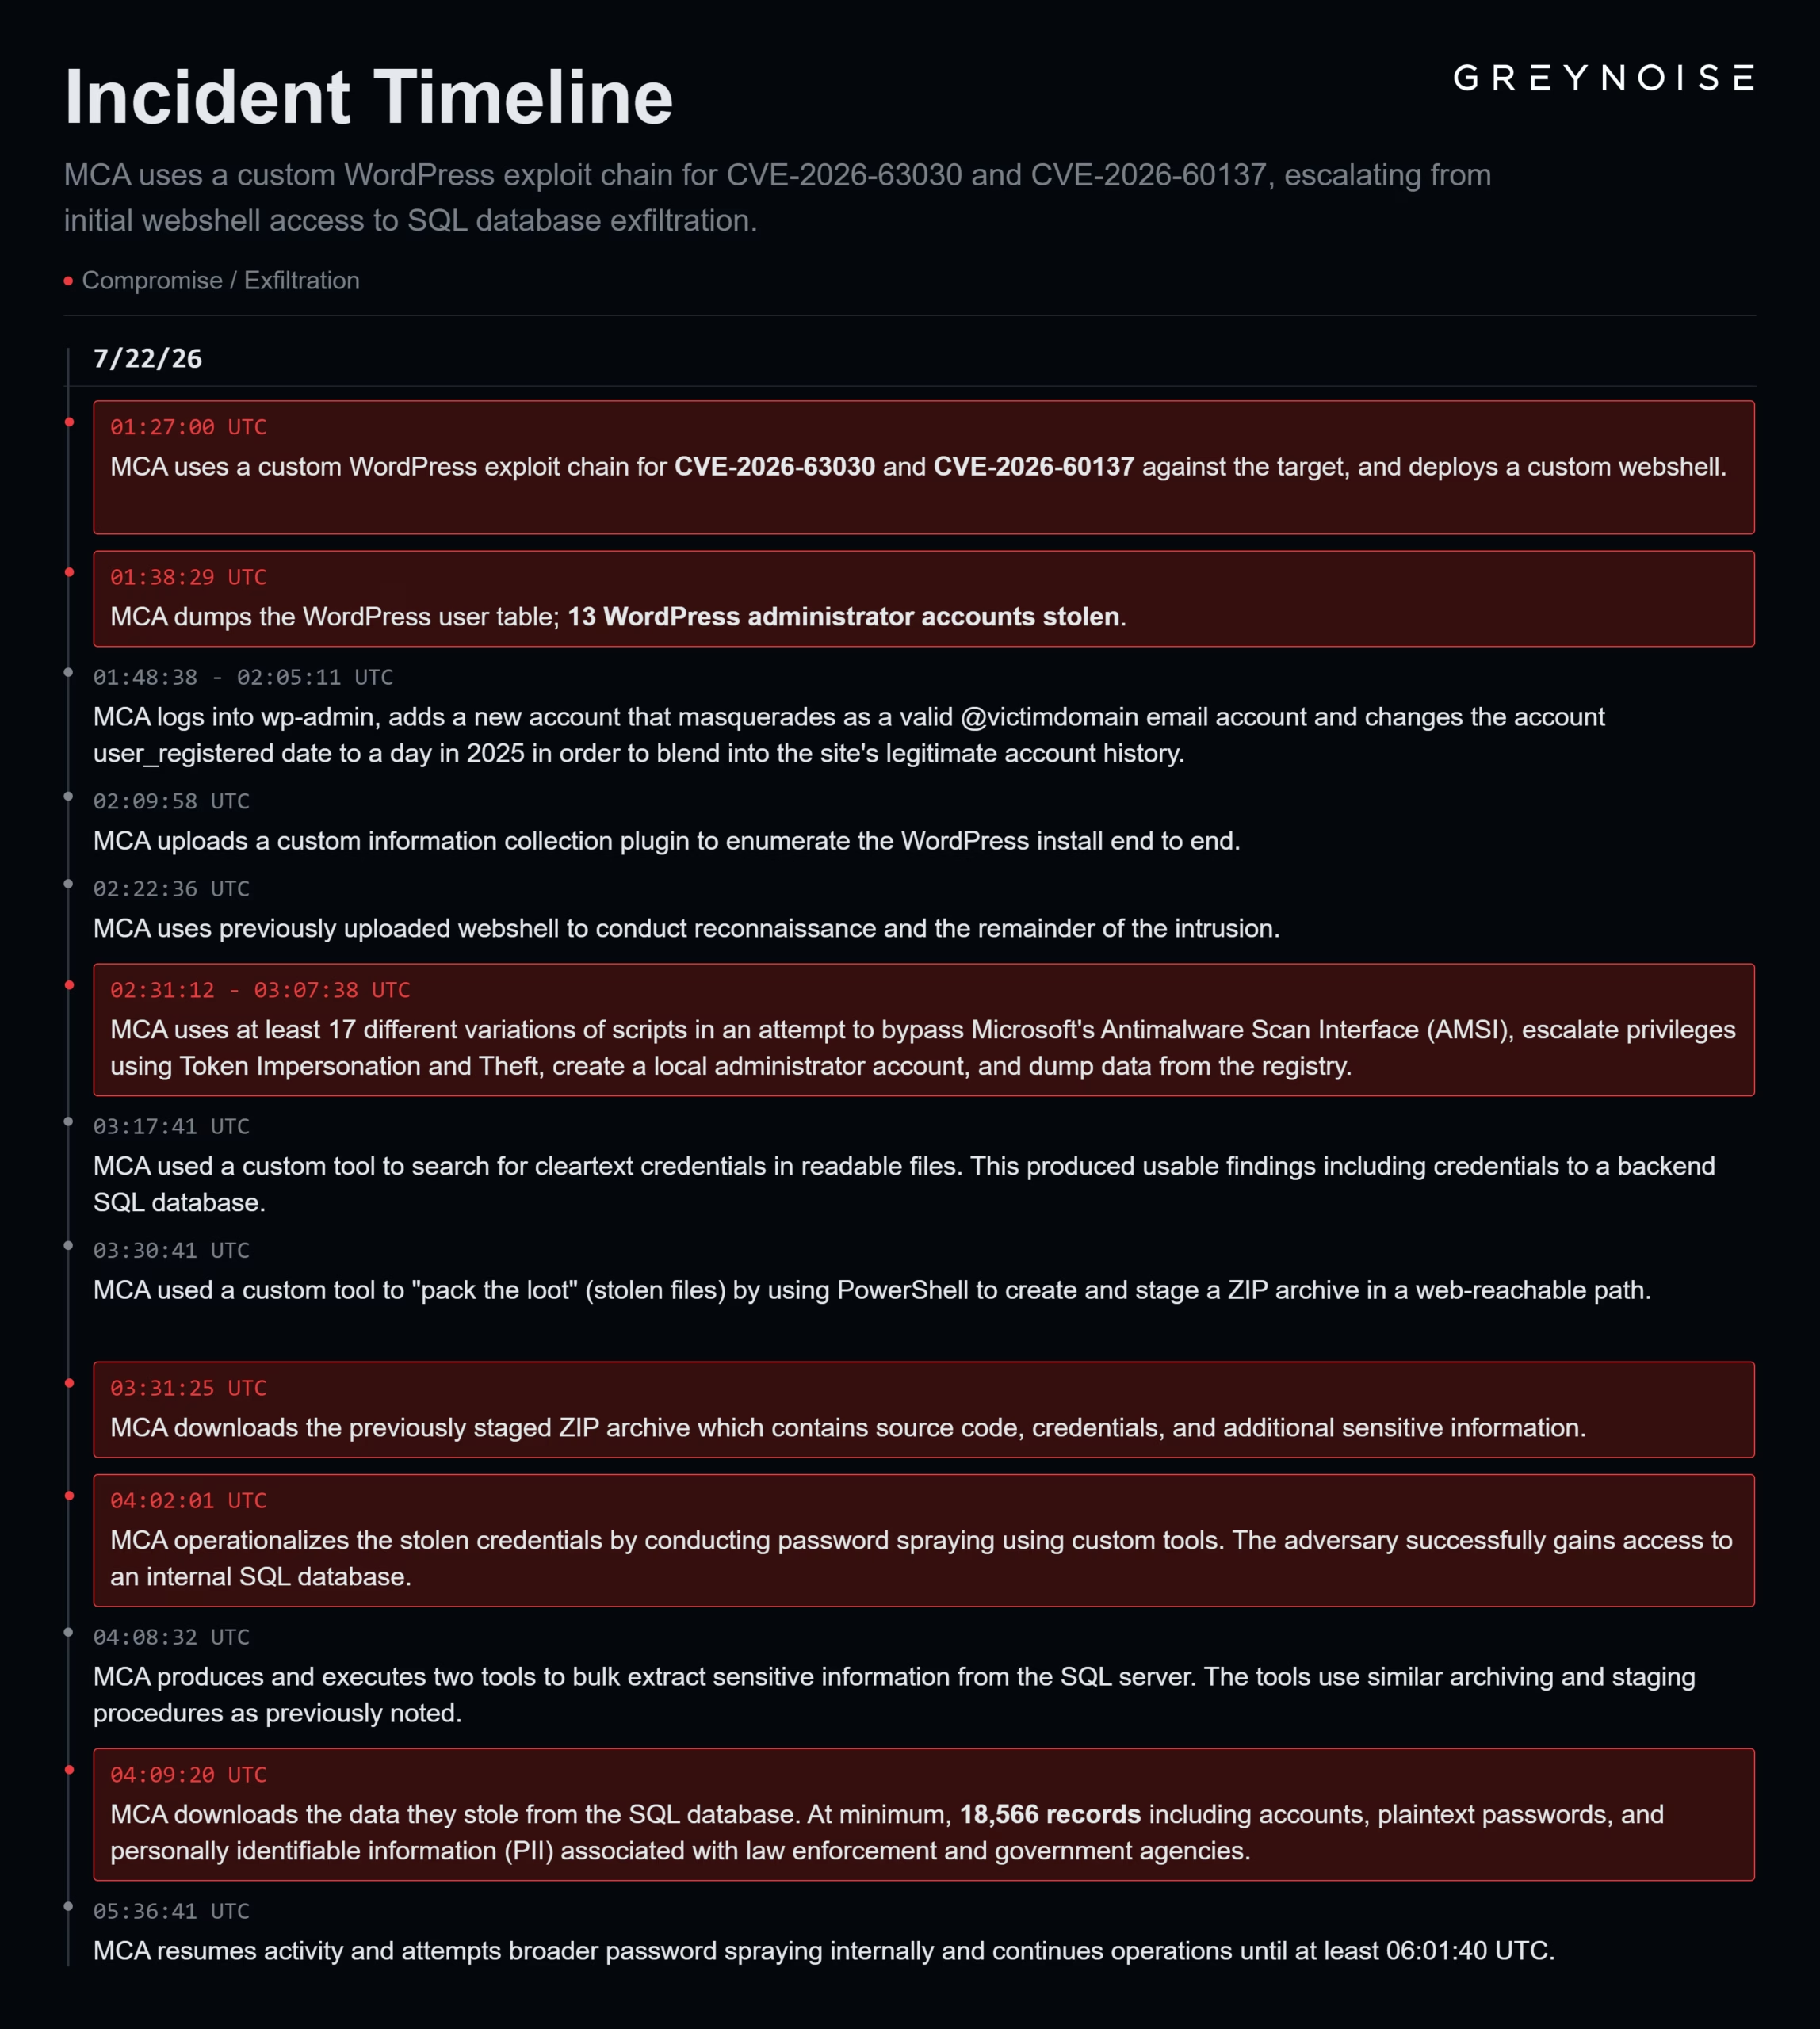
続いて、サーバーからデータを一括抽出するために2つのカスタム収集ツールが使用されました。
法執行機関や政府機関に紐づくアカウント情報、平文パスワード、個人を特定できる情報を含む少なくとも18,566件の記録が窃取されました。
GreyNoiseは、指揮統制(C2)インフラ、マルウェア、Giteaの悪用、その他広範な手口における重複を根拠に、このアクターがAcronisによって文書化された「Red Heron」の活動と同一、あるいは関連していると評価しています。
このキャンペーンはこれまでに、Ubiquiti UniFi OS、FlowiseAI、Gitea、Nuclio、SENAITE LIMS、Proxmox VE、PAN-OS GlobalProtect、ZyXEL GS1900スイッチも標的にしてきました。
特筆すべき点として、このアクターは48カ国にわたる996台のZyXEL GS1900スイッチに対しCVE-2026-7273を悪用し、デバイス設定、ハッシュ化されたroot認証情報、ネットワーク情報を窃取したとされています。
GreyNoiseは、これがこの脆弱性の実環境での悪用が公に文書化された初めての事例であるとしています。
Hacking& Cracking
WordPressを運用している組織は直ちに修正版へアップグレードし、不正な管理者アカウント、見覚えのないプラグイン、改ざんされたWebルートファイル、Web経由でアクセス可能なディレクトリ内の不審なアーカイブ、/wp-json/batch/v1への異常なアクセスなど、侵害の痕跡がないか調査する必要があります。
緊急パッチの適用が不可能な場合は、Webアプリケーションファイアウォールを通じてREST batchエンドポイントへの匿名アクセスを制限し、Webサーバー、WordPress、エンドポイント、データベースの各ログを注意深く確認することが推奨されます。threatprotect.qualys+1
今回のキャンペーンは、公開された未認証のWordPress RCE脆弱性が、外部に公開されたアプリケーションがWindowsサーバーや内部の認証情報、バックエンドデータベースと接続している場合、いかに迅速に企業や政府機関のデータ窃取事案へと発展しうるかを示しています。
侵害指標(IoC)
| 侵害指標 | 備考 |
|---|---|
| 0e81d80b40eaacbf6cb1e817fb1824c30a824af5cb4faca4aa9b03fd506d480f | バックドア |
| 0f6e757e82c4d91df5bd249f775b9970b59dee42cc0dfe40f879d77fc16821c6 | バックドア |
| 2ff2945b13a4cd0e9a65c85af29ea1539e162a516466c0de682dbf9f8a4000b1 | バックドア |
| *.981666.xyz | C2 |
| 74.48.66.73 | ステージング |
| <REDACTED> | 悪用 |
| 104.225.153.141 | C2 |
注: IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的に無害化表記(例: [.])としています。再有効化はMISP、VirusTotal、またはSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
SOCのアラート調査時間を1件あたり21分短縮。即時対応のためのIOCコンテキストでSOCを強化: TI Lookupを貴社のSOCに統合する
翻訳元: https://gbhackers.com/wordpress-vulnerability-exploitation/