
マルチクラウドの死角がセキュリティチームを危険にさらしている
多くの企業は、マルチクラウドを意図的な戦略として選んだわけではありません。気づけばそうなっていたというのが実情です。買収した企業がすでに別のプロバイダーで運用していた、あるチームは使い慣れていたからとAmazon Web Services(AWS)を選んだ、別のチームは既存のライセンスに含まれていたためMicroso
多くの企業は、マルチクラウドを意図的な戦略として選んだわけではありません。気づけばそうなっていたというのが実情です。買収した企業がすでに別のプロバイダーで運用していた、あるチームは使い慣れていたからとAmazon Web Services(AWS)を選んだ、別のチームは既存のライセンスに含まれていたためMicroso
4 Min ReadOPINION企業がランサムウェアなどのサイバー脅威にさらされても事業を継続するには、サイバーレジリエンスが欠かせません。そして、見過ごされがちなのがアイデンティティのレジリエンスです。アイデンティティのレジリエンスは、サイバーレジリエンスの前提条件にあたります。データやアプリケーションの回復計画を
企業のITシステムへのアクセス権を持っているからといって、誰もが(あるいは何もかもが)あらゆる場所へ自動的にフリーパスで入れるわけではありません。企業が問うべきなのは、アクセスを許可された主体が実際に何をできるのかという点です。 MFAやSSOなどのプロトコルは「誰か」という問いにはうまく答えられます。しかし、そのア
私をよく知る人は、私が非常に率直な人間であり、単純な物事をわざわざ複雑な用語で言い表すのを好まないことをご存じでしょう。ここ数カ月、フロンティアAIをはじめとするツールのおかげで、攻撃者も防御側も、脆弱性の特定とそのエクスプロイト開発に必要な時間を短縮できるようになりました。それに伴い、「仮想パッチ」というテーマを巡
読了時間:4分オピニオン企業は、人間の境界を守るために多額の投資をしています。セキュリティチームはフィッシング耐性のある多要素認証(MFA)を導入し、厳格な条件付きアクセスポリシーを適用し、想定外のIPアドレスからのログインをすべて精査します。しかし、人間の従業員を厳しく監視する一方で、エンジニアリングチームは自律型の
開発者がクラウドリソース――データベース、ストレージバケット、仮想マシンなど――を作成する際には、クラウドプロバイダーに対して認証するための認証情報が必要です。Google Cloudの場合、これはしばしばサービスアカウントキーを意味します。これは、そのユーザーが誰であり、何を許可されているかを証明するJSONファイ
AIエージェントが複雑な自律的作業をこなせることに、もし少しでも疑いを抱いていたとしても、この夏でその懐疑心は消え去ったはずです。2026年7月、サンドボックス内で稼働していたOpenAIエージェントの自律的な集団が自らの意思で脱出したというニュースが報じられました。社内のセキュリティベンチマークで課題を解く
クラウドと聞くと、何もかもがただ存在するだけの、洗練された未来的な白い部屋を想像するかもしれません。しかし実際にクラウドを扱ったことがある人なら誰でも知っているように、その実態はサービスと人間、そしてマシンが複雑に絡み合い、すべてが権限とアクセス制御によって統制されている世界です。クラウドアイデンティティは、ユーザーと
AWSは、パブリックなGitHubリポジトリに長期アクセスキーが流出したIAMユーザーに対し、制限的な隔離ポリシーを自動的にアタッチできる仕組みを備えています。これにより、漏えいから数秒のうちに悪用を食い止められる可能性があります。 Palo Alto Networks傘下のUnit 42が公開した調査によると、研究
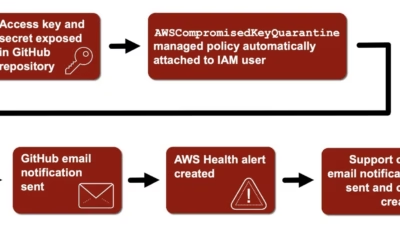
AWSは、パブリックGitHubリポジトリに流出したIdentity and Access Management(IAM)アクセスキーを自動的に隔離できます。このプロセスでは、クラウド悪用のリスクを軽減するため、数秒以内に制限的なマネージドポリシーが適用されます。 Palo Alto Networks傘下のUnit
すべての記事を読み込みました