
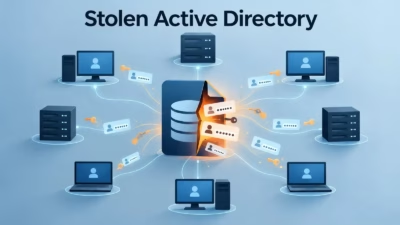
盗まれたActive Directoryファイル1つで、Windowsドメイン全体の認証情報が漏洩する恐れ
盗まれたActive Directoryデータベースが1つあれば、限定的なWindows侵入をドメイン全体の認証情報侵害へと発展させることができます。 ドメインコントローラーからNTDS.dITファイルと、それに対応するSYSTEMレジストリハイブを窃取した脅威アクターは、ドメインIDに関するパスワードハッシュ、Ke
盗まれたActive Directoryデータベースが1つあれば、限定的なWindows侵入をドメイン全体の認証情報侵害へと発展させることができます。 ドメインコントローラーからNTDS.dITファイルと、それに対応するSYSTEMレジストリハイブを窃取した脅威アクターは、ドメインIDに関するパスワードハッシュ、Ke
脅威アクターが、ドメインコントローラーになりすましてエンタープライズネットワークからパスワードハッシュを抽出する、「DCSync」と呼ばれるステルス性の高いActive Directory悪用手法を利用するケースが増えています。 Trellixが報告したDCSyncは、脆弱なサーバーを突いたり目立つマルウェアを展開し
脅威アクターの間で、ドメインコントローラーを直接侵害することなくActive Directoryのレプリケーション機構を悪用し、パスワードハッシュを窃取する手口が増加しています。 この手口は「DCSync」と呼ばれ、特権のあるドメイン資格情報を持つ攻撃者が正規のドメインコントローラーになりすまし、機密性の高いディレク
2026年9月のPatch Tuesdayがやってきました。Microsoftは今回も過去最多となるパッチ件数を提供し、その中にはゼロデイとして悪用された2件の脆弱性への対応も含まれています。 もう一つの「新たな常態」と言えるのが、匿名のセキュリティ研究者Nightmare Eclipseによる動き
攻撃者たちの間で、見落とされがちなActive Directoryのサービスプリンシパル名(SPN)の設定不備を悪用する手口が広がりつつあります。これにより、通常のドメインアカウントであってもKerberoasting攻撃の標的になり得ることが分かってきました。 Trellixの研究者たちが「Ghost SPN」と名
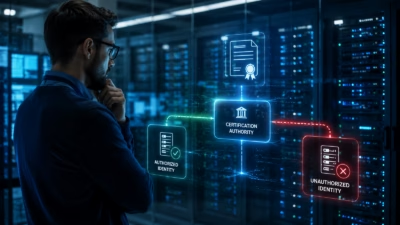
著者: Len Noe(BeyondTrust ソリューションアーキテクト) 成熟したActive Directory環境には、それを運用している人々自身が普段はあまり口にしたがらないほど強大な権限を静かに握っているコンポーネントがあります。認証局(CA)です。組織のIT資産全体が「信頼する」と合意している存在、それ
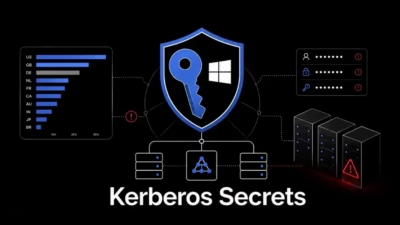
ロシア系脅威アクターに関連する露出サーバーが発見され、世界中の組織を標的とした大規模な初期アクセス作戦の実態が明らかになりました。 この活動からは、あるオペレーターがインターネットに公開されたアプライアンスを悪用し、認証情報を窃取し、Windowsネットワーク内を横断的に移動してActive Directoryドメイ
研究者らは、MicrosoftのActive Directory証明書サービス(AD CS)に存在した、すでにパッチが適用済みの欠陥を突く概念実証(PoC)エクスプロイトを公開しました。この欠陥は、権限の低いドメインユーザーがドメインコントローラーになりすまし、AD環境全体を完全に侵害することを可能にするものです。原因

Windows Active Directory Certificate Servicesの脆弱性「Certighost」を突くPoC(概念実証)エクスプロイトが公開されました。認証済みの攻撃者がこれを悪用すれば、Windowsドメインを侵害できる可能性があります。 CVE-2026-54121として追跡されているこ
Active Directory Certificate Services(AD CS)に存在する重大な権限昇格の脆弱性CVE-2026-54121(通称「Certighost」)を発見・報告したセキュリティ研究者たちが、この脆弱性に関する概念実証(PoC)エクスプロイトと技術的詳細を公開しました。
すべての記事を読み込みました