
消化器内科クリニックとホスピス企業がデータ侵害を公表
Gastroenterology & Hepatology of Central New York、Three Oaks Hospice、Doctor's Choice Home Careがデータ侵害を公表しました。 Gastroenterology & Hepatology of Cent
Gastroenterology & Hepatology of Central New York、Three Oaks Hospice、Doctor's Choice Home Careがデータ侵害を公表しました。 Gastroenterology & Hepatology of Cent
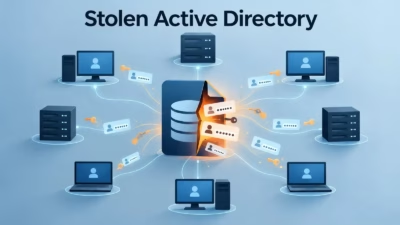
盗まれたActive Directoryデータベースが1つあれば、限定的なWindows侵入をドメイン全体の認証情報侵害へと発展させることができます。 ドメインコントローラーからNTDS.dITファイルと、それに対応するSYSTEMレジストリハイブを窃取した脅威アクターは、ドメインIDに関するパスワードハッシュ、Ke

結論を先に: ランサムウェアを単独で完全に防げる製品は存在しません。最も強固な多層防御は、EDRによる予防(CrowdStrike、SentinelOne、Microsoft Defender、Sophos、Bitdefender)、マネージド型の常時監視(Huntress、Sophos MDR)、そして確実な復旧(
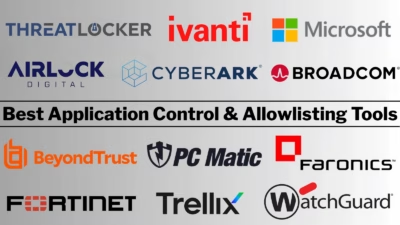
結論を先に:専用のデフォルト拒否型許可リスト管理では、ThreatLockerとAirlock Digitalが2026年時点でリードしています。Microsoft WDAC/AppLockerは、エンジニアリング体制のあるWindows環境向けの無償ネイティブ選択肢です。CyberArkとBeyondTrustはア
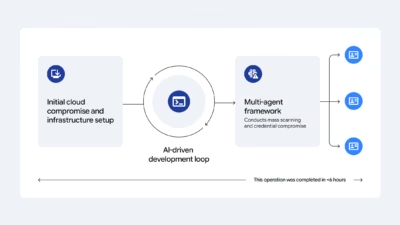
脅威アクターは、サイバー攻撃の所要時間を圧縮するためにエージェント型人工知能(AI)の運用化を進めており、偵察、脆弱性調査、エクスプロイト開発、認証情報の窃取を、人間が直接キーボードを操作する場面をはるかに少なくしたまま自動化しています。 ただし、現時点の証拠が示しているのは、完全に自律したAI主導の侵入ではなく、人
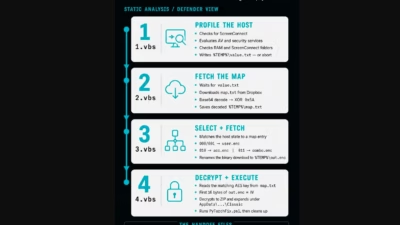
サイバー犯罪者がScreenConnectを兵器化し、通常の接続中に他のScreenConnectシステムへ感染を広げる仕組みを作り上げていたことが判明しました。改造されたクライアントは新しいセッションを自動検知すると、標準搭載のファイル転送機能を使って悪意あるスクリプトを送り込み、接続先のエンド
Microsoftは2026年10月から、品質更新プログラムを通じて対象となるWindowsデバイスでメモリ整合性(Memory Integrity)保護を自動的に有効化します。 この変更は、対応システムにおいて信頼されたカーネルモードコードとドライバーのみが実行できるようにすることで、カーネルレベルの攻撃に対する防
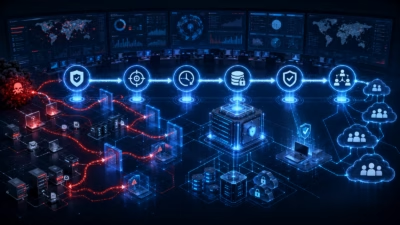
MSP向けのランサムウェア対策は、検証済みの6つの成果を実現する必要があります。攻撃対象領域の縮小、暗号化前の活動検知、24時間365日の対応体制、隔離された復旧ポイントの保持、クリーンな復旧、そしてテナント間で一貫した運用です。バックアップだけでは不十分であり、リハーサル済みの復旧手順を伴わないエンドポイント検知も
ホワイトハウスが新たに開始したパイロットプログラムが、テキサス州の水道事業者をサイバーセキュリティ強化の最前線に押し出しています。AIと民間企業のツールを活用し、ハッカーに悪用される前に弱点を洗い出すのが狙いです。 トランプ政権は8月31日、サンアントニオで「プロジェクト・ウォーターシェッド250」を立ち上げま
G2はFall 2026レポートを公開し、顧客からの評価によりSophosは今回もサイバーセキュリティ業界のトップベンダーの一角として選出されました。 Sophosは、エンドポイント保護プラットフォーム(EPP)、マネージド検知・対応(MDR)、拡張検知・対応(XDR)、ファイアウォールソフトウェアの各カテゴ
すべての記事を読み込みました