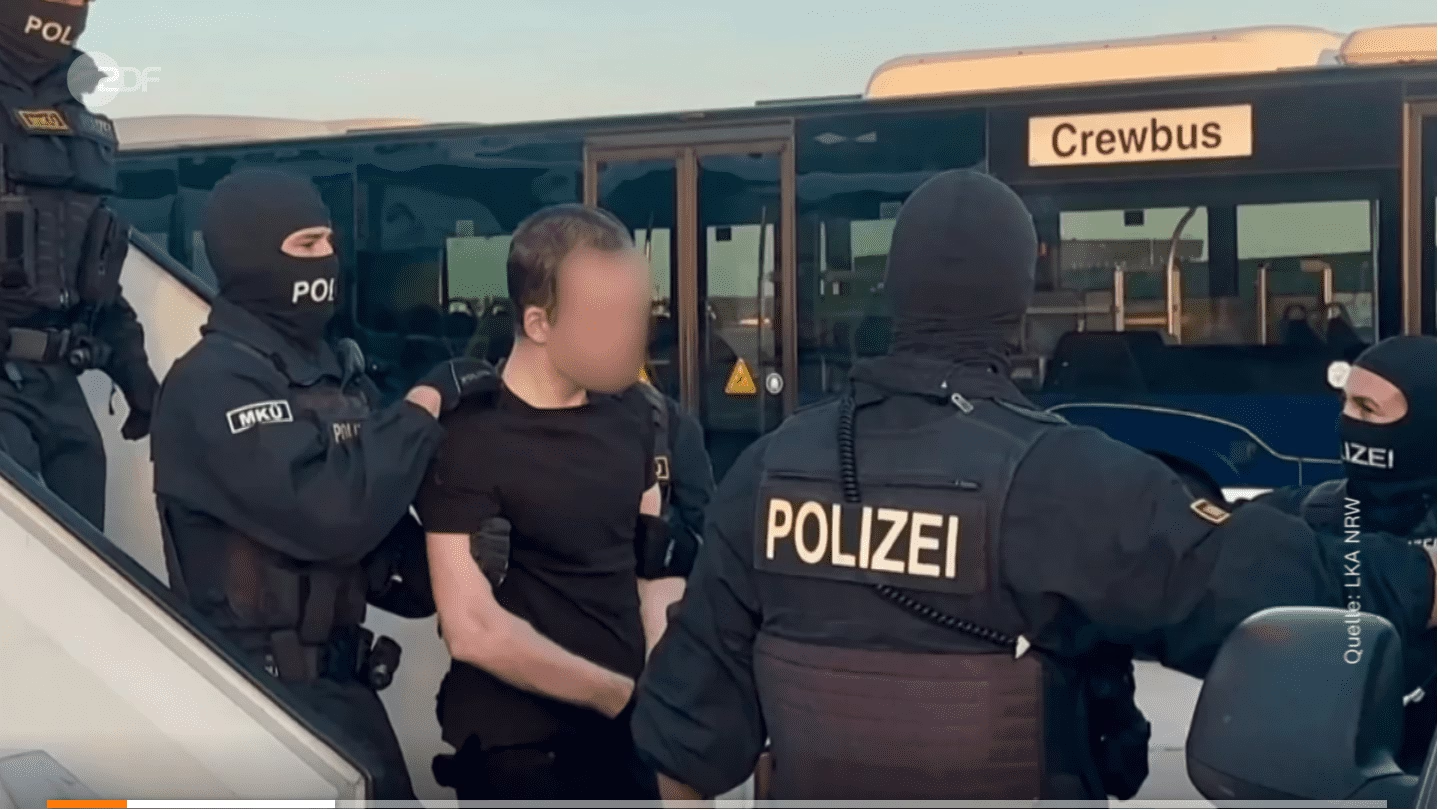
日本での一見のどかな休暇は、帰国便ではなく、ドイツの捜査当局への迅速な身柄引き渡しで幕を閉じました。悪名高いQilin(キリン)グループの一員とみられる容疑者が、そのような結末を迎えたのです。日本の警察庁は、ドイツの逮捕状に基づき、28歳の男を大阪で拘束したことを正式に認めました。男はその後ドイツへ移送され、企業を狙ったランサムウェア攻撃をめぐる重大な容疑に問われています。逮捕は5月、男が観光で滞在していた最中に行われました。
RaaS組織の中核メンバーか
捜査当局は、この容疑者をQilinと明確に結び付けています。Qilinは、ランサムウェア・アズ・ア・サービス(RaaS)の形態で活動する犯罪組織のなかでも、特に活発なグループの一つとして知られています。ドイツ当局の見立てによると、容疑者は組織の中核を担う立場にあり、ドイツ国内の企業に壊滅的な被害を与えたサイバー攻撃に積極的に関与したとされています。容疑者の身元は公表されていません。また、男にかけられた重大な容疑は、まだ司法の場で審理されておらず、現時点では検察側の仮説にとどまります。
日本の当局は5月に男の渡航予定に関する情報を入手しました。その後、警視庁、大阪府警、京都府警が緊密に連携して所在を割り出しました。捜査員は大阪市内のホテルで、仮拘束許可状に基づいて容疑者を拘束しています。その後、法務省と日本の検察当局が正式な引き渡し手続きを開始し、男の身柄をドイツの司法当局に引き渡す運びとなりました。
日本のメディア報道によると、ドイツでのこの刑事事件は、2024年9月に物流企業を狙った悪質なサイバー攻撃に端を発しています。攻撃者はネットワークの境界防御を突破し、機密データを窃取・暗号化したうえで、暗号資産による身代金を要求しました。身代金の要求額は16万ドルから16万5,000ドルの間とアナリストは推定しています。ただし、当局は侵入手口の詳細な技術情報や、資金の追跡状況については厳重に伏せています。
犯罪エコシステムへの潜入
QilinはRaaSプラットフォームとして高度に組織化されています。精鋭の開発者が、暗号化型ランサムウェア本体、基盤インフラ、専用のデータ漏えいサイトを入念に維持管理しています。一方、アフィリエイト(提携者)が実際のネットワーク侵入を担い、恐喝で得た収益を分配します。このグループはわずか数年のうちに巨大な犯罪エコシステムへと拡大しました。データの窃取、システムの壊滅的な暗号化、情報公開の脅しを組み合わせ、被害者への圧力を着実に強めてきました。2022年以降、情報アナリストはQilinと約4,000の被害組織との関連を暫定的に指摘しています。
ノルトライン=ヴェストファーレン州のドイツ捜査当局は、逮捕に先立つ数か月間、Qilinのインフラ内部で秘密裏に活動していたと誇らしげに明らかにしました。こうした大胆な潜入捜査によって、ネットワークの関係者を特定し、一見無関係に見える犯行同士を結び付けることが可能になったとみられます。一方、当局は慎重な姿勢を崩していません。監視中に侵入したシステムの詳細、潜入の正確な期間、得られた情報の具体的な内容については、公表を控えています。
正式な引き渡しは、東京高等裁判所の決定を受け、10月2日に完了しました。容疑者は現在、ドイツ国内で身柄を拘束されています。起訴状の公開、公判期日、容疑事実の全容はいずれもまだ明らかになっていません。そのため、Qilin内部での男の最終的な役割は、現時点では検察側の見立てに全面的に依拠しています。今回の劇的な逮捕は、ごく普通の海外旅行が、巨大なランサムウェア・ネットワークの主要関係者にとって命取りになり得ることを、はっきりと示しています。
翻訳元: https://meterpreter.org/qilin-ransomware-suspect-arrest/