
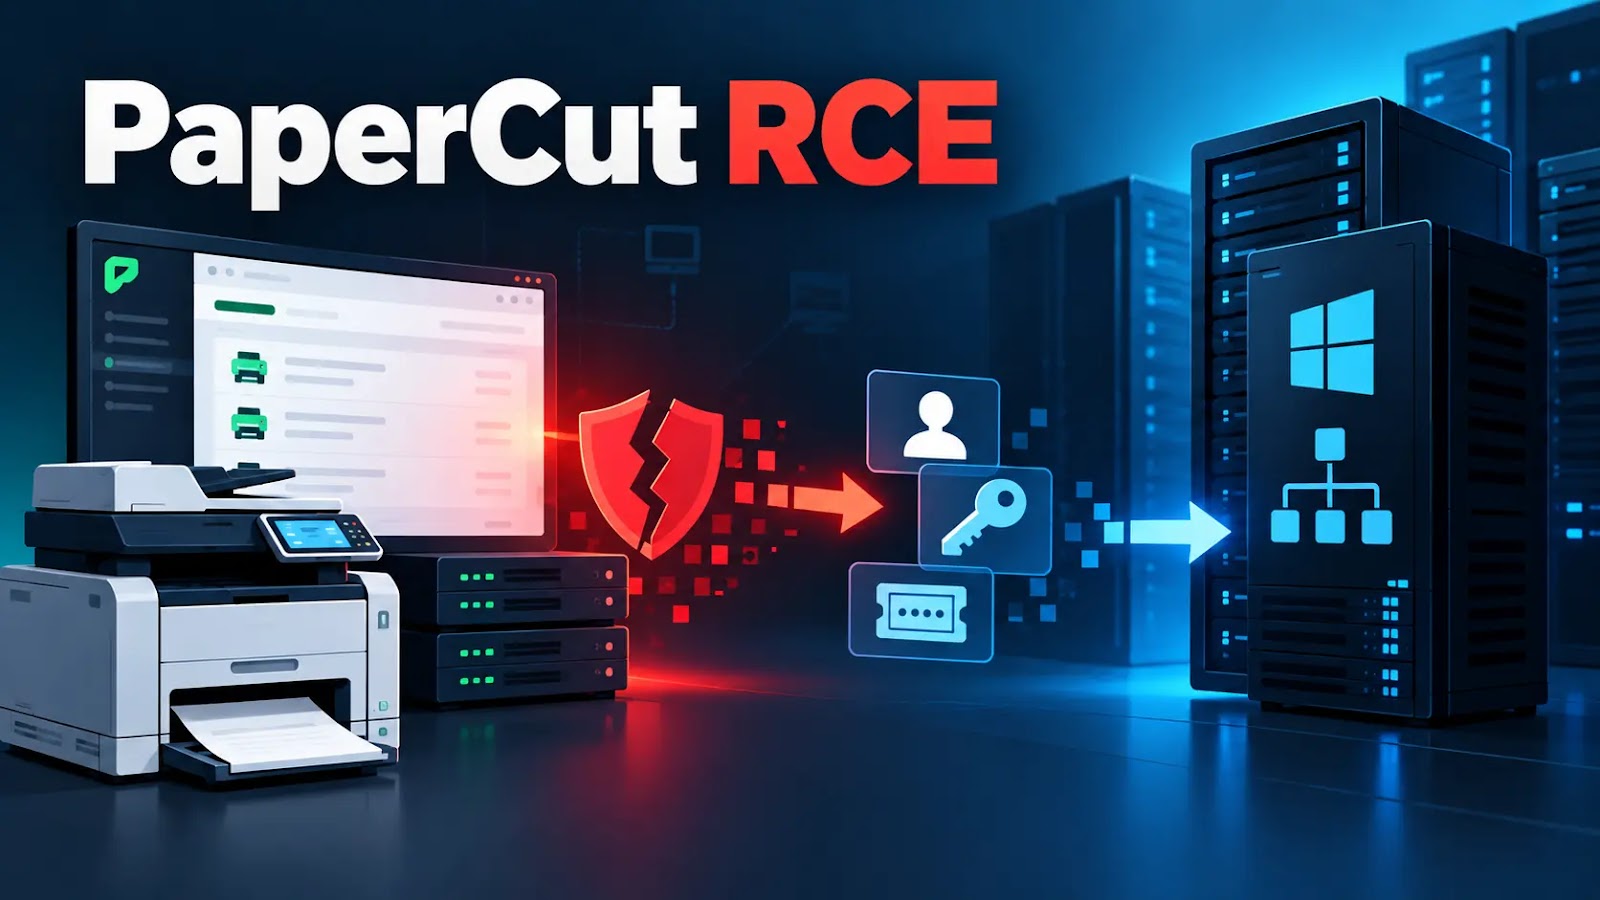
攻撃者がPaperCutのRCE連鎖でトークンを窃取、ドメインコントローラーに侵入
脅威アクターが、PaperCut MFの2件のゼロデイ脆弱性を連鎖させて教育機関の環境に侵入しました。ドメイン権限を持つサービスアカウントのトークンを窃取し、ドメインコントローラーに到達したうえで、Active Directoryデータベースの抽出を試みています。 この攻撃で悪用されたのは、PaperCut MFおよ
脅威アクターが、PaperCut MFの2件のゼロデイ脆弱性を連鎖させて教育機関の環境に侵入しました。ドメイン権限を持つサービスアカウントのトークンを窃取し、ドメインコントローラーに到達したうえで、Active Directoryデータベースの抽出を試みています。 この攻撃で悪用されたのは、PaperCut MFおよ
攻撃者がActive Directoryドメインコントローラーを標的にし、NTDS.dITデータベースに保存された認証情報を窃取するケースが増えています。 最近実施されたシミュレーションでは、脅威アクターがWindowsのネイティブ機能、リモート管理ツール、認証情報ダンプツールを組み合わせてActive Direct
盗まれたActive Directoryデータベースが1つあれば、限定的なWindows侵入をドメイン全体の認証情報侵害へと発展させることができます。 ドメインコントローラーからNTDS.dITファイルと、それに対応するSYSTEMレジストリハイブを窃取した脅威アクターは、ドメインIDに関するパスワードハッシュ、Ke
攻撃者がActive Directoryのグループポリシーを悪用し、Windows用の暗号化ツールを展開したりエンドポイントにマルウェアを常駐させたりすることなく業務を妨害したランサムウェア事案が確認されました。 2026年4月、攻撃者は侵害済みのドメイン認証情報を使ってFortiGateのSSL VPNにアクセスし
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、国際的なパートナー機関と協力し、Active Directory(AD)の防御に関するガイダンスを公開しました。攻撃者はID基盤を掌握するために、17種類の一般的な手法を悪用しているとして警鐘を鳴らしています。Computersecurity consul
おそらくロシア語圏の脅威アクターが、何百ものAIエージェントを使って脆弱なPaperCut NG/MFサーバーを標的とするグローバルな悪用キャンペーンを開発・展開したことが分かりました。 これらのAIエージェントには、PaperCut Softwareに影響する2件のセキュリティ脆弱性CVE-2026-81578とC
脅威アクターが、ドメインコントローラーになりすましてエンタープライズネットワークからパスワードハッシュを抽出する、「DCSync」と呼ばれるステルス性の高いActive Directory悪用手法を利用するケースが増えています。 Trellixが報告したDCSyncは、脆弱なサーバーを突いたり目立つマルウェアを展開し
脅威アクターの間で、ドメインコントローラーを直接侵害することなくActive Directoryのレプリケーション機構を悪用し、パスワードハッシュを窃取する手口が増加しています。 この手口は「DCSync」と呼ばれ、特権のあるドメイン資格情報を持つ攻撃者が正規のドメインコントローラーになりすまし、機密性の高いディレク

誤ったマシンに発行された証明書一枚で、標準的なアカウントがドメイン乗っ取りの武器へと変貌します。最近、セキュリティ研究者のH0j3n氏とAniq Fakhrul氏は、Certighost脆弱性を通じてこの深刻なシナリオを実証しました。これにより、権限を持たない一般ユーザーでもドメインコントローラー
研究者らは、MicrosoftのActive Directory証明書サービス(AD CS)に存在した、すでにパッチが適用済みの欠陥を突く概念実証(PoC)エクスプロイトを公開しました。この欠陥は、権限の低いドメインユーザーがドメインコントローラーになりすまし、AD環境全体を完全に侵害することを可能にするものです。原因
すべての記事を読み込みました