攻撃者がActive Directoryのグループポリシーを悪用し、Windows用の暗号化ツールを展開したりエンドポイントにマルウェアを常駐させたりすることなく業務を妨害したランサムウェア事案が確認されました。
2026年4月、攻撃者は侵害済みのドメイン認証情報を使ってFortiGateのSSL VPNにアクセスし、その後ドメイン管理者相当の権限を取得しました。
PAYLOADランサムウェア
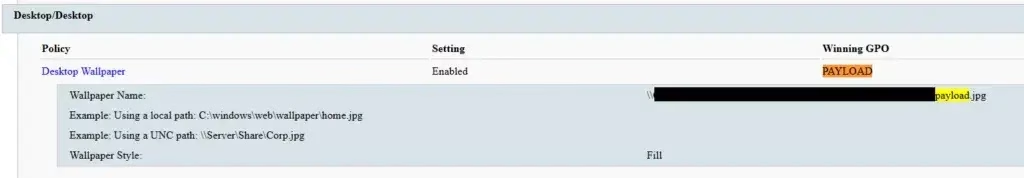
4月13日、Kaspersky のGlobal Emergency Response Team(GERT)は「PAYLOAD」という名前の悪意あるグループポリシーオブジェクト(GPO)を作成しました。このGPOはActive Directoryドメインのルートにリンクされ、ドメインに参加するすべてのシステムに影響を及ぼせる状態になっていました。
このポリシーはワークステーション上のファイルを暗号化する代わりに、Windowsの管理機能を利用してSYSVOLから身代金要求メモをコピーし、身代金要求の画像をユーザーの壁紙とロック画面に設定し、「Welcome to Payload!」というログオンバナーを構成し、ローカルのAdministratorアカウントを無効化しました。
さらに、「win Firewall Off」という名前の2つ目のルートリンクGPOが、ドメイン・プライベート・パブリックの各プロファイルにわたってWindowsファイアウォールを無効化しました。
この組み合わせにより、典型的なランサムウェアの検知を回避しながら企業全体に広範な影響を及ぼすことができました。GPOの処理は正規のWindows管理機能であるため、攻撃のロジックは実行ファイルではなく悪意ある設定の中に存在していたことになります。
調査の過程で、KasperskyはWindowsエンドポイント上に暗号化されたファイルや悪意あるバイナリ、エンドポイントでの永続化機構、コードインジェクション、不審なプロセスを一切発見しませんでした。
攻撃者はドメインコントローラーのSYSVOL共有に「payload.jpg」と「hello.txt」を仕込んでいました。PAYLOADポリシーはこのテキストファイルをデスクトップとルートディレクトリに「README-payload.txt」という読み取り専用ファイルとしてコピーし、画像を壁紙とロック画面に適用しました。
また、レジストリの「legalnoticecaption」と「legalnoticetext」の値を変更し、「GptTmpl.inf」のセキュリティ設定を使ってAdministratorアカウントを無効化しました。
セキュリティアップデート情報
この攻撃では兵器化(仕込み)と実際の被害発生の間に1日のずれがありました。ポリシーの各種ファイルは4月13日に作成・キャッシュされましたが、実際の影響が始まったのは4月14日にエンドポイントが再起動しコンピューター設定が適用された後でした。
この時間差は攻撃者に準備の猶予を与えたとみられ、調査員はファイルサーバーからのデータ流出を確認しており、そのデータは後にダークウェブ上のサイトで公開されています。
今回の事案は、GPOのリンクが妨害の手段であると同時に永続化のポイントにもなり得ることを浮き彫りにしています。ドメインコントローラーは次回の更新や再起動の際に設定を再適用してしまうため、ローカルの痕跡を除去するだけでは侵害は解消しません。
対応にあたる担当者は、悪意あるGPOとSYSVOL上のファイルを削除したうえで、ファイアウォールとローカル管理者の設定をクリーンなポリシーで復元し、侵害された特権アカウントの認証情報をローテーションする必要があります。ドメイン管理者権限の侵害が確認された場合、組織はkrbtgtアカウントを2回リセットすべきです。
検知の取り組みはActive DirectoryとSYSVOLに重点を置く必要があります。チームはディレクトリサービスの変更監査を有効にし、特にドメインルートでgroupPolicyContainerオブジェクトを作成・変更したり、gPLinkを変更したりする通常とは異なるアカウントがないか、イベントID 5137、5136、5141を調査すべきです。
ファイル整合性監視は、SYSVOL配下の画像、テキストファイル、スクリプト、registry.pol、GptTmpl.infに対するあらゆる変更を検知し警告する必要があります。エンドポイントのグループポリシー運用ログ、グループポリシーの履歴、シャドウレジストリの各所にあるログは、攻撃後にポリシーが適用されたかどうかを確認する手がかりになります。
今回の事案は、ファイルを暗号化しない形の恐喝(暗号化なし恐喝)という潮流をあらためて裏付けるものです。ESXiを標的としたPAYLOADの検体がLinuxインフラ上で発見された一方、Windowsシステムへの影響は被害者のID管理・運用基盤の悪用に依存していました。
防御側は、VPNアクセスに対してフィッシング耐性のある多要素認証(MFA)を導入し、GPOの作成権限とリンク権限を分離し、Tier 0の管理権限を制限し、ドメインルートでのすべてのポリシー変更を大規模インシデントとして監視すべきです。
IOC一覧
| IOCの種類 | 指標 | 説明 |
|---|---|---|
| 悪意あるGPO | PAYLOAD |
GPO GUID: {C897F2C7-C2AC-4E6F-BF48-58036FF29E79} |
| 悪意あるGPO | win Firewall Off |
GPO GUID: {22099AD2-E062-4F56-B574-5099BBA4E7A6} |
| SYSVOLファイル | payload.jpg |
デスクトップの壁紙とロック画面に使われた身代金要求画像 |
| SYSVOLファイル | hello.txt |
グループポリシー設定(GPP)経由でコピーされた身代金要求メモの元ファイル |
| 投下されたファイル | README-payload.txt |
デスクトップおよびC:\ / D:\ルートに書き込まれた読み取り専用の身代金要求メモ |
| ツール | killer.exe |
プロセス強制終了ツール。MD5: 0108656A3E1ADE6CA4F21B084F5E1208 |
| ツール | kill.exe |
プロセス強制終了ツール。MD5: BEA5E267F24D7DA59F6821BFFDBFF293 |
| レジストリ値 | HKLM\...\Policies\System\legalnoticecaption |
Welcome to Payload!に設定 |
| SYSVOLパス | \\DC.THECOMPANY.local\sysvol\THECOMPANY.local\payload.jpg |
ドメイン上でホストされた身代金要求用壁紙の元データ |
| WindowsイベントID | 5137 |
GPOオブジェクトの作成。作成者のID確認が必要 |
| WindowsイベントID | 5136 |
GPO属性の変更。ドメインルートのgPLink変更を監視 |
| WindowsイベントID | 5141 |
GPOオブジェクトの削除。改ざん検知や復旧確認に関連 |
| IPアドレス | 37.19.210[.]12 |
関連するネットワーク指標 |
| IPアドレス | 146.70.117[.]239 |
関連するネットワーク指標 |
| IPアドレス | 149.102.229[.]154 |
関連するネットワーク指標 |
| IPアドレス | 104.164.55[.]46 |
関連するネットワーク指標 |
| IPアドレス | 192.42.116[.]50 |
関連するネットワーク指標 |
注記: IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため意図的に無害化表記(例: [.])としています。再有効化(re-fang)は、MISP、VirusTotal、自社のSIEMなど管理された脅威インテリジェンス基盤上でのみ行ってください。
SOCのアラート調査時間を1件あたり21分削減。即時対応のためのIOCコンテキストでSOCを強化しましょう: TI Lookupを自社のSOCに統合する
翻訳元: https://gbhackers.com/payload-ransomware-abuses-active-directory-group-policy/