Druvaは、独自開発のAI脅威パイプラインを活用した新機能「Ransomware Detection」の発表とともに、Druva Identity Resilienceの新たな機能を発表しました。Dru MetaGraphを基盤とするこの新機能では、行動インテリジェンスと組み込みの検証機能を組み合わせることで、不審な挙動を実用的な証拠に変換し、影響範囲を確実に特定し、正確な封じ込めとクリーンな復旧を加速させます。
AIの進化により、セキュリティチームが実際の侵害と通常の挙動・活動を見分けることがますます難しくなっています。攻撃者はAIを使ってより多くの攻撃経路を試し、戦術をより速く切り替え、悪意ある挙動を正当な活動の中に隠すようになっています。加えて、盗まれた認証情報や絶えず進化するランサムウェアの存在により、従来の検知シグナルだけでは判断が難しくなっています。
Druvaは、バックアップデータから行動インテリジェンスを引き出すことで、証拠に基づくサイバーリカバリを顧客に提供しています。今回の新しいアイデンティティ・レジリエンス機能は、Dru MetaGraphを用いて不審なアイデンティティの挙動を分析し、被害範囲を可視化します。一方、Ransomware Detectionを支える独自のAI脅威パイプラインは、バックアップデータを分析してランサムウェアの挙動を検証します。これらの機能により、チームは単なる「シグナル」から確かな「証拠」へと判断基準を移行できるようになり、調査の迅速化、影響の確認、そしてクリーンで信頼できる状態への的確な封じ込め・復旧が可能になります。
Druvaの最高セキュリティ責任者(CSO)であるYogesh Badwe氏は、次のように述べています。「セキュリティチームは、すべての攻撃を防ぎきれないことを理解しています。問題は、脅威が突破した際に実際に何が起きたのかを正確に把握できるかどうかです」。「AIはこの不確実性をさらに危険なものにしています。復旧に取り組む前に、何が変更されたのか、侵害がどこまで広がったのか、そして何がまだ信頼できるのかについての証拠が必要です。Druvaは長年蓄積してきたバックアップのテレメトリデータを活用し、脅威シグナルを検証して証拠へと変換することで、単なる推測ではなく、信頼できる復旧の根拠を顧客に提供しています」。
Identity Resilience、攻撃経路を再構築し迅速かつ信頼性の高い復旧を実現
今年初めに導入された統合アイデンティティ保護機能を基盤として、新たなDruva Identity Resilience機能は、Dru MetaGraphの連携インテリジェンスを顧客に直接提供します。この機能により、Microsoft Entra ID、Active Directory、Oktaにわたる人間および非人間アイデンティティ(NHI)の活動と関係性を、対話的な形で可視化できます。
Dru MetaGraphは、アイデンティティ、権限、アプリケーション、ポリシー、時間軸にわたる変化を文脈化することで、不審な活動が環境内でどのように伝播したかを示し、調査時間を数日から数時間に短縮します。これらの新機能により、顧客は次のことが可能になります。
- 攻撃者の挙動と被害範囲の把握:攻撃者がどこでアクセス権を取得し、権限を昇格させ、持続性を確立し、環境内を横展開したかを、関連するMITRE ATT&CKのTTPと対応付けて確認できます。
- 攻撃前の信頼できる状態の特定:過去の変更履歴やスナップショットを利用して、侵害前の環境状態を特定し、復元すべき対象を判断できます。
- 行動証拠を的確な封じ込め・復旧へ活用:影響を受けた各オブジェクトを特定し、推奨される対応策を示し、復元すべきクリーンなスナップショットを的確に指し示す、事前に検証済みのカスタム復旧プランを生成できます。
IDCのInformation and Data Security担当リサーチディレクターであるJennifer Glenn氏は、次のように述べています。「不審な活動を発見することは、あくまで始まりに過ぎません。セキュリティチームは、その脅威が本物かどうか、事業にどのような影響を及ぼす可能性があるかを判断する必要があり、さらに何を安全に復旧できるかを把握する必要もあります」。「AIによって攻撃の量と複雑さが増しており、こうした問いに迅速かつ確信を持って答えることが難しくなっています。証拠に基づくサイバーリカバリは、脅威シグナルから信頼できる復旧へと至る、より明確な道筋を組織に提供します」。
Druva Ransomware Detection、証拠に基づく復旧のためランサムウェアの影響を確認
今回の発表では、既知および未知のランサムウェアの挙動を検知し、組み込みの検証機能で影響を確認し、クリーンな復旧ポイントを特定する独自のAI脅威パイプラインを搭載した「Ransomware Detection」の提供開始も発表されました。
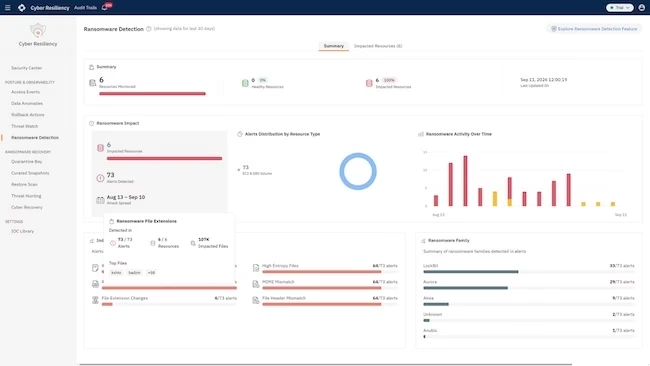
従来の異常検知は、不審なファイル活動にフラグを立てることはできても、実際に悪意あるものかどうかの判断はチームがノイズの中から見極めなければなりませんでした。Ransomware Detectionは、こうした推測作業を多段階の行動分析とフォレンジック検証に置き換え、誤検知を排除して、チームが実際に対応できる確証済みの証拠を提供します。これらの新機能により、顧客は次のことが可能になります。
- スナップショット全体にわたるランサムウェアの挙動の特定:専用に構築されたAI・機械学習モデルを使用し、バックアップスナップショット全体にわたって、ランサムノート、既知・不審な拡張子、大量のファイル名変更といった高リスクなパターンや他の指標に照らしてデータを評価します。
- 高リスクの検出結果の検証:構造検証、エントロピー分析、MIME(Multipurpose Internet Mail Extensions)タイプ分析、ファイル整合性、データ分析といったプラットフォーム内フォレンジックを適用することで、ランサムウェアの存在を確認し、誤検知を減らします。
- 証拠を復旧アクションへ変換:Recovery Insightsにおいて説明可能な検出結果を提示し、影響を受けたデータとクリーンなスナップショットを区別し、復元前に復旧ポイントを検証します。
翻訳元: https://www.helpnetsecurity.com/2026/09/17/druva-identity-resilience-ransomware-detection/