攻撃者たちはRust Projectのメンバーや、広く使われているクレート(Rustのコードライブラリ)のメンテナーを標的にしています。魅力的な機会をちらつかせて相手のデバイスやアカウントを侵害し、最終的にマルウェアを配布することが狙いです。
先週、Rust Projectのcrates.ioチームとセキュリティ対応ワーキンググループがこの警告を発しました。攻撃には決まったパターンがあり、標的はまず就職・契約・協業の機会を装ったビデオ通話に誘われ、その後何かをインストールさせられたり、攻撃者が用意したコマンドを実行させられたりします。
「これらの攻撃者は、もっともらしいLinkedInのプレゼンスを含め、表面的な調査では見破れないような、新しいものの一見正当に見える企業プロフィールを用意しています」と、Rust Foundationのソフトウェア開発者であるAdam Harvey氏は説明しています。
Rustの開発者たちは6月にも同様の攻撃波を受けており、先月にはarrayrefクレートが同じ手口による攻撃で一時的に侵害されました。ただし、今回の攻撃が同じキャンペーンの一部であるかどうかは、現時点では判断が困難です。
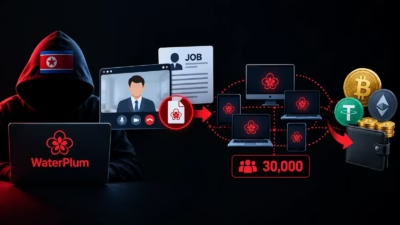
Contagious Interview(別名WaterPlum)とは
この手口で狙われているのはRustの開発者だけではありません。他のソフトウェア開発者、パッケージメンテナー、Web開発者、IT専門職、そして求職者全般が危険にさらされています。
この手法は、北朝鮮国家支援型の攻撃者の間で人気があります。いわゆるContagious Interview(別名WaterPlum)と呼ばれる脅威グループで、暗号資産、あらゆる種類のアカウントの認証情報、知的財産、特定組織への侵入経路などを狙っています。
これらの攻撃は長年にわたって続いており、Rustの警告が出たわずか1日後には、国際的な捜査当局が2025年12月から2026年7月の間にこの脅威グループが100以上の国々で30,000台以上のデバイスに感染し、7,000以上の暗号資産ウォレットから資金または認証情報を盗んだと発表しました。
また、Contagious Interviewのハッカーたちと北朝鮮のITワーカー工作活動が、インフラや人員を共有していることも判明しました。
コールドメッセージから侵害まで
Contagious Interviewの攻撃者は個人を標的とし、たいていはAI企業・ブロックチェーン企業・NFT企業を装った、もっともらしい企業の採用担当者を名乗ります。
手口は主に次の通りです。
- LinkedIn、ソーシャルメディア、オンライン求人プラットフォーム経由で標的に接触。
- オンライン面接(たいていコーディング課題を含む)や、協業の可能性を探る一般的な通話への参加を標的に促す。
- 技術的トラブルや面接要件などのさまざまな口実を使い、被害者を説得して悪意のあるコードを実行させたり、マルウェアをインストールさせたり、攻撃者に情報が渡るよう設計されたページにアカウント認証情報を入力させたりする。
「盗まれた認証情報は、被害者の勤務先や顧客、取引先から暗号資産、個人データ、企業秘密などを不正に持ち出すために悪用される可能性があります。攻撃者はまた、窃取した機密情報を恐喝に利用することもあります」と、日本、米国、オーストラリア、ドイツの当局は警告しています。
盗まれた身元情報は、北朝鮮のITワーカー工作にも利用され、給与を制裁下にある同政権へと還流させる仕組みの一部を担っています。
北朝鮮のITワーカーたちは、盗んだ身元情報を使ってリモート職に採用されます。なりすました本人の実在のLinkedInアカウントを使って求人に応募し、代理人に報酬を払ってカメラの前に座らせ、面接中に答えを耳打ちしたり、代理人のマシンを遠隔操作したりします。
採用が決まると、「ラップトップファーム」の運営者たちが、なりすました本人と同じ国に居住しているかのような偽装を維持する手助けをします。
開発者にできること
最も効果的な防御策は、最初の接触の主導権を握ることです。Rustの勧告は、メンテナーに対し、突然の接触には警戒し、可能な限り「出会ったばかり」の相手からのリンクを受け入れるのではなく、自分自身が通話をセットアップする側になるよう促しています。
それに加えて、以下も推奨されています。
- 採用担当者や企業について、独自に、かつ徹底的に確認すること。
- ソフトウェアのインストールやコマンド実行を求められた場合、それがどんなにありふれた内容に聞こえても(「このコーデックをインストールして」「セットアップを直すためにこれを実行するだけ」「リポジトリをクローンしてビルドを実行して」など)、危険信号として扱うこと。
- 持ち帰り課題や見慣れないコードは、使い捨ての仮想マシンやサンドボックスでのみ実行し、認証情報や鍵、署名用素材を保管しているデバイスでは絶対に実行しないこと。
- 内容を正確に理解できないスクリプトは実行しないこと。
- 見知らぬVSCodeプロジェクトは開かない(開く場合は「制限モード」で開く)こと。
Harvey氏はまた、Rustの開発者に対し、アカウントで多要素認証を有効にし、それが確認可能なプラットフォームでは最近のログイン履歴を確認するよう勧めています。被害に遭った人は、Crates.ioチームまたはRust Projectのセキュリティチームに連絡して支援を求めるべきです。
企業にできること
組織は二つの側面から脅威に直面しています。自社の開発者が侵害される可能性と、採用プロセスが悪用されて北朝鮮のITワーカーを社内に招き入れてしまう可能性です。
国際当局による勧告は、この両方のリスクに対処しています。
技術面では、悪意のある挙動を検知・遮断するためのEndpoint Detection and Response(EDR)ツールの導入を推奨しており、前述のVS Codeや信頼できないコードに関する注意事項を企業のデバイスにも適用するよう求めています。
採用面では、日本の取引所が工作員と疑われる人物を見抜いて不採用にした実際の事例をもとに、以下のスクリーニング策を挙げています。
- 通常は応募が少ないポジションに、急に応募が殺到した場合は疑ってかかること。
- 応募者のIPアドレスが、本人が申告する居住地と一致しているか確認すること。
- 連絡先情報を確認し、資格・認定内容の裏付けを取ること。
- 面接では、履歴書に記載されたスキルについて詳しく説明させ、なりすました人物には答えにくい出身地、地元の天気、趣味などについて質問すること。
- 暗号資産での支払いを求めたり、他人名義の口座への振込を求めたりする場合は、警戒信号として扱うこと。
- 対面での面談を渋る態度、繰り返される音声・映像のフリーズ、背後から聞こえる声、二台目の画面への頻繁な視線移動などに注意すること。工作員はAIによる顔交換技術を使うこともあり、数分後に「通信トラブル」を理由にビデオを切ることもあります。
一度内部に侵入を許してしまった場合、この勧告は被害の抑制を重視しています。ソースコード、認証情報、システムへのアクセスは必要最小限に制限し、契約社員や下請け業者が北朝鮮のITワーカーである疑いがある場合は、速やかにアカウントとセッションを無効化し、法執行機関に連絡するべきです(これらの工作員に承知の上で報酬を支払うこと自体が、制裁違反となり得るためです)。
翻訳元: https://www.helpnetsecurity.com/2026/09/21/north-korean-hackers-contagious-interview-defenses/