security
攻撃者は、もっともらしい企業プロフィールと罠を仕掛けた採用面接の電話を使い、クレートオーナーに接触しています
Rustプロジェクトは、攻撃者がコントリビューターやクレートオーナーを標的にし、端末やアカウントの侵害を狙っている可能性があると警告しました。これにより、Rustのパッケージエコシステムを通じてマルウェアが拡散する恐れがあります。
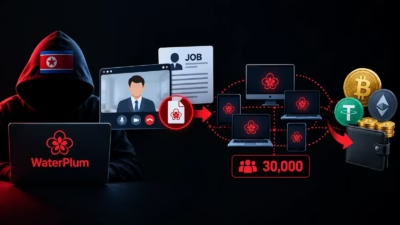
セキュリティ専門のソフトウェアエンジニアであるAdam Harvey氏はRustブログへの投稿で、この手口は北朝鮮による偽採用担当者を装ったキャンペーンで使われるものと類似していると述べています。
「求人、あるいはプロジェクトや契約機会など、ポジティブな名目でビデオ通話が設定されます。そしてそれが、標的のコンピューターに何か(例えば不足している音声コーデックだと称するもの)をインストールさせたり、別のコマンドを実行させたり(例えばクリップボードにコマンドを仕込むなど)するための手段として使われます」とHarvey氏は記しています。
「これらの攻撃者は、もっともらしいLinkedInのプロフィールを含む、新しくも本物らしく見える企業プロフィールを用意し、簡単な確認をすり抜けようとします」
今回の警告は、夏の間にRustコミュニティを狙った複数の攻撃を受けて発表されました。
6月には、Rust開発者がシンガポールのベンチャーキャピタル企業を騙る偽の面接アプローチの標的となりました。Rustのcrates.ioレジストリでパッケージを保守しているMatt Mastracci氏によれば、採用担当だと称していたその企業は実際には既に活動していない会社だったといいます。それでも最初のアプローチは説得力があり、危うく自身のマシンがリモートアクセス型トロイの木馬(RAT)に感染するところだったとのことです。
このRAT展開の試みは、先週オーストラリア、ドイツ、日本、米国の各当局が発表した国際的な注意喚起で説明されていた活動と類似しています。この注意喚起では、北朝鮮のオペレーターが偽の採用面接を使い、30,000台を超える端末を侵害して1,000万ドル以上を窃取したとされています。
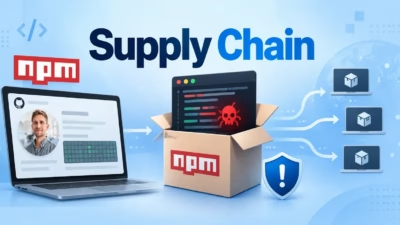
これとは別に、Rustのパッケージエコシステムは8月にサプライチェーン攻撃の被害にも遭いました。arrayrefクレートの悪意あるバージョンが公開され、ユーザーのマシンにマルウェアをダウンロードさせるものでした。
arrayrefはこれまでに累計2億4,500万件のダウンロードを記録していましたが、悪意あるリリースが公開されていたのは2時間足らずでした。証拠から示唆されているのは、プロジェクトの開発者がマルウェアを意図的に混入させたのではなく、メンテナーの認証情報が侵害されていたということです。
Harvey氏は、送信者が正当に見える場合であっても、依頼のないアプローチには注意深く目を光らせるようRustaceansに呼びかけるとともに、通話は信頼できるプラットフォームを通じて行うよう促しています。®