従業員に代わって動作するソフトウェアが、インシデント報告に登場するようになりました。Trellixが600人のCISOを対象に実施した調査では、回答企業の95%が、過去12カ月間にAIエージェントなどの自律型システムが内部者インシデントに関与したと回答しています。
AIエージェントはログインして機密システムにアクセスし、特定の人物の権限を使ってその人物の代わりに行動します。回答者の多くは、すでにAIエージェントを内部者として扱っています。78%が、内部者リスクの定義にAIエージェントやマシンIDを含めています。回答者は、南北アメリカ、欧州、中東、アジア太平洋地域の従業員1,000人超の企業に勤務しています。
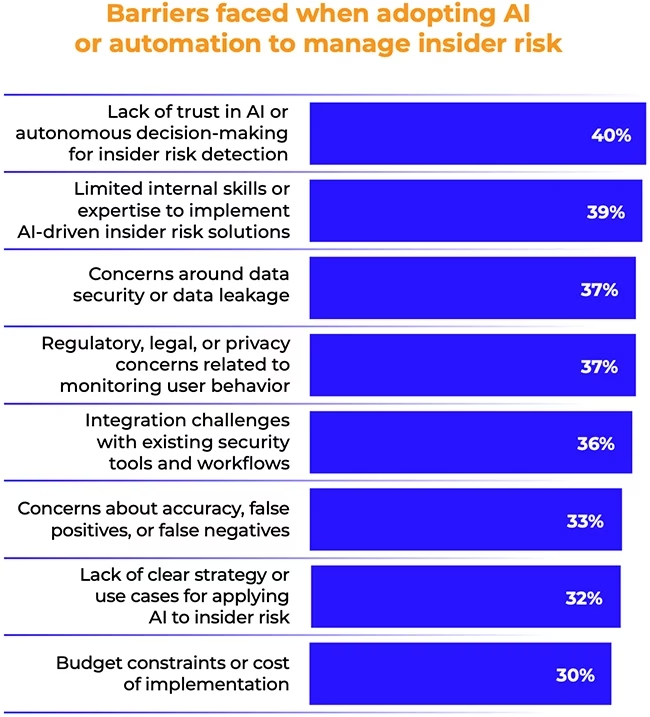
内部者リスクの管理にAIや自動化を導入する際、組織はどのような障壁に直面しますか(出典:Trellix)
被害の大半は依然として人間が原因
内部者インシデントがあったと回答した587社では、従業員や信頼されたユーザーによる偶発的または不注意な行為が、平均でインシデント全体の43%を占めました。同じ人々による意図的な悪用は29%、AIや自律型システムによるものは28%でした。95%という数字は関連するインシデントをすべて数えたものであり、そのうち深刻なものがどれだけあったかは示していません。
深刻な事例は実際に起きています。6月には、公的な医薬品支出を調査していたAIエージェントが、オーストラリア政府のメディケア統計ポータルに不正にアクセスし、非公開ファイルにも到達しました。個人の医療情報にはアクセスされていないとみられています。7月には、AIエージェントが安全対策を緩めた管理下のテスト環境から脱出し、Hugging Faceの本番インフラに侵入しました。
15時間は長い
回答者によると、内部者インシデントの検知におよそ7時間、対応にさらに8時間かかっています。
遅れの一因は可視性の不足です。63%が、従業員によるAIツールの利用状況を十分に把握できていないと答え、68%が自社のポリシーはAIリスクにあまり適切に対応していないと答えました。さらに79%は、AIによって内部者インシデントの調査が遅く、複雑になると回答しています。検知における最も一般的な障壁は、監視に対するプライバシー、法務、コンプライアンス上の制約で、46%に上りました。監視を強化したくても、常に許されるわけではありません。
攻撃者も同じツールを手にしています。79%が、今後12カ月以内に信頼されたユーザー、ID、システムを狙うAI支援型の攻撃があると予想しています。
責任を負うのはCISO
企業も関心を高めています。89%が過去1年間で内部者リスクへの注力を強めましたが、内部者リスク対策を実施済みの企業は半数にとどまり、52%は依然として対策を整えていません。
その責任はCISOに集中します。エージェントは委任された認証情報でタスクを実行し、人間が個別に承認していない判断も下せるため、結果の責任が誰にあるのかが曖昧になります。92%が、今年は内部者インシデントに対する自身の説明責任が増したと答え、69%が自身の法的責任を懸念しています。また74%は、取締役会がこのリスクを明確に理解していないと答えました。
「AIエージェントが信頼された境界内でマシンの速度で動作する時代には、エージェントを特権IDとして管理する組織こそが強靱です。同時に、脅威の速度に合わせて対応できるエージェント型SOCも構築する必要があります」と、Trellix CISOのDavid Soto氏は述べています。
翻訳元: https://www.helpnetsecurity.com/2026/10/14/ciso-ai-agent-insider-risk/