AIエージェントは、日常的な開発作業の中で認証情報を露出させる可能性があります。シークレットが保護されたストアから、コマンド引数、ログ、トランスクリプト、外部モデルへの入力へと流出してしまうのです。
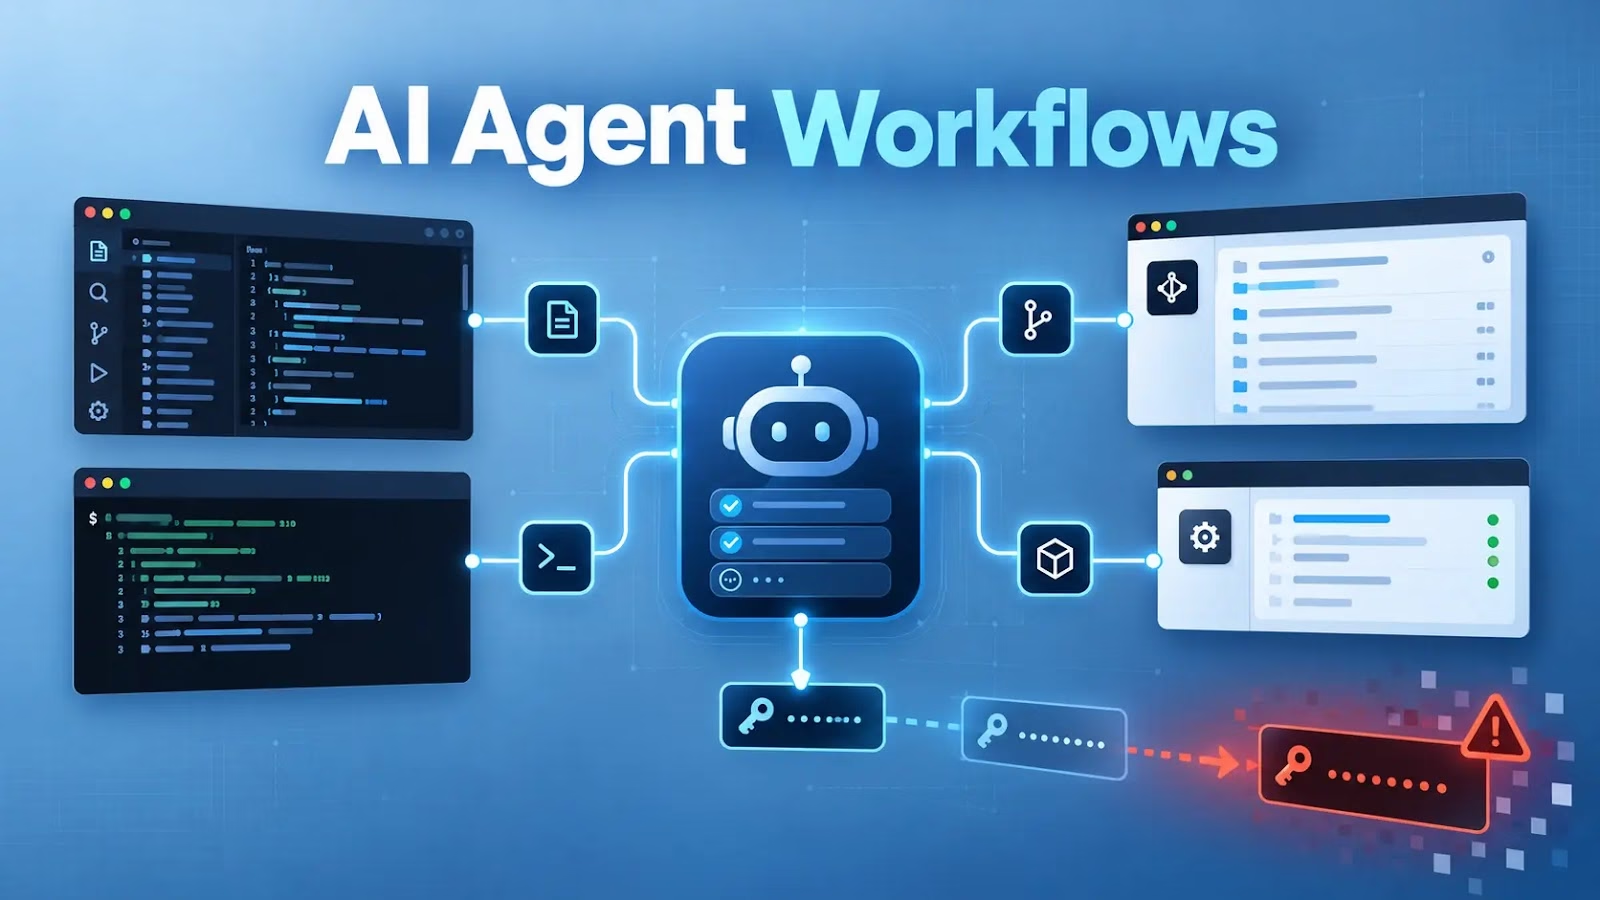
問題は、開発者ツールそのものが悪意を持っているということではありません。エージェントは開発者の権限を引き継ぎ、依頼を繰り返しシェルコマンドに変換し、その出力を読み取ったうえで次に実行する内容を決めます。
このフィードバックループにより、認証情報は、使用を許可されたコンポーネント内に閉じられるのではなく、エージェントの作業コンテキストの一部になりかねません。
Trellixはこの問題を「分離のグラデーション」という枠組みで説明しています。暗号化ストレージ、プロセスメモリ、コマンドライン、永続ファイル、外部の送信先という段階です。段階が移るたびに、アクセス範囲が広がったり、保持期間が延びたりする可能性があります。
キーストアから正当に取得したトークンでも、コマンドに埋め込まれたり、ツールの出力にそのまま返されたりすると、露出リスクが大幅に高まる恐れがあります。
一例として、エージェントがMicrosoft Graphに問い合わせるためにOAuthトークンを取得するケースがあります。このトークンをcurlのAuthorizationヘッダー引数に入れると、コマンドラインの検査やプロセスのテレメトリを通じて露出する可能性があります。
設定によっては、そのコマンドがシェル履歴、エージェントのトランスクリプト、診断記録に残ることもあります。APIリクエスト自体は正当なままでも、認証情報の機密性は損なわれていきます。
設定ファイルの読み取りも、別の経路になります。.env、AWSの認証情報プロファイル、Kubernetesの設定、パッケージマネージャーの設定といったファイルには、再利用可能な認証情報が含まれていることがあります。
10月14日の分析で、Trellixの研究者はこのアーキテクチャ上のリスクを説明し、「見えない認証情報の攻撃対象領域(unseen credential surface)」と呼びました。マルウェアや脆弱性の悪用がなくても、正当な自動化によって認証情報の分離が弱まる可能性があると警告しています。
ProtectDevices
AIエージェントのワークフロー
シークレットの内容がクラウド型エージェントのコンテキストに入ると、通常のモデルへのリクエストを通じてワークステーションの外へ流出する可能性があります。
OWASPも同様に、コーディングアシスタントが認証情報を含みうるターミナル出力やプロジェクトのコンテキストを送信すると警告しています。
ただし、こうした結果は導入環境に依存し、一律に起きるわけではありません。ローカルでホストされるモデル、出力フィルタリング、ファイルアクセスの制限、プロバイダー固有のデータ保持の取り決めによって、露出の度合いは変わります。
人間が操作するターミナルでもリモートログは生成されえます。エージェントで追加されるリスクは、機密性の高い出力がモデルのコンテキストに自動的に取り込まれる点です。
分析では10の行動クラスが特定されています。認証情報を含む引数、ファイルの読み取り、認証情報ストアへの問い合わせ、環境変数のダンプ、通信検証の無効化、外部への転送、間接的な実行、スタートアップファイルの変更、認証情報の作成、そしてクラウドシークレットの取得です。
curl、git、クラウドCLI、kubectlなどのツールは正当なエンジニアリング作業を支えているため、個々の実行イベントだけでは悪意の有無を判断できません。
クラウドのボールトを使っても、下流の問題がなくなるわけではありません。Secrets ManagerやKey Vaultへの正当な参照でも、返された平文がその後ログ、ローカルファイル、モデルへの入力に到達する可能性があります。
Trellixはこれらの行動を、ATT&CKの手法のうち「Credentials in Files」(T1552.001)や「Cloud Secrets Management Stores」(T1555.006)などに関連づけています。ただし、こうした対応づけは行動の重なりを示すものであり、侵害の証拠ではありません。
防御側は、信頼されたバイナリを無条件に安全とみなすのではなく、エージェントのプロセスの系譜、シークレットの取得、コマンドの実行、ファイルの書き込み、ネットワークの接続先を関連づけて分析すべきです。
エンコードされたラッパーは検査を複雑にしますが、すべてのエンドポイントやネットワークセンサーを自動的に回避できるわけではありません。
OWASPの関連ガイダンスは、エージェントのコンテキスト内の機密データを管理し、権限を制限することを重視しています。
現実的な対策としては、スコープを絞った短期間有効な認証情報、外向き通信の制限、シークレットを意識した出力フィルタリング、重大な操作に対する承認ゲートが挙げられます。
アーキテクチャ上の優先事項は、認可と開示を切り離すことです。制御されたツールに認証付きの操作を実行させ、再利用可能なシークレットをモデルに返さない設計にします。
そうしなければ、タスクの成功と引き換えに、キーストアやボールトが本来守るはずだった境界を超えて、認証情報の露出が静かに拡大しかねません。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのSandboxをSOCに統合。
Cybersecuritynews platform
翻訳元: https://gbhackers.com/ai-agent-workflows/