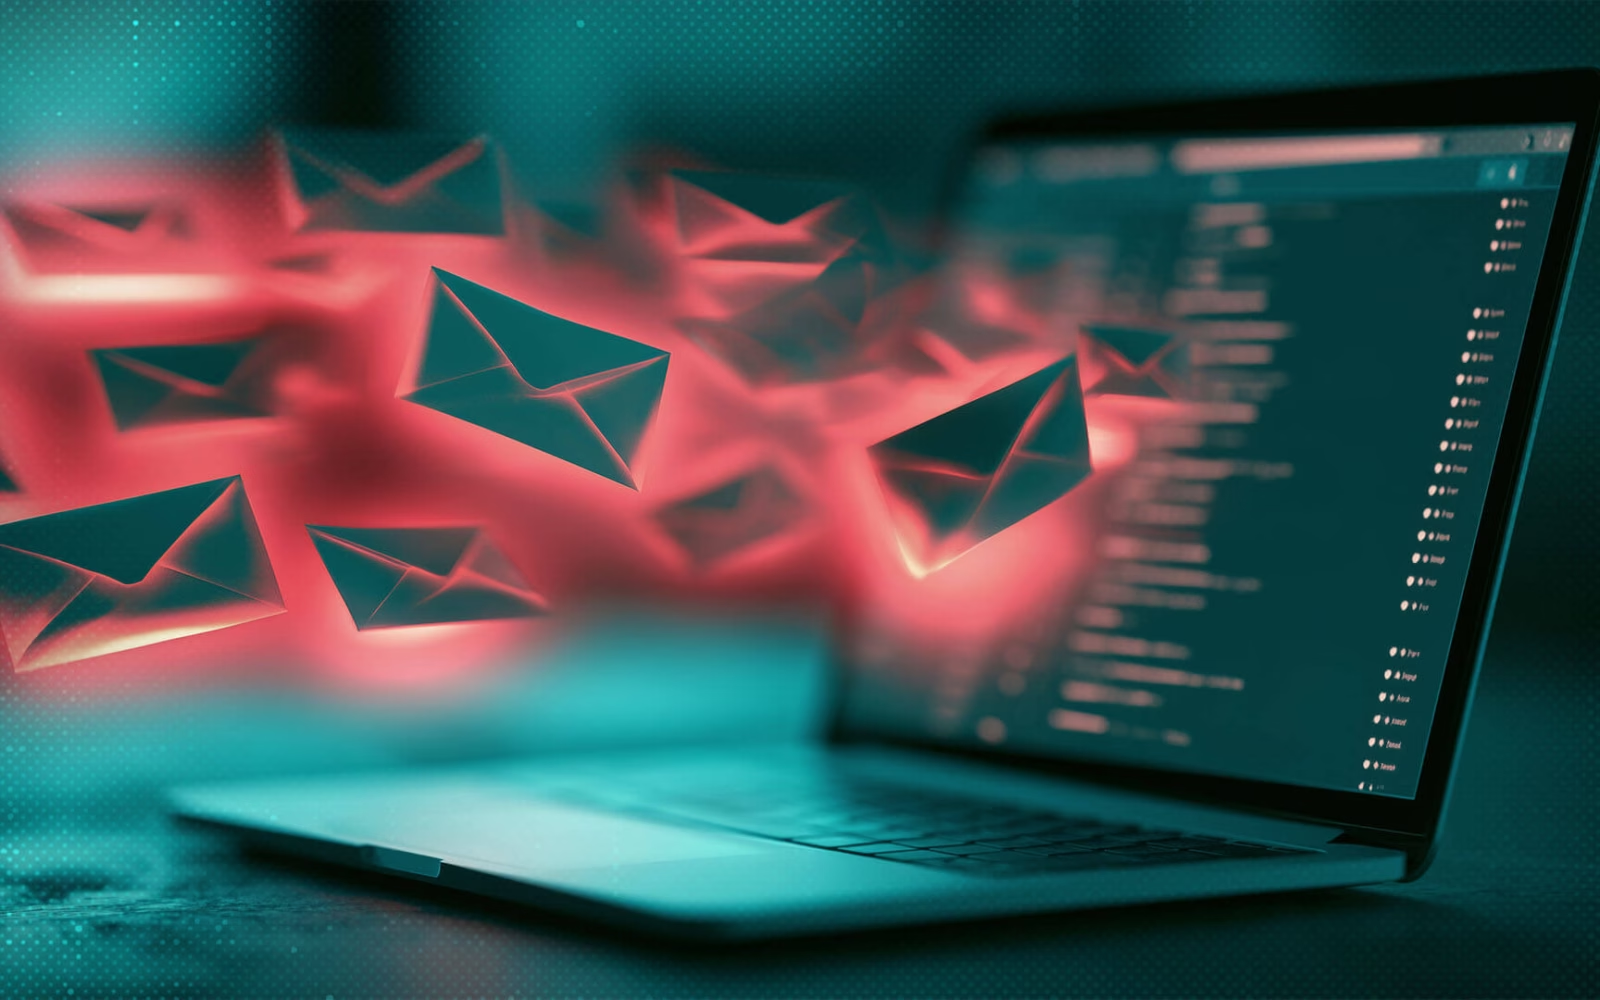
9月、バージニア州の女性が大量のメールに埋もれたという報道がありました。24時間のうちに数百通の自動送信メールが届き、その中には登録した覚えのないニュースレターやプロモーションも含まれていました。しかし、これは通常のスパムキャンペーンではありません。受信トレイを溢れさせた本当の狙いは、不正なノートパソコンの購入について警告する、被害者の銀行からの正規のメールを埋もれさせることでした。
これが「メールボム攻撃」です。もしあなたも被害に遭ったなら、ID情報やオンラインアカウントが詐欺師に乗っ取られているサインかもしれません。
メールボム攻撃とは?
「フォームボム」「リストボム」「サブスクリプションボム」と呼ばれることもあるメールボム攻撃は、たいてい同じ流れで行われます。まず、攻撃者があなたのメールアドレスを入手します。過去のデータ漏えいやマーケティング用データベース、オンラインでの流出、あるいは以前のフィッシング攻撃などが入手経路として考えられます。アドレスを手に入れた攻撃者は、ボットを使った自動化ツールで、ニュースレター、サブスクリプション、メーリングリスト、無料トライアル、懸賞など、数百から数千もの正規のオンラインサービスに登録します。
こうした登録のたびに、ウェルカムメールなどが送信されます。しかも送信元は正規のサービスであることが多いため、スパムフィルターでブロックされにくく、受信トレイはメールであふれ返ります。
なぜこんなことをするのでしょうか。メールボム攻撃の目的は、大半が次の2つのいずれかです。
- 被害者の注意をそらし、人為的に作り出した大量のメールの中に紛れた本物のメールを見逃させるためです。攻撃者があなたのアカウントのいずれかを乗っ取ってパスワードをリセットし、その通知が受信トレイに届いている場合があります。あるいは、あなたの名義で不正な購入を行い、請求書がメールで届いているかもしれません。要は煙幕を張り、より深刻な不正行為への対処を妨げることが狙いです。
- その後、攻撃者がITサポート担当者を装って連絡してくることがあります。メールの「問題」を解決できると称して料金を要求したり、パソコンを調べるという口実でリモートアクセスソフトをインストールさせたりします。これにより、ブラウザーに保存されたパスワードなど、パソコン内の機密情報が盗まれるおそれがあります。さらにマルウェアを追加でインストールされる可能性もあります。
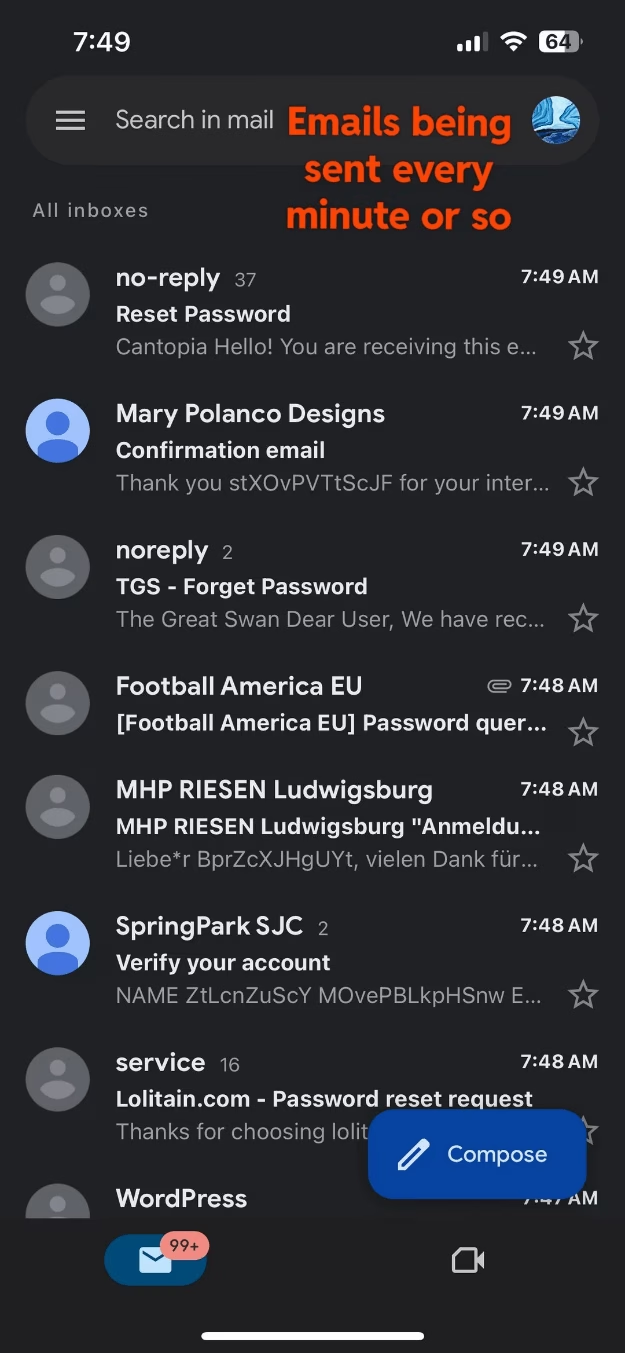
企業の場合、攻撃者はサイバーセキュリティチームの注意を、データ侵害やビジネスメール詐欺(BEC)、請求書詐欺の試みといった、より深刻な攻撃からそらそうとしている可能性が高いといえます。あるいは、業務を妨害して恐喝の材料にする狙いかもしれません。ランサムウェアのアフィリエイトが、リモートアクセスを得るための偽ITヘルプデスクからの連絡の前段階として、メールボム攻撃を使った例もあります。不満を抱えた従業員や元従業員の仕業という場合もあります。
メールボム攻撃を受けたら、どうすればよい?
ログインして受信トレイが大量のメールで埋まっていても、慌てないでください。身に覚えのないサービスの登録を一つ一つ解除しようとするのではなく、攻撃者が隠そうとした脅威を探すことに力を注いでください。セキュリティアラート、新しいデバイスからのサインイン、メールアドレスや電話番号の変更、パスワードの変更・リセット、購入に関する通知を検索します。目的のメールが迷惑メールフォルダーに振り分けられている可能性もあるため、受信トレイだけでなく迷惑メールフォルダーも確認してください。
すぐには不審な点が見つからない場合は、特に重要なアカウントを一つずつ確認します。たとえば次のようなものです。
- 銀行、PayPal、クレジットカード、暗号資産
- Apple、Google、Microsoft
- ソーシャルメディアのアカウント
不審な動きがないか確認しましょう。新しいデバイスや支払い方法の追加、パスワードの変更の可能性、復旧用情報の書き換えなどです。メールの転送ルールや、送信済み・削除済みアイテムのフォルダーに不審なものがないかも調べておくとよいでしょう。
不審な点があれば、他と重複しない強力なパスワードに変更して攻撃者を締め出し、ログインの安全性を高めるために二要素認証(2FA)を有効にします。復旧用のメールアドレスや電話番号が正しいものになっていることも確認してください(そうでないと、再びアカウントをリセットされるおそれがあります)。不正の懸念がある場合は、当該企業に直接連絡しましょう。
アカウントの乗っ取りや不正の試みに関わる可能性があるものは、すべて保存しておいてください。メールを削除するのは、事態が収束したと確信できてからにします。メッセージのパターン(送信者、日付の範囲、ドメインなど)を見つけると、作業を早く進められます。その条件で一括選択し、まとめて削除できます。
言うまでもありませんが、メールの問題を解決できる技術の専門家を名乗る人物から電話がかかってきたら、すぐに切ってください。
メールボム攻撃を防ぐには
もちろん、治療よりも予防が重要です。メールアドレスが悪意ある第三者の手に渡るのを完全に防ぐことは難しいものの、ソーシャルメディアのプロフィールなど、公開されたウェブページにアドレスを載せないようにすれば、被害を抑えられます。また、フィッシング攻撃から身を守るため、セキュリティのベストプラクティスにも従いましょう。
次に、最も重要なアカウントをできるだけ安全に保ちます。他のオンラインアカウントのパスワードリセット用メールを受け取るメインのメールアドレスも対象です。パスワードマネージャーを使い、すべてのアカウントに強力で固有のパスワードを設定してください。さらに、認証アプリやパスキーなどによる2FAを追加し、セキュリティを一層強化しましょう。
ショッピングや旅行、趣味といった重要度の低いやり取りには、サブのメールアドレスを使うのも有効です。そうすれば、そのアドレスがメールボム攻撃を受けても、銀行、行政、医療機関などからの重要なメッセージは守られます。
メールボム攻撃を防ぐ特効薬はありません。ただ、アカウントセキュリティのベストプラクティスを実践すれば、受信トレイにメールが殺到する可能性を減らせます。
よくある質問(FAQ)
受信トレイが数百通の登録完了メールでいっぱいになったのはなぜですか?
メールボム攻撃(フォームボム、リストボム、サブスクリプションボムとも呼ばれます)の被害に遭っている可能性があります。詐欺師が自動化ツールを使い、あなたのメールアドレスを新しいサービスに次々と登録した可能性があります。目的は次の2つのうちのどちらかです。正規のセキュリティ通知や不正対策の通知を埋もれさせようとしているか、技術サポート担当者を装って電話をかけ、助けるふりをしようとしているかです。
登録完了メールだらけの場合、メールアカウントは乗っ取られているのでしょうか?
おそらく乗っ取られてはいません。詐欺師は、公開されているウェブからアドレスを収集したか、過去のデータ漏えいから入手したか、マーケティング用データベースから購入した可能性があります。ただし、メールボム攻撃で隠そうとしているセキュリティ上・不正上の「出来事」には、アカウントの乗っ取りが関わっているかもしれません。
受信トレイが新着メールでいっぱいです。どうすればよいですか?
まず、攻撃者が隠そうとしている通知を探し、保存してください。セキュリティアラート、新しいデバイスからのサインイン、メールアドレスや電話番号の変更、パスワードの変更・リセット、購入に関する通知を検索します。受信トレイだけでなく、迷惑メールフォルダーも確認してください。該当するメールが見つからない場合は、重要なアカウント(銀行、ソーシャルメディア、IT関連など)に不審な動きがないか調べます。パスワードは他と重複しない強力なものに変更し、ログインの安全性を高めるために二要素認証(2FA)を有効にしてください。
メールボム攻撃を受けました。新着メールはすべて配信停止すべきですか?
いいえ。攻撃者が隠そうとしているセキュリティ通知や不正の警告を見つけ、保存することが重要です。メールを削除するのは、問題が解決したと確信できてからにしてください。共通の送信者、日付の範囲、ドメインなどで検索し、まとめて削除すると作業を早められます。
問題を解決すると言って誰かが連絡してきたら?
その人物は詐欺師です。料金を請求したり、パソコンにリモートアクセスソフトをインストールさせたりしようとしており、マルウェア感染やデータ窃取につながるおそれがあります。すぐに電話を切ってください。
翻訳元: https://www.welivesecurity.com/en/cybersecurity/inbox-flooded-signup-messages-email-bombing/