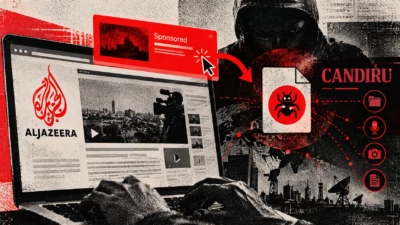
カナダのインターネット監視団体Citizen Labの報告によると、Candiruのスパイウェアが、国際ニュースネットワークAl Jazeeraの端末に感染しました。標的型広告を介したゼロクリック攻撃によるものです。
「AdFection」と名付けられたこの作戦では、イスラエル企業Discover-Techが購入した広告が、ユーザーの匿名性の解除、フィンガープリント取得、感染に使われました。さらに攻撃者は、数百万台の端末を追跡することも可能になっています。
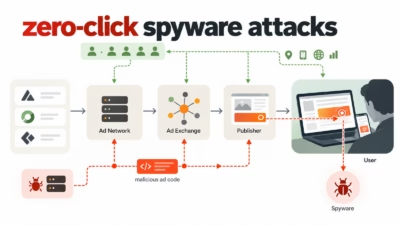
オンライン広告のエコシステムでは、各社が広告取引所で日々行われる数十億件のリアルタイム入札(RTB)オークションに参加し、ユーザーへの広告配信権を競っています。
広告取引所は、端末やユーザーに関する膨大なデータを収集しており、これが追跡を可能にしています。広告には、ユーザーのアプリやブラウザ上で動作するコードが含まれることがあります。主な目的は、ユーザーやインプレッション、クリックの追跡です。
しかし、広告に悪意のあるコードが含まれ、マルウェア感染につながる可能性もあります。エコシステム内で使われるさまざまな識別子を悪用すれば、特定の個人をスパイウェアの標的にすることもできるとCitizen Labは指摘しています。
一見まっとうな広告企業に見えるDiscover-Techは、スパイウェア感染とスパイ活動を伴う大規模な攻撃キャンペーンの隠れ蓑である可能性が高いとされています。同社は、広告ベンダーと傭兵型スパイウェアベンダーの橋渡し役を担っていました。
同社の「Controlium」プラットフォームを使うと、数百万人のユーザーの匿名性解除や端末のフィンガープリント取得ができます。さらに、被害者の端末に広告が表示された時点でのゼロクリック攻撃も可能です。
同社は複数の傭兵型パートナーと取引しているとみられます。Citizen Labは、そのうち、イスラエルを拠点とするスパイウェアベンダーCandiruの依頼で、ユーザーのプロファイリングと感染に使われたことを確認しました。
Discover-Techの広告の多くには、スクリプトが仕込まれています。このスクリプトは同社のインフラに自動接続し、ユーザーの広告IDを送信します。その後、IPアドレスと識別子の組み合わせに応じて配信されるJavaScriptコードを実行します。
2024年から2025年にかけて、Al Jazeera内の少なくとも45台の端末が、Candiruのスパイウェアにつながる「AdFection」攻撃の標的になりました。
Citizen Labは、40億件の広告入札記録を公開状態にしていたDiscover-Techのサーバーを特定しました。記録からは、同社の広告が世界中のおよそ20万の固有のウェブサイトと、AndroidおよびiOSアプリに表示されていたことがわかりました。
Citizen Labは、Discover-TechのControlliumプラットフォーム、CandiruによるAdFection攻撃、Discover-Techの広告配信の仕組みを詳細に分析しました。あわせて、Discover-Techと他の監視型攻撃グループとの関係も調べています。
こうしたグループの一つ「Dark Cartographer」は、さまざまな携帯電話事業者の脆弱性を悪用し、「ユーザーのモバイル広告識別子と電話番号を紐付けるデータベースを構築」していました。これにより、インターネットユーザーの大規模な匿名性解除を行っているとCitizen Labは述べています。
10月初めには、GoogleとIAB Europeが同社を広告ベンダーの登録簿から削除しました。Googleは、Discover-Techによる自社の広告取引所プラットフォームへのアクセスも遮断しています。BeeswaxとEskimiも同様の措置を取りました。
Citizen Labは次のように指摘しています。「Discover-TechのAdFectionの手口が現在もたらしている脅威と、大規模な標的化の証拠を踏まえると、最も現実的な防御策は、防御側がゲートウェイで標的型広告をブロックすることだと判断します。この推奨は、業界がAdFection型の手口をすべて確実にブロックできると示すまで有効です」