Citizen Labは、標的を絞った広告によって、クリック不要でAl Jazeeraの端末にCandiruスパイウェアが配信されていたことを突き止めました。同じ広告システムは、政府機関のネットワークにも到達していました。
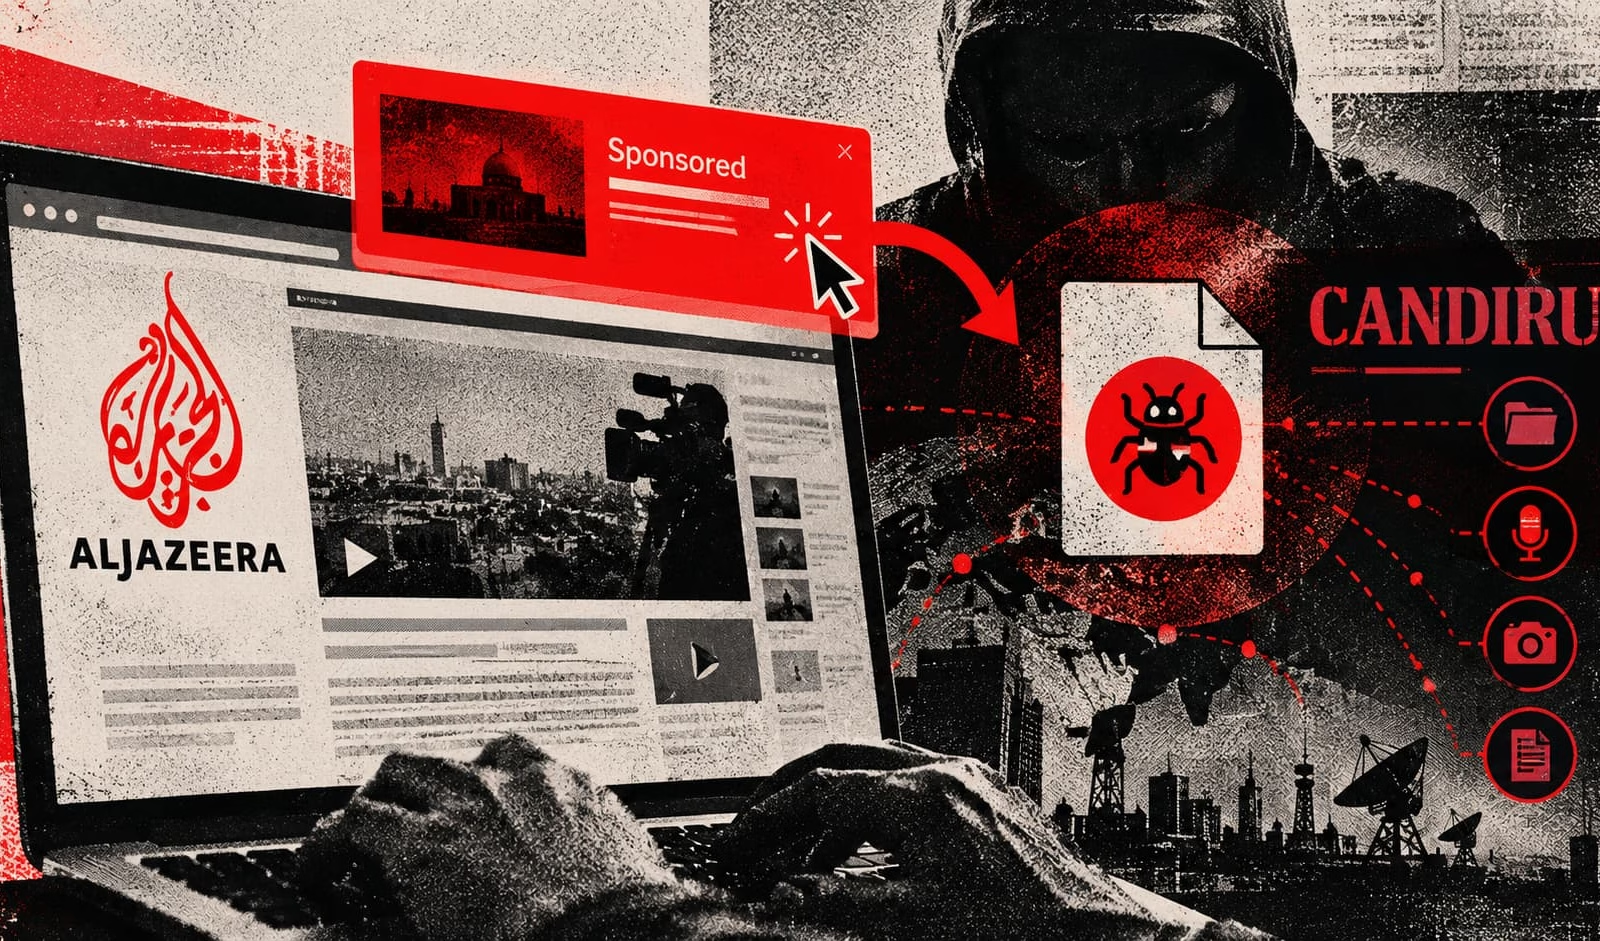
Citizen Labと広告セキュリティ企業Confiantの新たな調査によると、クリックを必要としないオンライン広告が、Al Jazeeraの端末に傭兵型スパイウェアを配信するために使われていました。
Citizen Labはこの手法を「AdFection」と呼んでいます。標的型広告を通じたゼロクリックの傭兵型スパイウェア配信を、初めて技術的に公に裏付けたものだと位置づけています。
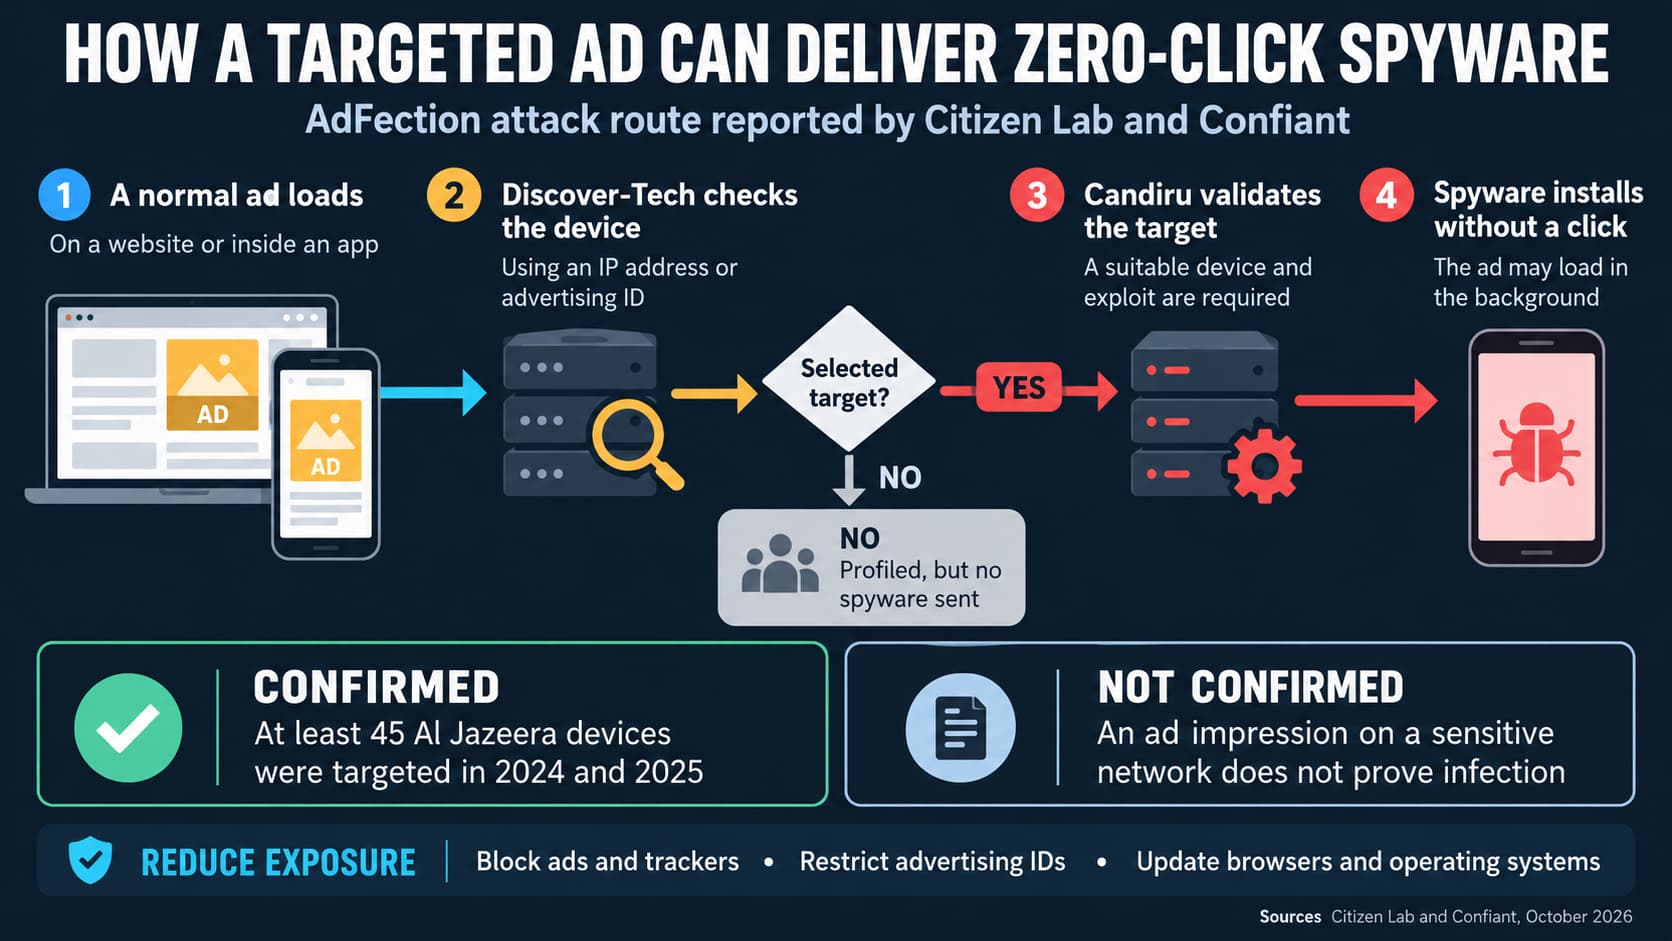
2024年から2025年にかけて、少なくとも45台のAl Jazeera端末が標的になりました。Citizen Labの調査では、ネットワークログから、被害端末がまずイスラエルの広告会社Discover-Techが運用するインフラに接続し、続いてCandiruスパイウェアに関連するサーバに接続していたことがわかりました。
Citizen LabがIntegrity Labsという名称とも関連付けているCandiruは、監視ソフトウェアを開発しています。このソフトウェアは、メッセージ、メール、写真を抜き取れるほか、マイクなど端末の各種機能にもアクセスできます。
AdFectionが標的に到達する仕組み
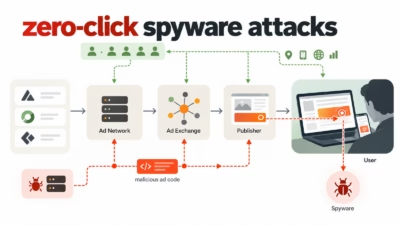
Discover-Techは「Controlium」というキャンペーンプラットフォームを運用していました。顧客はこのプラットフォームに、標的に紐づく識別子を入力できます。識別子にはIPアドレスや、モバイル広告IDなどがあります。
プラットフォームはその後、Google、Yandex、Beeswax、Vungle、Eskimiなどの広告企業につながるサービスを通じて、広告枠を購入できました。Discover-Techは、選んだ端末に広告が届くまで入札を続けることができました。
広告が読み込まれると、埋め込まれたJavaScriptがNOASと呼ばれるDiscover-Techのサーバに接続します。ほとんどの端末には追加のコードが送られませんでしたが、広告はCookieや端末の公開IPv6アドレスなどの情報を収集できました。
攻撃対象に選ばれた端末は、Candiruの検証サーバにリダイレクトされることがありました。この検証サーバは、端末が狙った標的に一致するか、適切なエクスプロイトが利用可能かを確認します。スパイウェアの配信は、ユーザーがクリックしなくても、広告に気づかなくても始まる可能性がありました。広告がバックグラウンドで読み込まれることもあります。
数十億件の広告記録が露出
Citizen Labの調査によると、同ラボは一般にアクセス可能なDiscover-Techのシステムから、約40億件の広告入札記録を回収しました。2026年3月から6月までの記録からは、同社の広告が12万以上のウェブサイトと、7万5000を超えるAndroid・iOSアプリに表示されていたことがわかりました。
Confiantは別途、Discover-Techが1日に約1000万件の広告を配信していたと推定しています。Confiantの技術レポートでは、IPアドレス、ブラウザ情報、広告ID、Cookieが広範に収集されていたことが判明しました。
Confiantが自社のデータセットで確認したCandiru関連の引き継ぎは、1日あたり数百件から千数件程度の広告インプレッションにとどまりました。Discover-Techの推定される1日の総トラフィックに占める割合はごくわずかです。
機密性の高いネットワークにも広告が到達
Discover-Techの広告は、NATO、国連、欧州議会、欧州の複数の政府機関に属するネットワークで記録されました。このほか、Raytheon、Westinghouse、Intel、Nvidia、Apple、Microsoft、ARMに関わるインプレッションも記録されています。
Confiantは、米国防総省、国際原子力機関(IAEA)、国際刑事裁判所(ICC)が使うネットワークにも広告が表示された形跡を確認しています。
広告のインプレッションは、Discover-Techの広告がそのネットワークに届いたことを裏付けるにすぎません。従業員が標的にされたことや、端末が感染したことの証明にはなりません。Citizen Labは、これらの組織でスパイウェア攻撃が起きたかどうかを判断するには、別途調査が必要だと述べています。
Googleは研究者らと協力し、Discover-Techによる同社の広告取引所へのアクセスを停止しました。IAB Europeは同社をベンダー登録簿から削除し、Beeswaxも購入プラットフォームから排除しました。
Vungleの親会社Liftoffは、審査が終わるまでDiscover-Techのアクセスを一時停止しました。Eskimiは同社のアカウントとドメインをブロックしました。Microsoft AdvertisingとSunteng(Sunteng)は、レポートの公表期限までに、Citizen Labの質問に回答していません。Discover-Techは、執筆時点で疑惑に対する公式な回答を出していません。
広告のブロックでリスクを低減
Citizen Labは、組織のゲートウェイや業務用端末で、広告とトラッキングシステムをブロックするよう推奨しています。モバイルデバイス管理(MDM)を使う企業は、広告IDやパーソナライズ広告を無効化または制限することもできます。
標的型監視のリスクが高い人は、信頼できるコンテンツブロッカーを使い、広告トラッキングを制限し、ブラウザとOSを最新の状態に保つことができます。広告をブロックすればこの配信経路は断てますが、傭兵型スパイウェアの運営者が使うあらゆる手口を防げるわけではありません。
翻訳元: https://hackread.com/targeted-ads-infect-al-jazeera-devices-candiru-spyware/