
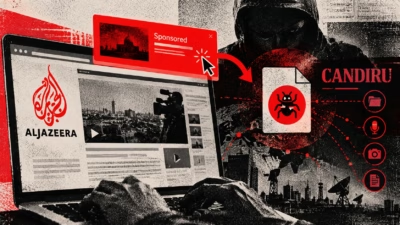
標的型広告でAl Jazeeraの端末にCandiruスパイウェアを感染、Citizen Lab調査
Citizen Labは、標的を絞った広告によって、クリック不要でAl Jazeeraの端末にCandiruスパイウェアが配信されていたことを突き止めました。同じ広告システムは、政府機関のネットワークにも到達していました。 Citizen Labと広告セキュリティ企業Confiantの新たな調査によると、クリックを必
Citizen Labは、標的を絞った広告によって、クリック不要でAl Jazeeraの端末にCandiruスパイウェアが配信されていたことを突き止めました。同じ広告システムは、政府機関のネットワークにも到達していました。 Citizen Labと広告セキュリティ企業Confiantの新たな調査によると、クリックを必
強力なゼロクリック型スパイウェアが、ターゲット広告を通じて世界中の個人に配信されていることが、新たな調査で明らかになりました。監視技術の拡散をめぐる、憂慮すべき事態です。 デジタルフォレンジックの研究機関Citizen Labと、アドテク分野に特化したセキュリティ企業Confiantが並行して実施した調査によると、
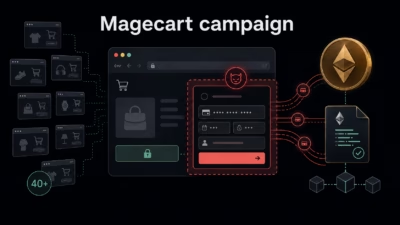
HexMageと名付けられたMagecartキャンペーンが、少なくとも15カ国にまたがる40以上のeコマース店舗を侵害し、Ethereumスマートコントラクトを決済カードスキマーの耐障害性の高い配信手段として利用していることが分かりました。 この攻撃は、従来型のクライアントサイド決済情報窃取と、Ethereumのテス
著名なマルバタイジング(悪意ある広告)キャンペーンの運営者たちが、検知を回避する新たな手法を編み出しました。被害者のブラウザ内で不正な活動を隠しながら、最終的なペイロードをひそかに組み立てて配信するというものです。 この新手法は、2024年から活動を続け、進化を重ねてきた大規模なマルバタイジング活動「SourTrade
SourTradeは、ブラウザそのものをマルウェアのビルドシステムに変えてしまう手口です。業界がこれまで頼ってきたハッシュベースのファイル指紋照合や、従来のネットワーク中心の検知手法を意図的にすり抜けます。 SourTradeは2024年後半から活動を続けており、プログラマティック広告を悪用して、APAC・中南米・ア