Citizen Labは、標的を絞ったオンライン広告を介して配信される、ゼロクリックの傭兵型スパイウェア攻撃の公開事例を初めて確認しました。同組織はこの手口を「AdFection」と呼んでいます。
攻撃ではAl Jazeeraの端末がCandiruのスパイウェアに感染しました。感染に使われた広告は、イスラエルの広告テクノロジー企業Discover-Techが購入したものです。
ゼロクリックスパイウェア攻撃
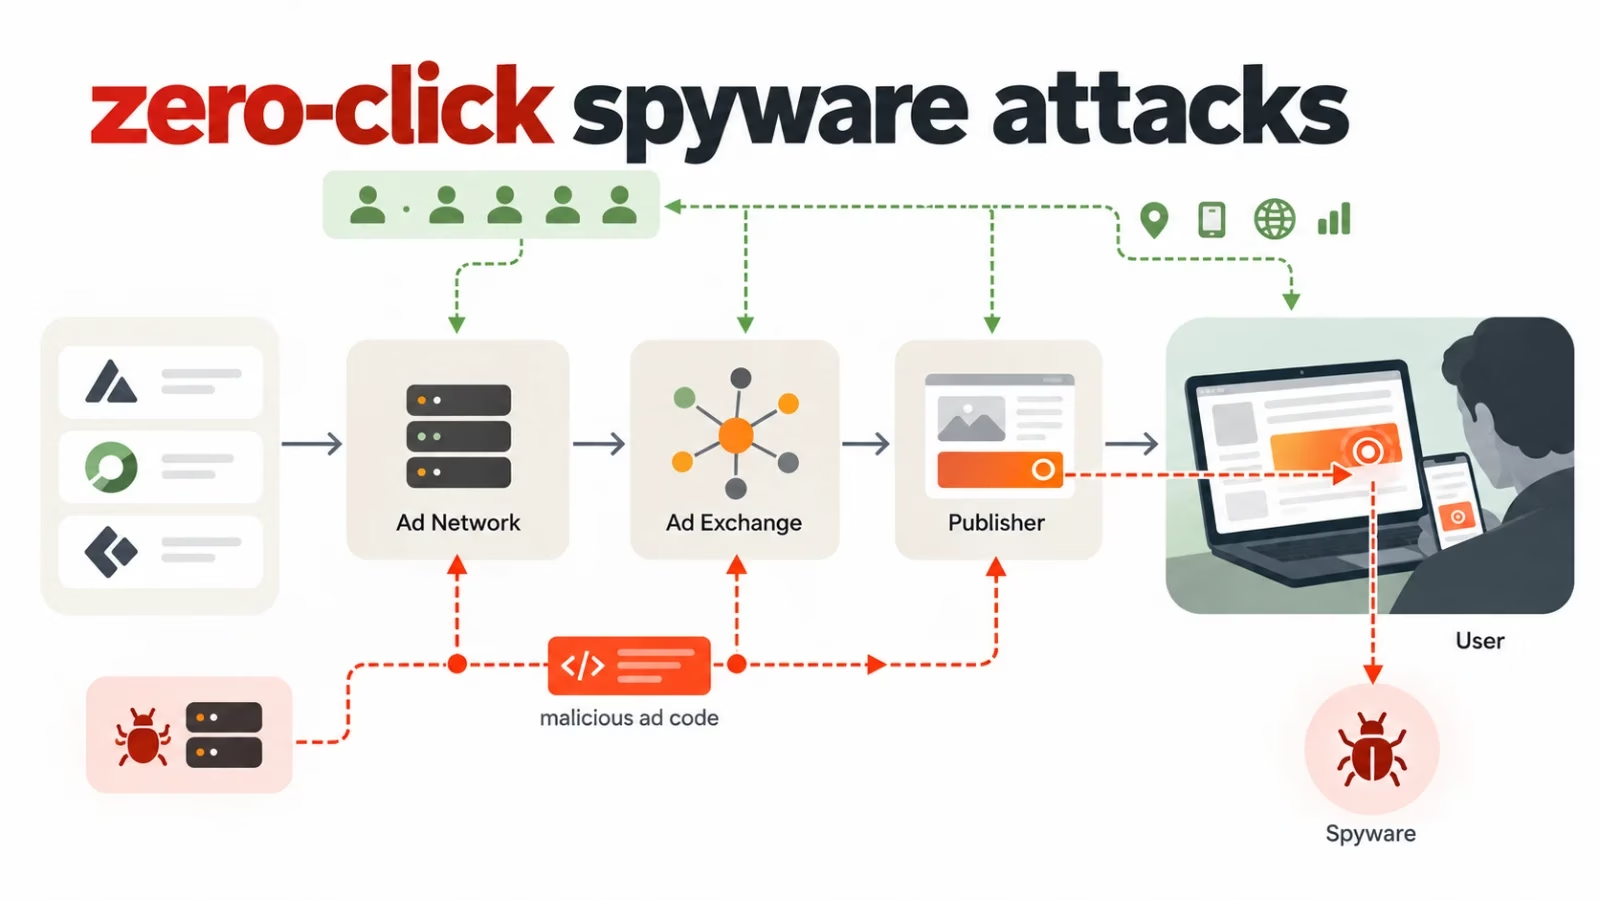
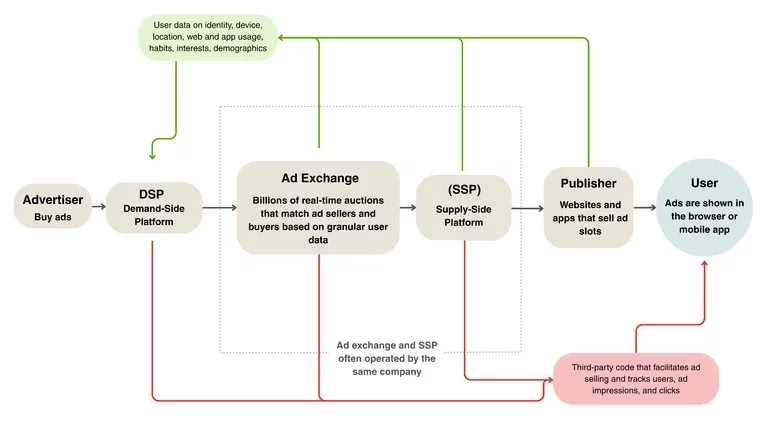
オンライン広告は、1秒未満で完了するリアルタイムオークションで販売されます。入札リクエストにはデバイスID、IPアドレス、位置情報が含まれるため、広告主は特定の個人だけを狙い撃ちできます。広告にはコードを埋め込むこともでき、そのコードは広告を表示するアプリやブラウザ内で実行されます。
AdFection攻撃では、このコードが追加のJavaScriptを取得します。そのJavaScriptがさらにブラウザのエクスプロイトを読み込み、スパイウェアをインストールする仕組みです。
ExploitPrevention Tools
Citizen Labが公開した調査によると、Discover-Techの広告の多くには、「NOASサーバ」を呼び出すscriptタグが含まれていました。広告は、ユーザーのCookie IDまたはモバイル広告IDをこのサーバに送信していました。
サーバは、IPアドレスと広告識別子から条件に合致した標的にのみJavaScriptを返し、それ以外のユーザーには0バイトの応答を返していました。この設計により、悪意あるコードやその参照先が広告ベンダーに見つからないようにしていたのです。
Citizen Labは、2024年から2025年にかけての攻撃を、現在は「Integrity Labs」にブランド名を変更したCandiruによるものと、高い確度で結論づけました。標的となったAl Jazeeraの端末は、少なくとも45台に上ります。
ネットワークログでは毎回、同じ順序の通信が確認されました。端末はまずDiscover-Techのインフラに接続して広告のインプレッションを記録し、次にCandiruの検証サーバに接続して初期チェックを行い、最後にCandiruのコマンド&コントロール(C&C)サーバと通信していました。
Al Jazeeraは、侵害された端末からWindows用DLLを回収しました。このDLLには、C&Cサーバとしてfearevolve[.]comとjobmarcher[.]comがハードコードされています。COMハイジャックによって永続化し、48バイトの繰り返しXORキーで文字列を難読化していました。これらの特徴は、2021年のCandiruの攻撃チェーンと一致します。
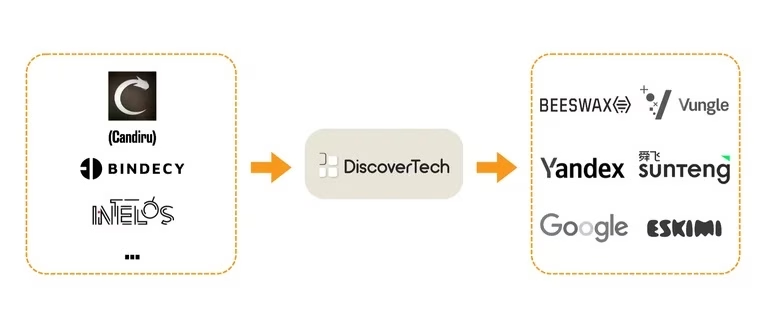
Discover-TechはControliumというプラットフォームを運営しています。顧客はこれを使って、モバイル広告ID、Cookie ID、IPアドレスから被害者を選び、「制御された広告」を配信します。対応するプラットフォームはBeeswax、Eskimi、そしてDiscover-Tech独自のMyDSPです。
研究者らは、このプラットフォームの脆弱性も見つけました。ControliumはAuth0を不適切に使っており、攻撃者が認証トークンを偽造できる可能性があります。また、認証不要の/csv-downloadエンドポイントがログインログを公開していました。Citizen Labはこれを利用して、120ユーザー名に関する128日分のログを取得しています。
約40億件の入札記録から、4カ月間にDiscover-Techの広告が約20万のウェブサイトやアプリに表示されていたことが分かりました。この広告は、数百万台のデバイスにCandiruのサーバへ接続させてもいました。目的は追跡や偵察とみられます。
別の攻撃者「DARK CARTOGRAPHER」も同じインフラを使い、広告IDを電話番号に紐づけていました。
Discover-Techは、2020年から2026年にかけて、GoogleとIAB Europeの「認定」ベンダーリストに掲載されていました。その後、Google、IAB Europe、Beeswax、Eskimiが取引を打ち切り、Vungle(Liftoff)もアクセスを停止しました。
報告書は、広告がいまやサイバーセキュリティとプライバシーの危機になっていると指摘し、規制当局に調査を求めています。防御側は、上記の侵害指標(IoC)をブロックするとともに、広告ドメインへの通信に続いて検証サーバやC&Cサーバへの接続が発生していないか監視すべきです。
Cybersecuritynews platform
ジャーナリストなどのリスクの高いユーザーは、ブラウザとOSを常に最新の状態にパッチ適用しておく必要があります。広告やスクリプトのブロックも、リスクの低減に役立ちます。
翻訳元: https://gbhackers.com/online-ads-spyware-attacks/