強力なゼロクリック型スパイウェアが、ターゲット広告を通じて世界中の個人に配信されていることが、新たな調査で明らかになりました。監視技術の拡散をめぐる、憂慮すべき事態です。
デジタルフォレンジックの研究機関Citizen Labと、アドテク分野に特化したセキュリティ企業Confiantが並行して実施した調査によると、イスラエルを拠点とする広告会社を名乗るDiscover-Techが、デジタル広告を使ってAl Jazeeraのジャーナリスト少なくとも45人の端末に感染させていました。
この悪意あるインフラは、数十の政府機関や国際組織の内部ネットワークにも広告を配信していましたが、報告書は侵害された職員の端末数には言及していません。Citizen Labによると、研究者らはNATOを含む「世界各地の国家安全保障上機微なネットワーク」の端末でDiscover-Techの広告が表示された証拠を確認しました。
Confiantは別途、ターゲティングデータを分析しました。その結果、米国防総省、エストニア情報システム庁(RIA)、国際原子力機関(IAEA)、国際刑事裁判所のネットワーク上で、悪意ある広告が表示されたことを示唆する証拠を見つけたといいます。
Discover-Techは、イスラエルのスパイウェア企業Candiruと協力していたとされています。Candiruの製品は長年、市民社会のメンバーを監視するために使われており、2021年に米商務省のブラックリストに掲載されました。報告書によると、CandiruがDiscover-Techに広告配信を依頼し、この傭兵型スパイウェア企業はAl Jazeeraのジャーナリストらの監視に利用していました。
報告書は、これらの広告が「数百万台の端末にCandiruのサーバーへ密かに接続させており、大規模な追跡や偵察が目的とみられる」と指摘しています。
この広告会社は、研究結果の公表を受けてGoogleなどの大手プラットフォームからブロックされました。Citizen Labによれば、同社はほかのイスラエルのスパイウェア企業とも取引があり、GoogleやロシアのYandexが運営する広告プラットフォームへのアクセスを提供していました。Discover-Techは、標的の監視や端末への侵入に使われる広告を数百万件配信していたとされています。
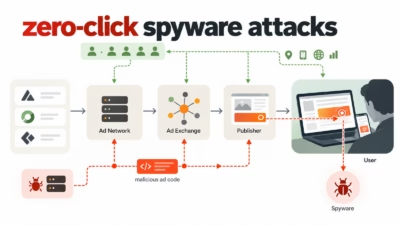
Discover-Techのプラットフォーム「Controlium」を使うと、スパイウェアの顧客は「広告が表示された瞬間に、端末の匿名性を解除し、フィンガープリントを取得し、自動的に感染させることができます。これはゼロクリック攻撃の一種で、広告が表示されるだけで端末が自動的に感染しうる」と報告書は説明しています。匿名性の解除(デアノニマイゼーション)とは、暗号化されたデータや仮名のデータを公開データと突き合わせ、個人を特定する手法です。
報告書によると、CandiruはDiscover-Techと契約し、同社のプラットフォームを使って悪意ある広告を配信していました。
Discover-Techは、特定された標的がこの広告を掲載したページを訪れると、悪意あるJavaScriptコードを自動的に実行します。研究者らによれば、広告を配信・表示する企業に対しては「悪意あるコードそのものはもちろん、そのコードへのポインタさえ直接共有しない」仕組みになっています。
Citizen Labは、Discover-Techの広告配信記録40億件を調べました。その結果、わずか4か月の間に、不正な広告がAndroid/iOSアプリや約20万の固有ウェブサイトで表示されていたとされます。
Citizen Labによると、Controliumを使えば、スパイウェア企業は通話の録音、マイクの起動、メッセージやメールの抜き取りが可能になります。政府関係者に加え、記者、反体制派、大使館職員の端末への感染にも使われてきました。
Citizen Labの報告書は、Discover-Techを「広告ベンダーと傭兵型スパイウェアのエコシステムをつなぐ橋渡し役」と位置づけています。さらに「実際、この橋渡しこそがDiscover-Techの主たる目的であるとみられる」と述べています。
Candiruのようなスパイウェア事業者は、Discover-Techを利用することで、従来の障壁を避けながら端末を追跡・感染させることができました。たとえば、政府関係者以外への販売を禁じる規制や、ソーシャルエンジニアリングの手口を使う必要性といった制約です。
広告技術がスパイ行為に悪用される可能性は以前から指摘されていましたが、今回の調査結果は、これまで知られていた内容よりはるかに明確かつ詳細です。疑惑を裏付ける技術的証拠を研究者が収集したのも初めてです。
報告書によれば、Discover-Techを利用しているのはCandiruなどのスパイウェア企業だけではありません。研究者が「Dark Cartographer」と名付けた別の攻撃グループも、同社のソフトウェアを使っています。このグループは携帯電話事業者の脆弱性を突き、端末の広告IDを電話番号に結びつけていました。報告書は、この手口がオンライン上の人々の大規模な匿名性解除を可能にしたと指摘しています。
Citizen Labは、デジタル広告のエコシステムにおける規制の欠如を改める必要があると訴えています。
報告書は「広告ベンダーは、サプライチェーン全体にわたって悪意ある広告主を確実に排除できるよう、サイバーセキュリティと脅威検知の能力を大幅に引き上げなければなりません」と述べています。「ビジネスパートナーを厳格かつ定期的に審査・監査し、各社が自らのサプライチェーンに責任を負うようにする必要があります」としています。
翻訳元: https://therecord.media/spyware-citizen-lab-advertising