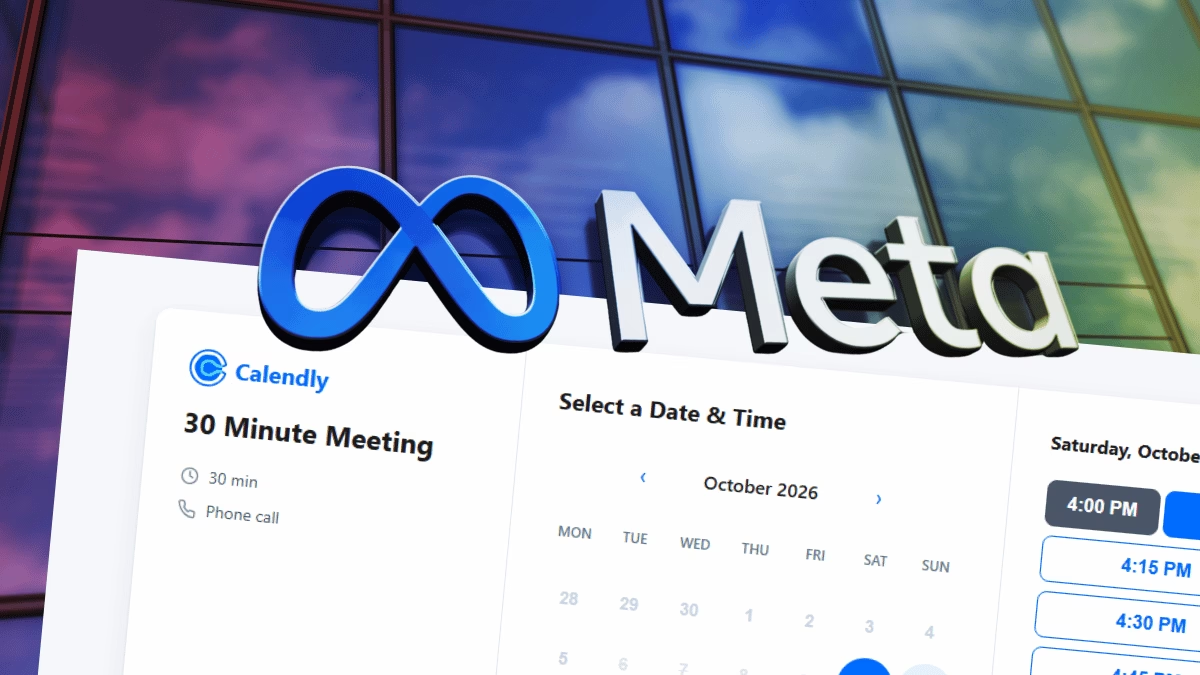
Metaの採用面接のCalendly予約ページを装ったWebサイトが、相次いで確認されました。訪問者は採用担当者との30分間の電話面談の枠を選び、詳細情報を入力し、CAPTCHAに見える認証を通過します。
その後、ページはFacebookへのログインを求めてきます。
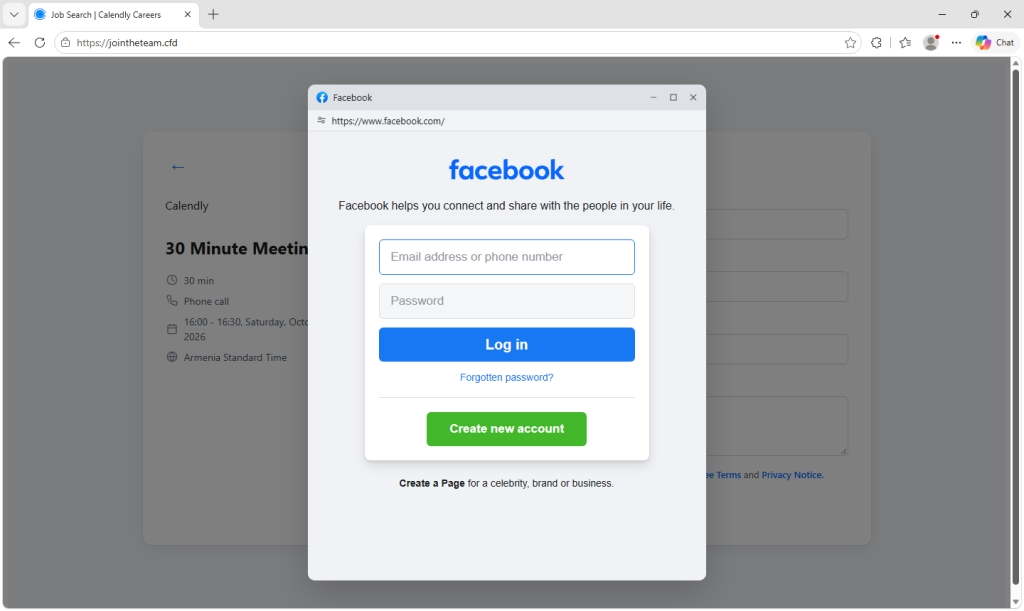
面接は偽物です。これらのページは、アカウント保護のための二要素認証(2FA)コードを含め、訪問者のFacebookログイン情報を盗むように作られています。その後、「セキュリティのため」としてGoogleアカウントへのサインインも求められます。
これらのページは、Meta、Calendly、Googleとは一切関係がありません。すでにパスワードを入力したり、サインインの承認プロンプトを承認したりした場合は、影響を受けたアカウントをただちに保護してください。下記の「身を守るためのポイント」を参照してください。
Calendlyが説得力のある偽装になる理由
Calendlyは広く使われている日程調整ツールで、採用担当者も面接の予約に利用しています。予約リンクをクリックして時間を選び、名前とメールアドレスを入力する操作は、多くの人が深く考えずに行うものです。アカウントを作る必要もなく、ダウンロードするものもありません。
こうした日常的な流れが、格好の偽装になります。ページが不審な要求をしてくる頃には、訪問者はすでに枠を選び、情報を入力しています。もう一手順進むほうが、全体を疑い始めるより楽に感じられてしまいます。
応募を重ねても返事がない人にとって、Metaからの面接の誘いは、まさに待ち望んでいた連絡かもしれません。期待感や、めったにない機会を逃すことへの不安から、リンクの送信元を確かめる前に素早く行動してしまうことがあります。
求職者は、見知らぬ相手に個人情報を伝えることにも慣れています。会ったこともない採用担当者に氏名、メールアドレス、電話番号を渡すのは応募時の通常の流れであり、それらを求めるフォームがあっても警戒心は働きにくいでしょう。
カレンダーから始まる就職面接
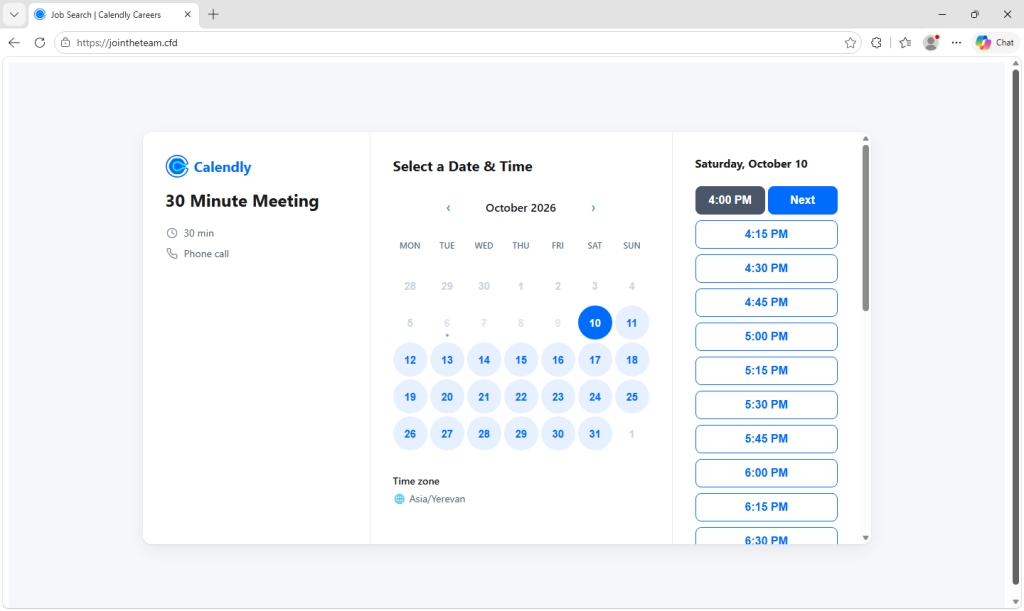
偽ページはCalendlyの予約画面を模倣しており、タイトルは「Calendly | Meta Careers」です。月間カレンダー、タイムゾーン選択、30分間の「電話面談」が表示されます。選択可能な時間帯は攻撃者のサーバーから読み込まれるため、カレンダーは本物の採用担当者のスケジュールのように見えます。
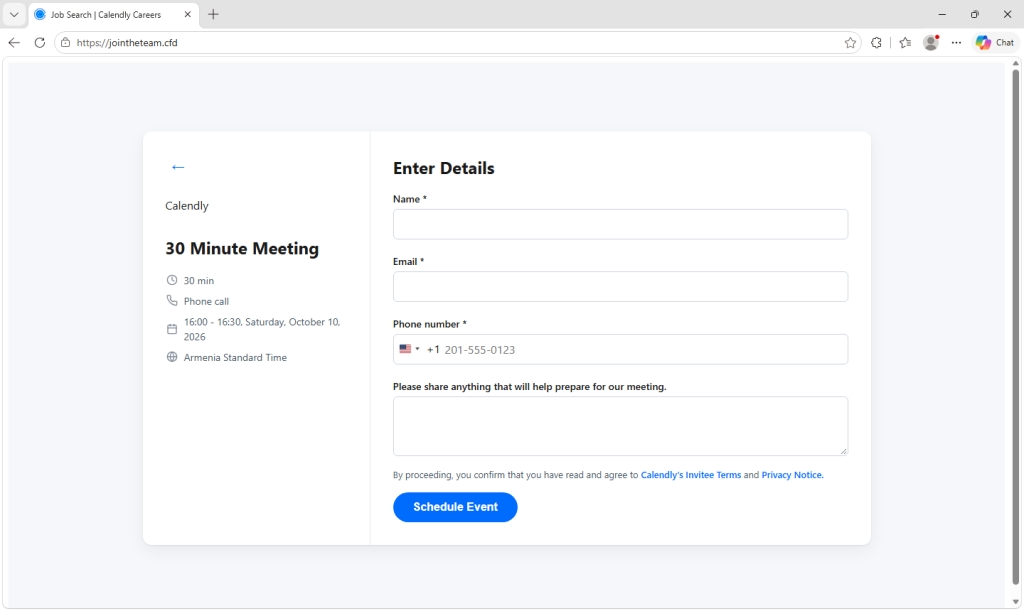
訪問者が時間を選ぶと、ページは次の手順へと誘導します。
- 詳細情報の入力。 氏名、メールアドレス、電話番号に加え、「面談の準備に役立つ」情報の入力を求めるフォームが表示されます。
- 偽のCAPTCHA。 「…の画像をすべて選択してください」と求める画像グリッドが表示されます。ページを本物らしく見せるとともに、自動化されたセキュリティスキャナーが次の画面を確認できないようにする狙いもあるとみられます。
- Facebookログイン。 ページ内のウィンドウがFacebookのログインページを模倣します。Facebookのアドレスを表示した偽のアドレスバーまで独自に描画するため、本物のブラウザーのポップアップに見えます。「入力されたログイン情報が正しくありません」といった、本物そっくりのエラーメッセージも再現されています。さらに「キャリアプロフィール」への登録も求められます。
- Facebookのセキュリティコード。 アカウントで2FAが有効な場合、認証アプリ、SMS、WhatsApp、メールのいずれかで受け取ったコードの入力を求められます。
- Googleサインイン。 ページは、アカウントに登録された「Gmailアドレスへのサインインが Facebookで必要です」と主張します。要求を無害に見せるため、「FacebookがあなたのデータをGoogleアカウントと共有することはありません」とも付け加えています。ここでも偽のアドレスバーの下に偽のGoogle画面が表示され、パスワードに続いて、Googleが求める情報(スマートフォンのプロンプトのタップ、Google Authenticatorのコード、SMSのコード、再設定用メールアドレスなど)を要求します。Googleのパスワードを含め、これらの画面に入力した内容はすべて攻撃者の収集サーバーに送信されます。
- 偽の確認画面。 最後に、カレンダーの招待を送信したので90分以内に連絡する、というメッセージが表示されます。訪問者が不審に思い始める頃には、攻撃者はすでにアカウントに侵入しているかもしれません。
詐欺が二要素認証を突破する仕組み
多くのフィッシングページは、パスワードを集めるだけで終わります。しかし、このページは先に進みます。
訪問者がページを開いている間、ページは攻撃者のサーバーと通信を続け、次にどの画面を表示するかの指示を待ちます。これにより、攻撃者は盗んだパスワードを本物のFacebookサイトですぐに試せます。Facebookがコードを要求すれば、偽ページも訪問者に同じコードを求め、攻撃者は有効期限が切れる前にそれを使えます。コードが通らなかった場合、ページは「コードが正しくありません。もう一度お試しください」と表示するだけです。
Googleの画面でも同じ手口が使えます。Googleが訪問者のスマートフォンにサインインのプロンプトを送ると、偽ページは「はいをタップしてください」と指示し、攻撃者のログインを承認させてしまう可能性があります。
訪問者が偽ページを見ている裏で、攻撃者は本物のサービスへのサインインを試みているのです。
コードやスマートフォンのプロンプトは、アカウントの乗っ取りを格段に難しくするため、引き続き有効にしておいてください。ただし、偽ページに入力したコードや、他人のログインのために承認したプロンプトによって、攻撃者の侵入を許す可能性があります。パスキーや対応するハードウェアセキュリティキーは本物のWebサイトに紐づいているため、このような偽ページが同じ方法で中継することはできません。ただし、パスワードとコードによる代替手段を選び、その情報を攻撃者に渡してしまえば、この保護は役に立ちません。
再利用可能なフィッシングキットの兆候
コードにはバージョン番号(0.8.0)、詳細なエラーログ、攻撃者のサーバーへのすべてのメッセージに付与される「キャンペーンキー」が含まれています。これらの特徴から、異なるキャンペーンを識別する機能を備えた再利用可能なキットであることがうかがえます。
収集用アドレスには、AWSのシンガポールリージョンap-southeast-1のAmazon API Gatewayが使われています。コード内に残されたコメントはベトナム語で書かれており、次のような意味になります。
「本番環境にデプロイする際は、ここのキーを変更すること」
ホスティングのリージョンやコードコメントの言語だけでは、ページの背後にいる人物や活動拠点を特定することはできません。
Facebookアカウント、とりわけビジネスページや広告アカウントに紐づくものは、犯罪者にとって価値があります。Googleアカウントも乗っ取られれば、メールなどのデータが流出し、そのアドレスに紐づく他のアカウントのパスワードがリセットされる恐れがあります。
ドメインにも警戒すべき点があります。11個すべてが同じパターンに従っており、joinに採用を連想させる単語(joinhire、joinquest、jointheteamなど)を付け、トップレベルドメインには.cfd、.info、.worksを使っています。CalendlyやMetaの名前を含むものはありません。こうした汎用的な名前は、他社の求人を装った誘い文句にも使い回される可能性があります。
身を守るためのポイント
- デザインではなくアドレスを確認する。 Calendlyの予約リンクは直接
calendly.comを使いますが、正規のフォームが他のWebサイトに埋め込まれる場合もあります。見慣れない採用関連のドメインは、招待を別経路で確認すべきサインととらえてください。 - 予約ページにFacebookのパスワードを入力しない。通話の予約にSNSのパスワードを採用担当者に渡す必要はありません。予約の流れの途中で突然別のサービスへのサインインを求められたら、要求の内容と実際のログイン先ドメインの両方を確認してください。
- ブラウザー本来のアドレスバーを見る。 これらの偽ログインウィンドウは、FacebookやGoogleのアドレスを表示する独自のアドレスバーを描画します。別ウィンドウのポップアップであれば、ブラウザー自体が表示するアドレスを確認してください。Webページの外にドラッグできないログインウィンドウは、別のブラウザーウィンドウではなく、ページの一部である可能性があります。
- 採用担当者と職種を確認する。企業の公式採用サイトに直接アクセスしてください。本物の求人が存在しても、連絡してきた人物がその企業の代表であることの証明にはなりません。予期しない招待は、独立した連絡先を通じて確認しましょう。
- コードを共有せず、心当たりのないプロンプトを承認しない。コードは、自分が開始したログインに対して、本物のサービス上でのみ入力してください。採用担当者や予約ページに言われたからといって、スマートフォンのプロンプトを承認してはいけません。
- 可能であればパスキーやセキュリティキーを使う。この種のフィッシングに耐性があります。ページがパスワードとコードの利用を促してきた場合は警戒してください。
- すでにパスワードを入力した、またはプロンプトを承認した場合。信頼できるデバイスから、影響を受けたサービスに直接アクセスしてパスワードを変更してください。他のセッションをサインアウトし、セキュリティ方法、再設定用メールアドレス、電話番号を確認します。両方のアカウントが影響を受けた場合は、メールへのアクセスが他のパスワードのリセットに悪用されかねないため、Googleアカウントを最優先で保護してください。Gmailに見覚えのない転送ルールやフィルターがないか確認し、管理しているFacebookのビジネスページや広告アカウントも点検しましょう。同じパスワードを使い回している他のサービスでも変更してください。
- アカウントにアクセスできなくなった場合。Metaのアカウント復旧サポートやGoogleの侵害されたアカウントに関するガイダンスを利用してください。連絡先情報のみを入力した場合も、それを悪用して信憑性を装うフォローアップの詐欺に注意が必要です。
Malwarebytesによる対策
Malwarebytes Browser Guardは、フィッシングサイトや詐欺サイトを操作する前にブロックできます。人々が日常的に使うサービスをページが忠実に模倣する今回のようなキャンペーンでは、これが重要になります。
面接のリンクを受け取って判断がつかない場合は、Malwarebytes Scam Guardを使えば、クリックする前にリンクを評価できます。
侵害指標(IoC)
フィッシングドメイン
joinconnect[.]cfdjoinconnect[.]worksjoinhire[.]cfdjoinhire[.]infojoinquest[.]cfdjoinquest[.]infojoinquest[.]worksjointhetalent[.]cfdjointhetalent[.]infojointhetalent[.]worksjointheteam[.]cfd
収集エンドポイント
rkrt01c0mc[.]execute-api[.]ap-southeast-1[.]amazonaws[.]com
被害が出る前に脅威を阻止しましょう。
Malwarebytes Browser Guardは、フィッシングページや悪意のあるサイトを自動的にブロックします。無料で、ワンクリックでインストールできます。ブラウザーに追加する →
アンチウイルスソリューションに情熱を傾けるStefanは、早くからマルウェアのテストやAV製品のQAに携わってきました。Malwarebytesチームの一員として、お客様の保護とセキュリティの確保に尽力しています。