中国と関係の深い脅威アクターが、質の低い中国語カジノサイトやアダルトサイトを利用してPeckBirdyのコマンド&コントロール(C2)インフラを隠蔽していることが分かりました。企業はギャンブル関連ドメインを日常的に優先度低として扱う傾向があるため、これが検知上の課題を生み出しています。
Infobloxのテレメトリによると、企業顧客のわずか3%強がPeckBirdy関連のC2ドメインを少なくとも1件解決していたことが判明しました。これは、このインフラがキャンペーンの主なターゲットとみられるアジア地域の被害者層をはるかに超えて出現していることを示しています。
このフレームワークを使うと、攻撃者はJavaScriptをリモートで配信・実行できるほか、MSHTAやWindows Script Hostなど、複数の実行経路にわたってWindowsのLiving-off-the-Land(環境寄生型)バイナリを悪用できます。
Trend Microはこの活動を、中国のギャンブル関連組織、アジアの政府機関、民間セクター組織を標的とする中国系のキャンペーンと関連づけています。
今回の調査結果は、ギャンブル業界のエコシステムがより広範に悪用されている実態を浮き彫りにしています。使い捨てのように見える粗悪なカジノサイトは、実際の賭博サービスとしてではなく、マルウェアインフラを覆い隠す「舞台装置」として機能し得るのです。
DownloadAntivirus Software
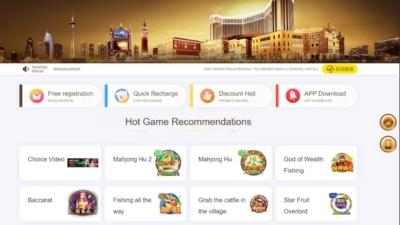
その一例がvip311[.]ccです。このサイトは中国語のKYカジノブランドを装いながら、PeckBirdyに関連するドメインcache-mcp[.]comを埋め込んでいました。
悪意あるJavaScriptを分析したところ、さらにWebSocket経由で接続する別のエンドポイントmcp-source[.]onlineが判明しました。Infobloxが調査した時点では、VirusTotalでの検出数はゼロでした。
この手口が成立するのは、カジュアルドメインが侵入インフラの可能性として調査されるのではなく、ポリシー違反や迷惑トラフィック、あるいは消費者詐欺の懸念として片付けられがちだからです。
これらのサイトは、はるかに規模の大きい2つのカテゴリーと見た目上区別がつきにくくなっています。1つは賭博と資金洗浄に使われる違法な中国語ギャンブルサイト、もう1つは入金は受け付けるものの出金を妨害・拒否する「スキャンブリング(scambling)」サイトです。
しかしPeckBirdyの事例では、実際の顧客は存在しません。カジノ風のインターフェースは、悪意あるJavaScript、C2通信、WebSocket通信を、疑わしいドメインの大量かつ雑然とした集団に紛れ込ませるために存在しているのです。
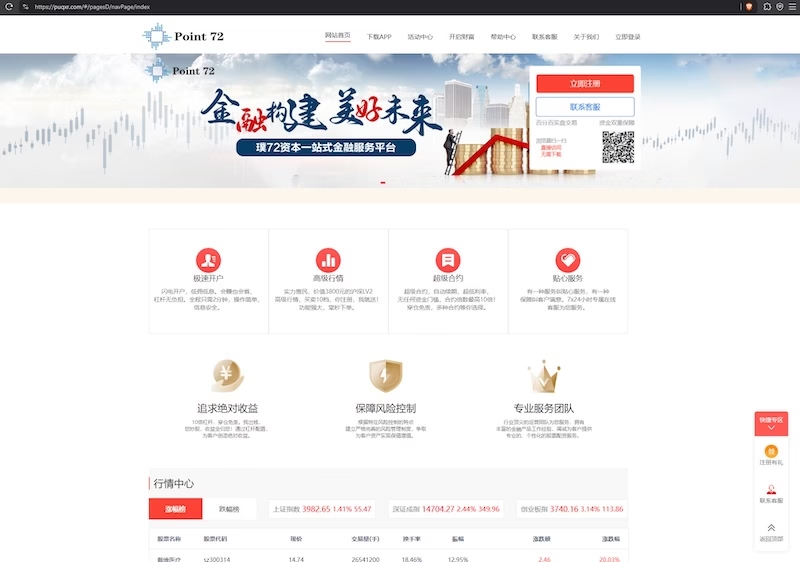
Infobloxは、違法賭博活動に関連する中国語カジノドメインを約170万件追跡しています。
同社によると、最大のクラスターはFUNNULL CDNとVigorish Viperのネットワークで、両者を合わせると観測されたドメイン群の約81%を占めるといいます。
これほどの規模があれば、運営者や関連する脅威アクターにとって十分な隠れ蓑となります。おなじみのギャンブル風テンプレートを保ちながら、ドメインの登録・放棄・リダイレクト・差し替えを迅速に行えるからです。
Infobloxの研究者らによると、PeckBirdyはJScriptベースのコマンド&コントロールフレームワークで、Trend Microによれば2023年から活動していることが確認されています。
カジノドメインに隠れるC2通信
国連薬物犯罪事務所(UNODC)は別途、東南アジアにおける違法オンラインギャンブルはもはや単なる規制上の問題ではないと警告しています。
同機関の2026年版地域評価は、この業界が越境組織犯罪にとって中核的な収入源かつ活動基盤となっており、サイバー犯罪、地下銀行、資金洗浄、人身売買と結びついていると指摘しています。
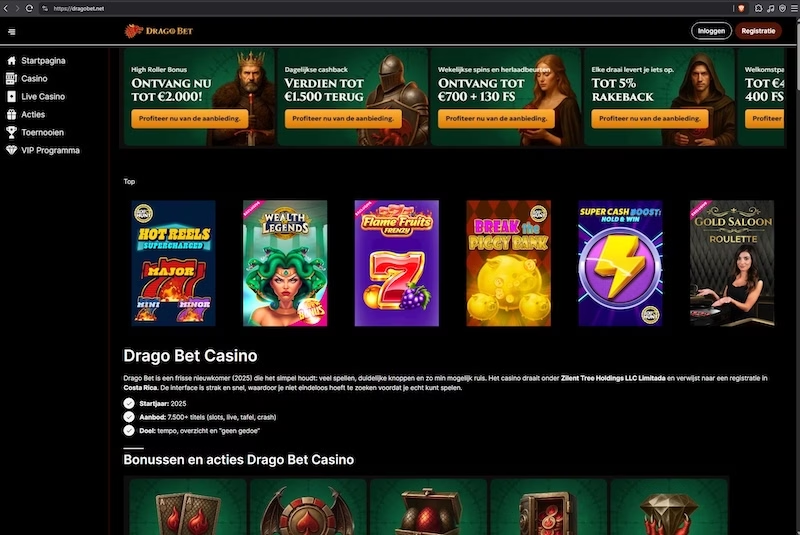
スキャンブリングサイトの中には複数のドメインを使い分けたり、dragobet[.]netで見つかった稼働中サイトのように機能が破綻していたりするものもあります。
防御側にとって重要なのは、カジノテーマのドメインだからといって自動的に優先度が低い、あるいは単なるWebフィルタリングの問題として扱ってはならないということです。カテゴリー分類だけでは、DNS層、ブラウザ層、エンドポイント層、ネットワーク層で実際に何が行われているかはほとんど分かりません。
最も懸念すべきPeckBirdyの痕跡(IOC)には、cache-mcp[.]comやmcp-source[.]onlineに加え、既に報告済みのcache-cdn[.]orgのようなインフラが含まれます。
Infobloxは、自動スキャナーによる観測が困難なインフラ、特にサービスワーカーの登録やWebSocket接続を伴う悪意ある挙動については、検知カバレッジが著しく低下することを突き止めました。
WebSocketの利用は特に重要な意味を持ちます。多くのセキュリティ運用プロセスは、ドメインレピュテーション、HTTPリクエスト、ダウンロードされたファイルに焦点を当てているためです。
一見ごく普通のギャンブルページを読み込むブラウザセッションが、第2段階のC2ドメインへの持続的な接続を確立する場合があります。これは通常のURL検査や受動的スキャンでは見えにくいものです。
Trend Microの報告によれば、PeckBirdyはメインスクリプトと、HTA・HTML・WScriptそれぞれの実行に合わせて調整されたランディングスクリプトをダウンロードするAPIパスを公開できるとされています。
だからこそ、相関的なテレメトリの分析が不可欠です。DNS解決、ブラウザのプロセス系譜、スクリプトホストの実行、送信方向のWebSocket通信、そしてその後のLOLBin(環境寄生型バイナリ)の利用は、個別にではなく組み合わせて調べる必要があります。
セキュリティチームは、githubassets[.]netのようなタイポスクワッティング的なドメインへの単発のクエリに過剰反応するのではなく、特徴的なPeckBirdyドメインへの企業内での名前解決を調査すべきです。このドメインは開発者やユーザーの単純なミスによっても発生し得ます。
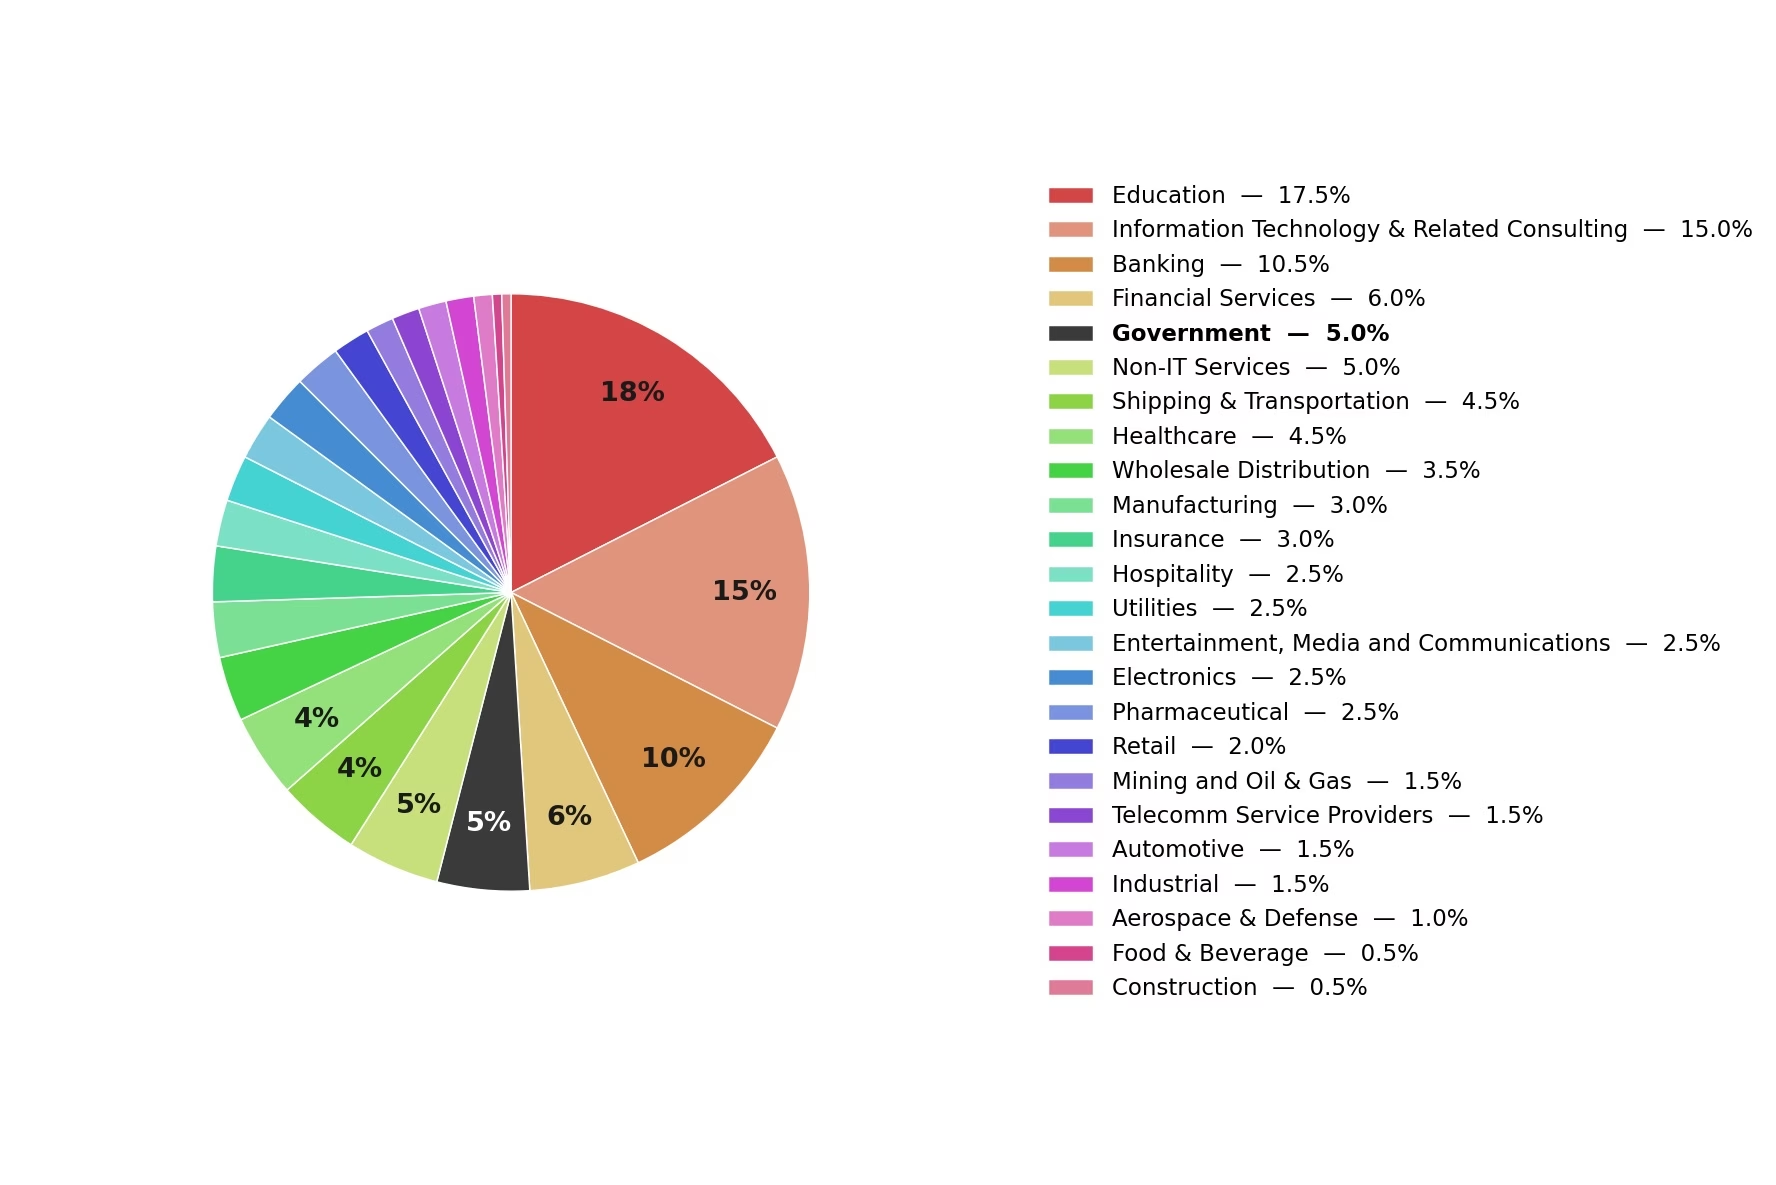
Infobloxによると、PeckBirdyのC2ドメインを1件または2件のみ観測した組織よりも、3件から10件の異なるドメインを解決した組織の方が、より懸念すべきパターンを示しているといいます。
ネットワーク防御担当者は、既知のPeckBirdyドメインをブロックし遡及的に調査するとともに、カジノおよびアダルトドメインへのブラウザトラフィックをサービスワーカーやWebSocketの接続先の観点から検査し、こうした通信をmshta.exe、wscript.exe、cscript.exe、PowerShell、および不審な子プロセスの活動と関連づけて分析すべきです。
また組織は、DNSセキュリティ制御がギャンブルやアダルトコンテンツのカテゴリーのみに依存するのではなく、挙動リスクに基づいてこれらのドメインを分類できるようにすべきです。
今回のキャンペーンは、オンラインカジノのインフラがもはや詐欺やコンプライアンス、許容利用ポリシーだけの問題ではなくなっていることを示しています。
PeckBirdyの活動においては、それが企業、金融機関、教育機関、政府機関の環境を狙う、持続的なマルウェアの指令インフラとして十分成立し得る隠れ蓑となっているのです。
DownloadAntivirus Software
IOC(侵害指標)
| Category | Domains |
|---|---|
| Illegal Chinese-Language Casino Domains (Type 1) | 11170011[.]compuqxr[.]com80074[.]cc |
| Scambling Domains (Type 2) | dollycasino[.]comdragobet[.]netappcasino[.]online |
| PeckBirdy C2 and Decoy Domains (Type 3) | vip311[.]cc Decoy domaincache-cdn[.]orgcache-mcp[.]com |
注: IPアドレスおよびドメインは、誤って名前解決やリンク化されるのを防ぐため、意図的に無害化表記(defang、例: [.])にしています。再度有効な形式に戻す作業は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンス基盤上でのみ行ってください。
SOCのアラート調査を1件あたり21分短縮。即座にIOCコンテキストを得て迅速な対応を実現するSOC強化ツール: TI Lookupを自社SOCに統合する
翻訳元: https://gbhackers.com/casino-domains-hide-c2-traffic/