SETTRAと呼ばれる新たに確認されたランサムウェアの攻撃活動が、正規のリモート監視管理(RMM)プラットフォームであるMeshAgentを持続的な足場の確保に悪用し、さらに復旧妨害や防御回避の手法を組み合わせることで、Windows暗号化攻撃の被害を最大化していることが分かりました。
Huntressは2026年7月と9月に発生した2件のSETTRAインシデントを調査し、被害組織ごとに個別化されたランサムウェア実行ファイル、Windowsログの消去、復旧機能の無効化、そして一部の事例ではBYOVD(Bring Your Own Vulnerable Driver、脆弱なドライバの持ち込み)といった、反復性のある攻撃パターンを明らかにしました。
これまでのインシデント対応の報告では、この攻撃者はVPN認証情報の侵害や、以前に窃取した正規アカウントの使用と関連付けられており、エクスプロイトを即座に展開することなく企業環境に侵入できていたとされています。
MOXFIVEも、この攻撃グループが一連の攻撃ライフサイクルの中でNetExec、PAExec、ProcDump、Mimikatz、そしてedr_blindユーティリティを使用していることを記録しており、市販の攻撃ツールと正規の管理ソフトウェアを組み合わせて使う攻撃者像が浮かび上がっています。
Huntressは今回調査した2件のインシデントについて、侵入の初期経路を確定的には特定できませんでした。
しかし、侵害後の活動には驚くほどの一貫性が見られました。いずれの侵入事例でも、ランサムウェアの実行ファイルは被害組織のドメイン名にちなんで命名され、末尾に_win64.exeが付加されていました。この命名規則は、攻撃者が個々の被害者向けに調整したペイロードを識別しやすくするため、あるいは複数の標的を狙うキャンペーン中の運用ミスを減らすためのものと考えられます。
7月のインシデントは消費者サービス・小売業の組織が標的となり、9月の事例では製造業の企業が被害を受けました。
7月の攻撃では、エンドポイント検知による最初の検知シグナルは、名前を変更されたMeshAgentの実行ファイルmvtcs.exeが45.13.122[.]7と通信していたことでした。
Huntressのアナリストによると、SETTRAは2026年6月に初めて公に確認され、金銭的な動機によるランサムウェア兼データ恐喝の攻撃活動とみなされています。
SETTRAランサムウェア
MeshAgentは正規のリモート管理エージェントですが、侵入者がこれを展開することで、初期アクセスのセッションを超えて存続し得る、対話的かつ持続的な足場を確保できてしまいます。
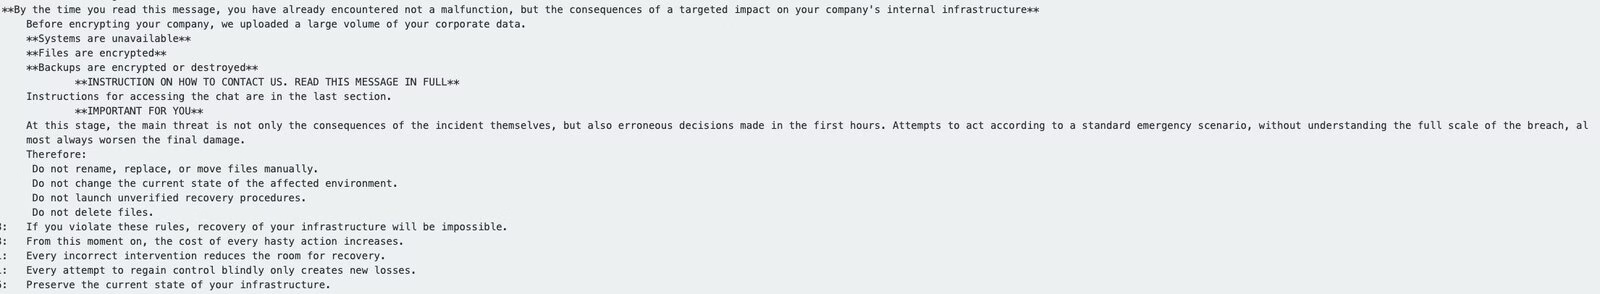
ランサムウェアはその後C:\Perflogsから起動され、.locked拡張子でファイルを暗号化し、RESTORE_FILES.txtという名前の脅迫状を作成しました。
この暗号化フェーズには、破壊的な復旧妨害行為も組み合わされていました。SETTRAは複数のWindowsイベントログを消去し、reagentc /disableを実行してWindows回復環境(WinRE)を無効化し、ipconfig /flushdnsでDNSリゾルバのキャッシュをフラッシュしたほか、復旧パーティションを標的にしたとみられる、復元されなかったスクリプトを通じてdiskpartを呼び出していました。
攻撃者はさらにcipher /w:D:\ >nul 2>&1も実行しました。これはD:ボリュームの空き容量を上書きするコマンドで、以前削除されたファイルの復元を大幅に困難にします。
この一連の流れから、SETTRAは暗号化のみに依存しているのではなく、フォレンジック調査での可視性と復旧手段の両方を積極的に削ぎ落としていることが分かります。
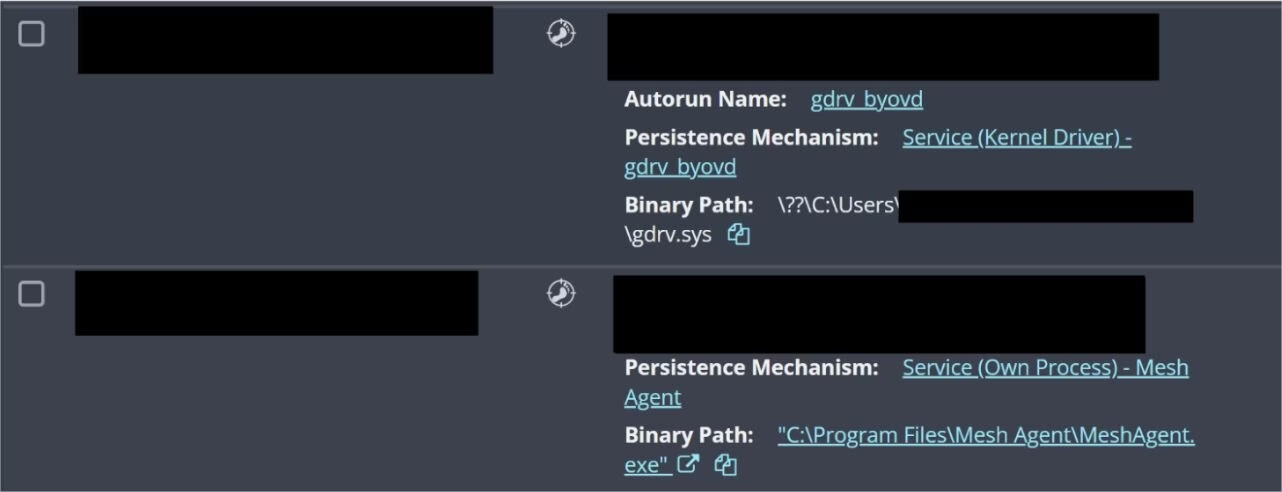
9月の侵入事例では、より攻撃的な防御回避の手法が加わっていました。HuntressはBYOVD活動の痕跡であるgdrv.sysドライバを確認しました。
BYOVD攻撃は、正規に署名されているものの脆弱性を抱えたカーネルドライバを悪用することで、特権を持つカーネルレベルの機能を獲得する手口です。これにより攻撃者はセキュリティ製品を妨害したり、アンチウイルス関連のサービスをクラッシュさせたりできる可能性があります。
この事例でもMeshAgentが再びインストールされましたが、今回は名前を変更されることなく、193.5.65[.]114に接続していました。このアドレスは実行ファイルの証明書情報と、稼働中のエンドポイントのネットワーク接続の両方で確認されています。
2件目のインシデントでは、ファイルは.locked_wip拡張子で暗号化され、被害を受けた各ディレクトリにはRESTORE_FILES.txtが出現していました。
このランサムウェアも同様にWindowsの復旧機能を無効化し、PowerShell、Sysmon、WinRM、タスクスケジューラ、RDP活動、セキュリティ、システム、Defenderのテレメトリをカバーする運用ログの消去を試みました。
しかし、攻撃者はMicrosoft Defenderのログチャンネル名を、正しくはMicrosoft-Windows-Windows-Defender/Operationalであるところを、誤ってMicrosoft-Windows-Defender/Operationalと綴ってしまっていました。この結果、本来消去されるはずだったDefenderのイベントログはそのまま残っていました。
このミスは、本来なら破壊的なランサムウェア攻撃であっても、保持されたエンドポイントのテレメトリが重要な証拠となり得ることを示す好例と言えます。
組織は、想定外のMeshAgent展開、不審なドライバのインストール、ログ消去コマンド、reagentc /disable、そして無人でのdiskpart実行を、ランサムウェア攻撃の前兆となり得る優先度の高い事象として扱うべきです。
VPNアクセスはフィッシング耐性のある多要素認証(MFA)で保護すべきであり、特権を持つ認証情報については侵害が疑われた場合に迅速なローテーションが求められます。
セキュリティチームは、Windowsのログを一元的に転送し、許可されたRMMツールに対してアプリケーション制御を実施し、既知の脆弱なドライバを可能な限りブロックし、通常のドメインアカウントからはアクセスできないオフラインまたはイミュータブルなバックアップを維持することも重要です。
これらの対策は、SETTRAの一連のインシデントで報告された、アクセス・持続化・回避・復旧妨害という各手口に直接的に対応するものです。
侵害指標(IOC)
| 項目 | 説明 |
|---|---|
45.13.122[.]7 |
7月のインシデントにおけるMeshAgentのC2アドレス。MeshAgentはmvtcs.exeにリネームされていた。 |
193.5.65[.]114 |
9月のインシデントにおけるMeshAgentのC2アドレス。 |
WIN-LIVFRVQFMKO |
9月のインシデントおよびそれ以前のインシデントに関連する悪性ワークステーション。 |
RESTORE_FILES.txt |
両方のインシデントで作成された脅迫状。 |
注: IPアドレスおよびドメインは、意図せず名前解決やハイパーリンク化されることを防ぐため、意図的にディフェング処理(例: [.])を施しています。リファング処理は、MISP、VirusTotal、お使いのSIEMなど、管理された脅威インテリジェンス基盤内でのみ行ってください。
SOCアラートの調査時間を1件あたり21分短縮。即座に使えるIOCコンテキストでSOCの対応力を強化: TI Lookupを自社のSOCに統合する
翻訳元: https://gbhackers.com/settra-ransomware/