北朝鮮と関連のあるLazarus Group(ラザルス・グループ)が、韓国の組織を狙ったサイバースパイ活動でポスト量子暗号を使用していたことがわかりました。多段階の感染チェーンを通じて、マルウェアの通信やペイロードを隠蔽していました。
「Operation FlashHole」と名付けられたこの攻撃活動では、スピアフィッシング、悪意あるWebサイト、金融セキュリティソフトの悪用、そして主にメモリ上で動作するモジュール型マルウェアを組み合わせていました。
この活動は、Lazarusが実施した「Operation SyncHole」に続くものです。SyncHoleは水飲み場型攻撃とローカルソフトウェアの悪用によって韓国の組織を狙った作戦でした。被害を受けた業種が変わったことから、同グループが標的を広げたとみられます。
Operation SyncHoleでは、ソフトウェア、IT、金融、半導体製造、通信の分野で、少なくとも6組織が被害を受けています。
最初の感染チェーンの中心となったのは、「INISAFE CrossWeb EX」です。オンラインバンキングや行政サービスへのアクセスを支える金融セキュリティアプリケーションです。
Securityflaw patching
SyncHoleが関連製品の「Cross EX」を悪用したのに対し、FlashHoleでは「CrossWeb EX」が利用されました。
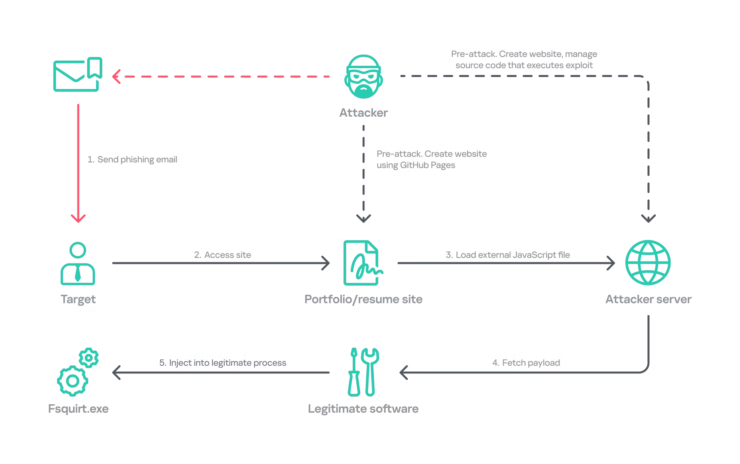
具体的な悪用手法は不明です。ただ、研究者は、高い整合性レベルのプロセスチェーンが最終的に悪意あるコードをメモリ上で実行する様子を確認しました。
Lazarusは、スピアフィッシングメールを使い、選んだ被害者を細工したWebサイトに誘導していたとみられます。
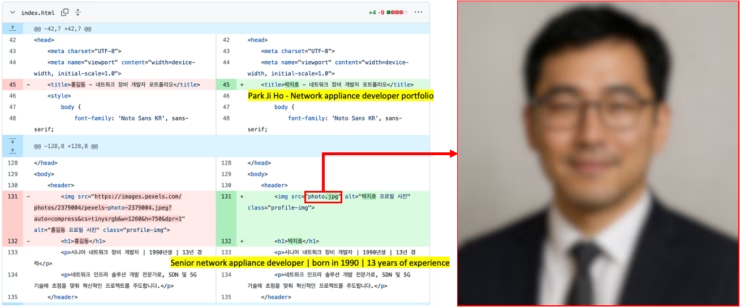
おとりには、GitHub Pagesでホストされた履歴書ページやインテリアデザインのポートフォリオがありました。いずれも標的ごとに作り込まれていたようです。
履歴書の画像の1枚はAIで生成されたように見え、ポートフォリオの内容も不自然でした。こうした点から、AIがおとりの作成や装飾に使われた可能性がありますが、研究者はコンテンツの具体的な作成方法までは特定できていません。
最初の侵害後、正規のWindowsプログラムfsquirt.exeがCrossWeb EXのプロセス配下で起動され、TechHubマルウェアを含むシェルコードが注入されました。
Kasperskyの研究者は、最も古い痕跡を2025年7月までさかのぼって特定しました。韓国のソフトウェア、建設、有線通信機器の各分野で、少なくとも3組織が影響を受けたことも確認しています。
このチェーンでは続いて、永続化のためにTouchHubとTouchShiftが展開され、その後ClientHubとLPEClientが投入されます。
これらのコンポーネントは、「Cubridge」の読み込みを支援します。Cubridgeは、コマンドを受信し、プラグインやツール、モジュールを展開する中核的なフレームワークです。実行の大半はメモリ上で行われるため、ディスク上で検知できるファイルは少なくなっています。
ポスト量子暗号の採用
この活動で最も注目すべき暗号技術上の進展は、更新されたLPEClientの亜種に見られました。LPEClientは、システムの情報を収集した後、ML-KEM-1024の公開鍵を含む1,568バイトのブロックを4つ取得します。
求職者の名前は、韓国語版の「John Doe」に似たものでした。ポートフォリオにも、意味のなさそうな詳細情報とランダムな企業名が並んでいました。
ML-KEMは、CRYSTALS-Kyberをもとに米国立標準技術研究所(NIST)が標準化した鍵カプセル化メカニズムです。マルウェアはこれらの公開鍵から鍵素材を生成し、暗号化した暗号文をコマンド&コントロール(C2)インフラに送信しました。
ProtectDevices
その後、得られた共有鍵とThreefish暗号を使って、ペイロードを含む後続のレスポンスを復号します。復号されたペイロードは、リフレクティブローディングでメモリ上に読み込まれました。
ただし、攻撃者が将来の量子コンピュータにも耐えられる暗号を構築したと単純に言えるわけではありません。
報告された手法は、ポスト量子の鍵確立を、より広範な独自プロトコルの一層として使うものです。これだけでマルウェアが検知されなくなるわけではなく、すべての段階で耐量子暗号が使われていることを示すものでもありません。
Cubridgeは、TechHubよりも堅牢なハンドシェイク処理を採用しており、RSAとRC6のアルゴリズムを組み合わせています。
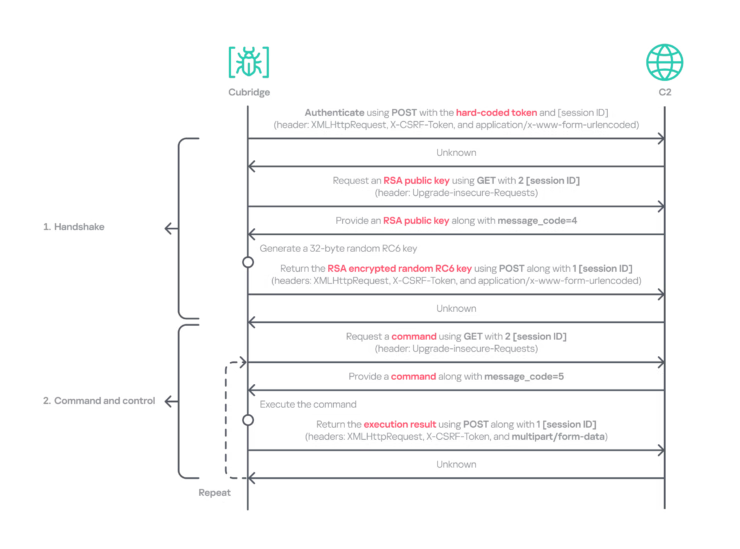
この技術の意義は運用面にあります。後続のペイロード配信を保護する通信のやり取りが複雑になり、マルウェアのコマンドチャネルの解析も難しくなります。
今回の活動は、Lazarusが以前から韓国のソフトウェアエコシステムに焦点を当ててきたことを反映しています。
金融サービスを支えるために導入されたセキュリティアプリケーションは、脆弱性や安全でない連携が悪用されると、価値の高い攻撃対象になり得ます。
Securityflaw patching
2025年のUSENIXの研究は、韓国で利用が義務付けられている金融セキュリティソフトを調査し、セキュリティ上の弱点を指摘しました。19件の脆弱性を報告しており、研究者によると、これらはすでに開示され修正されています。
この研究を見ると、広く導入されているこれらのプログラムに、慎重なセキュリティレビューが必要な理由がわかります。
Operation FlashHoleは、Lazarusがモジュール型ツールへの移行を続けていることも示しています。TechHubが初期段階の配信と情報収集を担当し、ClientHubとCubridgeがペイロードの柔軟な管理とタスクの実行を可能にしていました。
LPEClientはFlashHoleとSyncHoleの両方で確認されており、偵察とペイロード配信の重要なコンポーネントであり続けています。
防御側にとって、この事例は次の3点の重要性を示しています。信頼されたセキュリティソフトから発生する異常な動作を監視すること。不審なメモリ上での実行を調査すること。国内で必須とされるセキュリティアプリケーションにパッチを適用し続けること。
侵害指標(IoC)
| ファイルハッシュ | ファイル名 |
|---|---|
ec84d6cb2ae7974767aedac246b50a3e |
mscoree.dll |
a28cba214058fcae2883d8cffc883abd |
mscoree.dll |
c105d6b16f544582772de0159f24c00a |
mscoree.dll |
2f8475a90a25624ed02f1d18d4e6d65d |
mscoree.dll |
676fabe30a28b53925fba98e34b35986 |
mscoree.dll |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])しています。無害化を元に戻す場合は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
影響が出る前にサイバー脅威を阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに統合。
翻訳元: https://gbhackers.com/post-quantum-encryption/