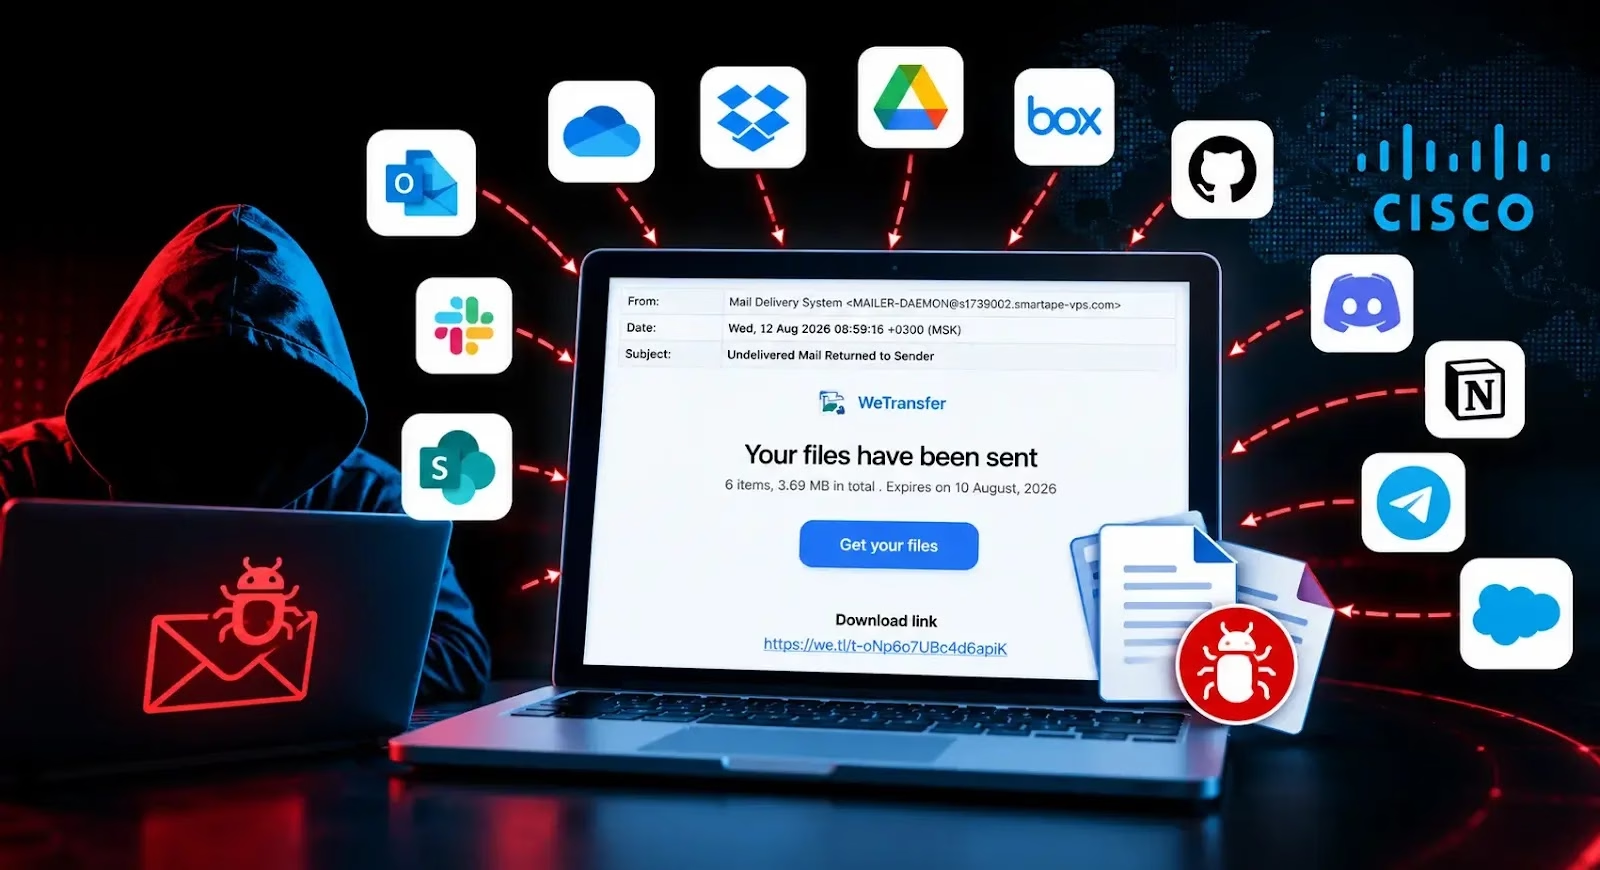
Cisco Talosは、攻撃者が過去1年間に25を超える正規のオンラインプラットフォームを悪用し、信頼されたメールインフラを通じてフィッシング詐欺を配信していたと警告しました。
被害が確認されたのは、コラボレーション、生産性向上、ファイル共有、アンケート、決済、AIの各サービスです。攻撃者は偽ドメインや偽装した送信元に頼るだけでなく、正規システムが生成するメッセージに悪意あるコンテンツを紛れ込ませていました。
こうしたメールは認証チェックを通過できるうえ、不正な電話番号や人をだます指示、フィッシングの誘い文句が含まれています。
今回の調査結果は、Talosが以前に行った「プロキシとしてのプラットフォーム」悪用に関する研究を発展させたものです。この手口では、攻撃者が信頼されたサービスを使って、自らが操作するコンテンツを配信します。
以前の研究では、GitHubの通知やJiraの招待ワークフローを通じて配信されたフィッシングメッセージが確認されていました。
Talosは、StaplesとDellの注文通知システムを悪用した2件のキャンペーンを調査しました。2件を合わせると、確認されたメッセージは約1,400通に上ります。
Staplesの例は、Apple iPadの購入を確認する内容に見えました。現実味のある注文内容、価格、配送情報、通常のブランド表示が含まれていました。しかし、本来は配送先や請求先の情報が入るフィールドに、不正なヘルプラインの番号が記載されていました。
Dellのメッセージも同じ手口でした。身に覚えのないMicrosoft Project Standard 2024の購入で、合計は736.09ドルと表示されていました。配送先と請求先のセクションには、別のヘルプラインと、販売チームに連絡するよう促す指示が入っていました。
どちらのキャンペーンも、高額な購入がすでに行われたと受信者に思い込ませることが狙いでした。メッセージは被害者をフィッシングサイトに直接誘導せず、攻撃者が管理する番号に電話するよう仕向けていました。
メールから音声通話へ移行することで、さらなるソーシャルエンジニアリング、決済詐欺、認証情報の窃取、リモートアシスタンス詐欺につながる可能性があります。
認証結果も、正規のメールであるという印象を強めました。Staplesのサンプルでは、DKIMのアライメントが取れており、DMARCにも合格していました。Dellのサンプルも認証チェックを通過しています。
これらの結果が確認するのは送信インフラの一側面であり、取引内容の安全性ではありません。悪意ある指示は、正規の通知テンプレートの中に入り込んでいました。
Talosは、攻撃者がリストボミングを転用している点も確認しました。リストボミングとは、被害者に登録確認や購読のメールを大量に送りつける手法です。
これらのケースでは、攻撃者が氏名、会社名、プロジェクト名を入力するための公開フォームに悪意あるテキストを入力しました。すると自動送信のウェルカムメッセージがその入力内容を繰り返し、評判の良いサービスを通じて詐欺コンテンツが届けられます。
3つ目の手法は、配信失敗通知の悪用です。確認された通知の1件では、返送されたメッセージ内にWeTransferを装った誘い文句が含まれていました。
このようなメッセージは、攻撃者が被害者のエンベロープ送信者アドレスを偽装したり、別の送信ワークフローを操作してバウンスを発生させたりした場合に生じ得ます。そのため、本物の配信レポートに信頼できないメッセージが含まれる可能性があると、Talosは説明しています。
Talosはプラットフォーム運営者に対し、ユーザーが入力した値を保存する前、およびメールに挿入する前に検証するよう求めました。
無関係なフィールドに不審な電話番号、リンク、緊急を装う表現、サポート案内が現れた場合は、フラグを立てるべきだとしています。
セキュリティゲートウェイは、送信者だけを信頼せず、配信レポート内の入れ子になったコンテンツを含め、メッセージ全体を検査する必要があります。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/hackers-exploit-trusted-platforms/