
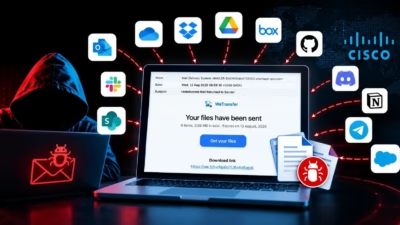
ハッカーが25以上の信頼されたオンラインプラットフォームを悪用しフィッシング詐欺を拡散、Ciscoが警告
Cisco Talosは、攻撃者が過去1年間に25を超える正規のオンラインプラットフォームを悪用し、信頼されたメールインフラを通じてフィッシング詐欺を配信していたと警告しました。 被害が確認されたのは、コラボレーション、生産性向上、ファイル共有、アンケート、決済、AIの各サービスです。攻撃者は偽ドメインや偽装した送信
Cisco Talosは、攻撃者が過去1年間に25を超える正規のオンラインプラットフォームを悪用し、信頼されたメールインフラを通じてフィッシング詐欺を配信していたと警告しました。 被害が確認されたのは、コラボレーション、生産性向上、ファイル共有、アンケート、決済、AIの各サービスです。攻撃者は偽ドメインや偽装した送信
新たに公開された「Ghost-Sender」脆弱性により、Microsoft Exchange Online環境が大規模なメールなりすまし攻撃にさらされています。脅威アクターは標準的なメール認証の制御を回避し、偽造メッセージをユーザーの受信トレイへ直接送り届けることができます。 この問題は、セキュリティ研究者のLuc

Appleアカウント変更通知が悪用され、Appleのサーバーから送信された正規メール内に偽のiPhone購入フィッシング詐欺を埋め込まれています。これにより信頼性が高まり、スパムフィルターをバイパスする可能性があります。 読者がBleepingComputerと共有したメールは、標準的なAppleセキュリティ通知