
北朝鮮ハッカー、銀行向けセキュリティソフトをマルウェア拡散の道具に悪用
Lazarus Groupとの関連が指摘される北朝鮮のハッカーが、銀行向けセキュリティソフトを悪用し、韓国の組織に対して多層構造のマルウェアツールキットを送り込んでいました。 Kasperskyはこのスパイ活動を「FlashHole」と命名し、最も古い痕跡は2025年7月にさかのぼると突き止めました。ソフトウェア、建
Lazarus Groupとの関連が指摘される北朝鮮のハッカーが、銀行向けセキュリティソフトを悪用し、韓国の組織に対して多層構造のマルウェアツールキットを送り込んでいました。 Kasperskyはこのスパイ活動を「FlashHole」と命名し、最も古い痕跡は2025年7月にさかのぼると突き止めました。ソフトウェア、建
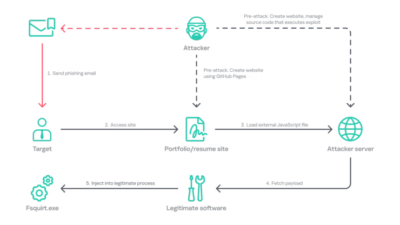
北朝鮮と関連のあるLazarus Group(ラザルス・グループ)が、韓国の組織を狙ったサイバースパイ活動でポスト量子暗号を使用していたことがわかりました。多段階の感染チェーンを通じて、マルウェアの通信やペイロードを隠蔽していました。 「Operation FlashHole」と名付けられたこの攻撃活動では、スピアフ