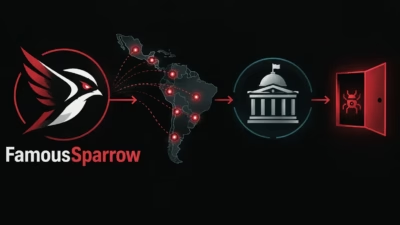
「FamousSparrow」として知られる中国のサイバースパイ集団が、刷新されたバックドアを使い、中南米の政府機関や主要産業内部に巣を作りつつあります。
この高度標的型攻撃(APT)グループは、Earth EstriesやSalt Typhoonとの関連が指摘されているものの、確定的な裏付けは得られていません。同グループは活動歴7年で、国際的なホテルチェーンや各地の政府・企業への攻撃で知られるようになりました。しかし最近になって手口を変化させ、中国にとってのグローバルサウスウエスト(南西の勢力圏)における「目と耳」としての役割を担うようになったようです。2025年夏以降、同グループは「SparroWocky」と呼ばれる独自バックドアを使い、ラテンアメリカ地域の政府機関、特にトランプ政権が現在注視している中国からの投資を受け入れている機関の動向を監視しています。
ラテンアメリカにおける中国のサイバー攻撃
2025年7月、ESETの研究者はFamousSparrowがラテンアメリカの政府機関のみを標的とする方向へ転換したことを確認しました。この新たな任務に対応するため、同グループは翌月、名前の由来にもなっていたバックドア「SparrowDoor」を廃止し、前述のマルウェア「SparroWocky」へと切り替えました。
APTグループが野心の拡大や標的側の警戒強化に応じて、看板となるスパイツールをより新しく強力なバージョンへ改良していくのはよくあることです。FamousSparrowはSparroWockyの開発にあたり、より手間のかかる道を選びました。過去のマルウェアと同じロジックの一部を踏襲しつつも、大部分をゼロから作り直したのです。ESETのマルウェア研究者Alexandre Côté Cyr氏は、SparrowDoorが老朽化し、広く模倣されるようになったことに加え、セキュリティ製品の検知アラートを発生させやすくなっていた可能性を指摘しています。
「一時期、これは彼ら専用のマルウェアだと考えていましたが、ここ数年で同様のものの別バージョンを目にするようになりました。共通の祖先を持つと見られる[マルウェア]が、他の脅威グループにも使われているのです。つまり、このマルウェアが広く出回るようになったことで、検知されやすくなったという可能性が一つ考えられます」と同氏は語ります。
脅威アクターが新たに手にしたこのツールは、モジュール構造のC++プログラムで、ダイナミックリンクライブラリ(DLL)のサイドローディングを通じて展開されます。検知を逃れるため、FamousSparrowはマルウェアをメモリ上でのみ実行し、コマンド&コントロール(C2)通信を暗号化した上で、自動削除の仕組みも組み込んでいます。さらに、いくつかの巧妙な手口も重ねて使用しています。
「スタックスプーフィングは実に見事な手口です」とESETのシニアマルウェア研究者Romain Dumont氏は述べます。「彼らがこれを使っていたという事実は、検知回避に本気で取り組んでいたことの証明です」。スタックスプーフィングとは、スレッドのコールスタックを改ざんする手法で、悪意あるプログラムが行う機密性の高い可能性のある関数呼び出しを、あたかも正規のプログラムから発生したものであるかのように見せかけることができます。
モジュール構造を持つSparroWockyのもう一つの有用な特徴は、Beacon Object Files(BOF)を組み込める点です。BOFはCobalt Strikeで最初に導入されたファイル形式で、その後、他の侵入テストツール開発者にも採用されるようになりました。Côté Cyr氏は次のように指摘します。「これにより、攻撃側は攻撃的セキュリティ(オフェンシブセキュリティ)コミュニティが構築してきた多くの成果を活用できます。レッドチーム演習向けに作られたモジュールをそのまま取り込み、自分たちのマルウェアに転用できるのです」。
BOFとの互換性は、FamousSparrowにより多くのオープンソース(OSS)のレッドチームツールを利用可能にするだけでなく、それらのツールをマルウェアフレームワークに組み込むことで、OSSツールをマルウェアと並行して個別に展開する場合よりも、痕跡をより巧妙に隠すことができます。「すべてを一つにまとめるということは、隠すべき対象が一つで済むということです。プロセス間通信も最小限に抑えられ、大量のファイルを展開する必要もありません。攻撃対象領域が限定されるのです」とCôté Cyr氏は説明します。
地政学におけるFamousSparrowの役割
土地問題、砂糖、共産主義、観光、あるいは農産物など、理由が何であれ、米国は常に南方の隣人たちに関心を寄せてきました。ESETによれば、この関心はここ数十年はそれほど強硬なものではなかったものの、現職の米大統領が2期目の政権を握って以降、状況は変わったといいます。いわゆる「ドンロー・ドクトリン」の下、米国が同地域に抱く思惑は、主要なライバルである中国に対する防波堤としての性格を強めています。
かつてのソ連、そしてロシアに代わって米国の主要な地政学的ライバルとなった中国共産党(CCP)は、2018年に一帯一路構想をラテンアメリカへと拡大し、同地域全体でインフラ整備を後押ししてきました。それとともに、自らの勢力圏も広げてきたのです。
一例を挙げると、ドナルド・トランプ氏の2度目の大統領選勝利からわずか9日後、中国系組織の手厚い支援を受けて、ペルー・リマにチャンカイ港の海運ターミナルが開港しました。トランプ氏はその後、この動きを経済的リスクとして問題視しており、つい先週も国務長官に指示を出し、ペルー大統領との間で中国の影響力について協議させています。
ESETは、こうした帝国主義的とも言える緊張関係の高まりこそが、FamousSparrowによる今回の一連の攻撃キャンペーンの動機になったとみています。2025年8月以降、SparroWockyはアルゼンチン、エクアドル、グアテマラ、ホンジュラス、パナマ、ペルー、プエルトリコ、ベネズエラの政府機関、さらにプエルトリコの通信事業者に対して、ほぼ限定的に攻撃を仕掛けていることが確認されています。これはおそらく、各国が米国とどのような関係を築いているかを把握するための動きとみられます。
ESETの報告書は次のように述べています。「FamousSparrowの活動は、現在の米国からの圧力に対して各国政府がどのように反応するかを、中国がより的確に監視・予測できるようにすることを目的としていると考えられます」。同報告書には、標的となるリスクがある組織向けに、この攻撃活動に関する侵害指標(IoC)の情報も掲載されています。「例えば、標的として確認されたパナマの組織の一つは、運河地域にある2つの主要港湾をめぐる現在進行中の商業紛争に直接関与しています。これらの港湾は、つい最近まで中国系企業によって運営されていました。この企業に付与されていた運営権は、2025年初めにパナマ政府によって法的に異議を申し立てられており、FamousSparrowの攻撃活動は、この問題に関するパナマ当局の意図をいち早く、優位な立場から把握することを狙ったものである可能性が極めて高いと考えられます」。Côté Cyr氏は、こうした活発化したサイバー活動が、同地域の組織にとって新たな常態となりつつあると指摘します。
「中国と関係の深いAPTグループは、以前からラテンアメリカにある程度の足がかりを持っていました。より広い視点で見ても、中国政府や中国経済は以前からラテンアメリカの企業に関心を寄せていました。ただ、他の[地域]ほど重点的な関心の対象ではなかったのです」とCôté Cyr氏は語ります。しかし現在では、中国はこの地域における取り組みに実質的な利害関係を持つようになっており、サイバースパイ活動もそれに追随する形で拡大しているといいます。
「これまでFamousSparrowは、非常に広範囲にわたって標的を攻撃してきました」とCôté Cyr氏は振り返ります。しかし、ここ1年については、「その方針を大きく転換し、ラテンアメリカに極めて特化した活動へと切り替えたようです」と同氏は述べています。
翻訳元: https://www.darkreading.com/cyberattacks-data-breaches/china-famoussparrow-spies-latin-america