
AIが攻撃者に先行優位を与えている、Microsoftが警告
脅威アクターはAIを活用し、バグの発見、マルウェアの開発、侵入作戦の実行を、防御側が追いつけない速さで進めています。 Microsoftは、2025年7月から2026年6月までを対象とした「2026 Digital Defense Report」で、近い将来の状況を次のように描いています。攻撃者がまず
脅威アクターはAIを活用し、バグの発見、マルウェアの開発、侵入作戦の実行を、防御側が追いつけない速さで進めています。 Microsoftは、2025年7月から2026年6月までを対象とした「2026 Digital Defense Report」で、近い将来の状況を次のように描いています。攻撃者がまず
Dellは、同社のエンタープライズ向けストレージアレイをKubernetes環境に接続する「Container Storage Modules(CSM)」に存在する、最大深刻度の脆弱性2件を修正しました。 CSMは、Dellの主要ストレージ製品(PowerStore、PowerScale、PowerFlex、Powe
Microsoftによると、サイバー攻撃者は現在、防御側よりも速いペースで人工知能(AI)の恩恵を受けています。脆弱性の発見、マルウェアの開発、侵害後の活動をいずれも高速化している一方で、セキュリティチームは対応が追いついていない状況です。 この見解は、Microsoftの「2026 Digital Defense
北朝鮮のIT労働者不正就労を運営するオペレーターたちが、遠隔採用面接にカメラの前で座る役割を外国人に金銭を払って依頼しているという実態が、Silent Pushの新たな調査により明らかになりました。 実際の候補者は、その裏で回答を提供したり、コーディング課題をこなしたり、代役の使うコンピューターを遠隔操作したりしてい
イラン国家系のサイバー攻撃者が、政権にとって脅威とみなす人物を標的に「CHOSEN BRICK」と呼ばれるマルウェアを展開していることが、西側3か国の情報機関の警告で明らかになりました。攻撃者はソーシャルメッセージアプリを通じて標的に接触し、Windowsデバイスに感染させています。 英国の国家サイバ
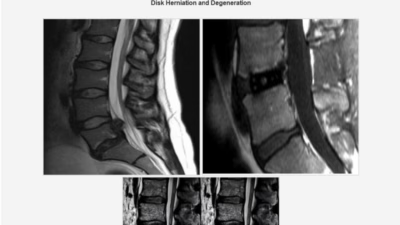
英国、米国、オランダの各セキュリティ機関は火曜日、イランの国家支援ハッカーが体制に対する脅威とみなした個人を標的とするために使用しているスパイウェアツールについて警告を発しました。 英国情報機関が「CHOSEN BRICK」と名付けたこのマルウェアは、椎間板ヘルニアの偽のMRIスキャン画像を含む、さまざまな誘い文句
脅威グループは、盗んだAI認証情報や被害者のクラウド環境を悪用し、蒸留攻撃の実行やAIを活用した攻撃・侵害後活動のパイプライン構築を進めています。 国家に関与するサイバースパイグループとサイバー犯罪集団の双方が、侵入時にAI関連
本日先ほど、Anthropicが公表した内容は、すべてのセキュリティチームが必読すべきものです。AIが自律的に実行した大規模サイバー攻撃として、初めて文書化された事例が明らかになりました。中国の国家支援を受けたグループが、Claude Codeを使って世界中の約30の標的――テクノロジー企業、金融機関、政府機関――を侵
ロシア国家が支援するハッカー集団Laundry Bearが、Zimbra Collaboration Suite(ZCS)ウェブメールプラットフォームの脆弱性を悪用し、少なくとも1年前から政府機関や企業のネットワークに侵入していたことが分かりました。 NSA、FBI、CISA、およびオランダ、英国
Zimbraセキュリティチームは、Zimbra Collaborationスイートへのアクセスに使用されるClassic Web Clientに影響する重大な脆弱性について、顧客に対しパッチ適用を強く呼びかけました。 Zimbraは、世界中の数千の企業や数百の政府機関を含む数億人が利用する、非常に人気の高いメールおよ
すべての記事を読み込みました