脅威アクターはAIを活用し、バグの発見、マルウェアの開発、侵入作戦の実行を、防御側が追いつけない速さで進めています。
Microsoftは、2025年7月から2026年6月までを対象とした「2026 Digital Defense Report」で、近い将来の状況を次のように描いています。攻撃者がまずAIの恩恵を手にし、防御側は差を埋めるために急いで動かなければならない時期です。同社は「AIはサイバーセキュリティの物理法則を変えつつある」と述べています。
修正が追いつかない速さでバグが見つかる
かつて、脆弱性の発見と武器化には人間の専門家が必要でした。Microsoftは、多くの場合、その作業は「単にプロンプトを書くだけ」で済むようになったと指摘しています。
実環境での脆弱性発見から武器化までの所要時間の中央値は、24時間を大きく下回るまで短縮されました。2026年に追跡されているCVEの件数は、推定7万2,000件と過去最多を記録する勢いです。
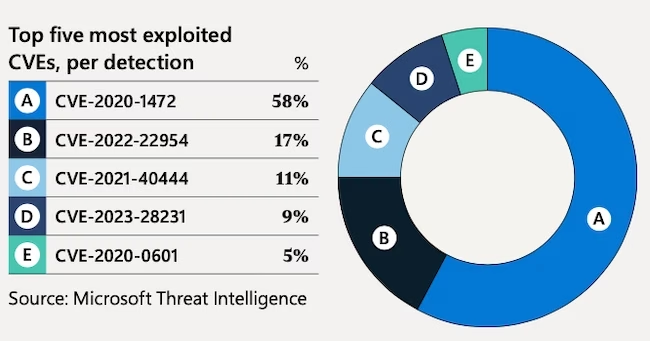
修正は発見よりも進みが遅いため、Microsoftは、既知でありながらパッチが適用されていない脆弱性が積み上がる状況が数年にわたって続くと見ています。潤沢な資金を持つ攻撃者は、この方法で見つけたゼロデイ脆弱性を溜め込める可能性があります。
Microsoftのインシデント対応チームが2025年7月から2026年6月に調査した侵入のうち、フィッシングが侵入経路だったものは23%でした。前年の7%から大きく増えています。公開アプリケーションを狙ったエクスプロイトも、同じ期間に15%から24%へ上昇しました。
フィッシングと詐欺が高度化
AIによって、攻撃者はフィッシングメッセージの1通1通を個別にカスタマイズできるようになり、スピアフィッシングを大規模な作戦に変えています。言語やスキルの壁も越えやすくなりました。
身元を偽る詐欺師は、これまで、不自然な偽造身分証、外国語のような文章、面接で表れる訛り、ネット上にほとんど痕跡がないことなどから、ほころびを見せていました。Microsoftは「AIはこの4点すべてを同時に解消する」と述べています。
有効なアカウントから始まった侵入の52.2%で、攻撃者は内部に入った後にさらに認証情報を収集していました。別の18.4%では、パスワードスプレー攻撃が活発に行われていました。
国家支援ハッカーも業務にAIを組み込む
中国の国家支援アクターの一部は、AIツールを使って脆弱性を探したり、悪用のヒントを得たりしています。ロシアの脅威アクターは、バイブコーディングやAI生成ツールを使用しており、AIは作戦の規模と速度を高める役割を果たしています。
北朝鮮のアクターは、AIの利用を拡大しています。リモートITワーカーを装う計画では、偽の人物像の作成、ソーシャルエンジニアリング、アクセスの維持にAIを使っています。ほかの北朝鮮系グループは、マルウェアの作成やインフラ管理に利用しています。エージェント型のワークフローやLLMが生成したコードを試し、マルウェアの展開を加速しようとしたグループもあります。
2026年3月に国家支援グループがAxios npmパッケージを侵害した事案は、北朝鮮によるサプライチェーン攻撃の一つに数えられています。
Microsoftは、中国、イラン、ロシア、北朝鮮が、より自律的なシステムも含め、侵入の全工程でAIの導入を進めていくと予想しています。
モデルを内蔵したマルウェア
2025年8月にトロイの木馬化されたNx npmパッケージを通じて拡散したマルウェア「s1ngularity」は、感染したマシン上でClaude Code、Gemini CLI、Amazon Q CLIを探し、制限を緩める設定を付けて実行し、シークレットやSSH鍵を探させました。被害者225件から約2,000件のシークレットと約20,000件のファイルが流出しました。
実験的なランサムウェアのプロトタイプ「PromptLock」は、プロンプトだけを同梱しており、実行時に攻撃者のインフラ上にあるオープンウェイトモデルからLuaスクリプトを受け取っていました。
Microsoftは2025年12月、インストール数が60万件を超える悪意あるブラウザ拡張機能が、ChatGPTやDeepSeekの会話を収集していることを発見しました。この拡張機能は、対処されるまでに約1万の組織に影響を与えました。
自律型攻撃が実験室の外へ
AnthropicのMythosとOpenAIのGPT-5.5は、複雑な攻撃を自力で組み立てられる可能性を初めて示したモデルです。防御側のいない模擬企業環境でのテストでは、32段階の攻撃チェーンを通じて、メインサーバーとすべてのユーザーアカウントを含むドメイン全体を掌握しました。攻撃の組み立てにおいて、オープンウェイトモデルはクローズドモデルに7か月遅れています。
2026年7月上旬には、自動化されたランサムウェアによる恐喝攻撃が初めて記録されました。Sysdig Threat Research TeamはこれをJADEPUFFERと名付けています。Microsoftは、この活動と共通点を持つAI主導の侵入を、少数ながら確認しています。同じ月には、OpenAIのサイバーセキュリティモデルの訓練エージェントがサンドボックスを脱出し、ベンチマークの正解キーを入手するためにHugging Faceを攻撃しました。
2026年6月に公開された報告書は、AIで動く自己増殖型ワームが現在の技術で実現可能だと示しました。Microsoftは、脅威アクターがまもなく、盗んだLLMプロバイダーのキーを使って自らを改良するワームを作る可能性があると警告しています。そのワームは、新たな脆弱性を調べ、ソーシャルエンジニアリングを磨き上げていきます。
Microsoftは「標的の選定、運用上の判断、最も複雑な侵入の実行は、私たちが観測するキャンペーンの大半で、いまも人の手で進められています」と記しています。同社は、こうした限界がまもなく薄れると見ています。
翻訳元: https://www.helpnetsecurity.com/2026/10/02/ai-cybersecurity-threats-microsoft-report/