セキュリティ
メールサーバーの脆弱性に対し、CVEが割り当てられる数週間前から攻撃者が探りを入れていました
Zimbraのメールサーバーに存在する重大な脆弱性が公表される数週間前から、攻撃者がこの脆弱性を探っていたことが分かりました。攻撃者はその後、認証情報の窃取やメールボックスの不正アクセスに進み、侵害したシステムの制御をさらに深く掌握していきました。
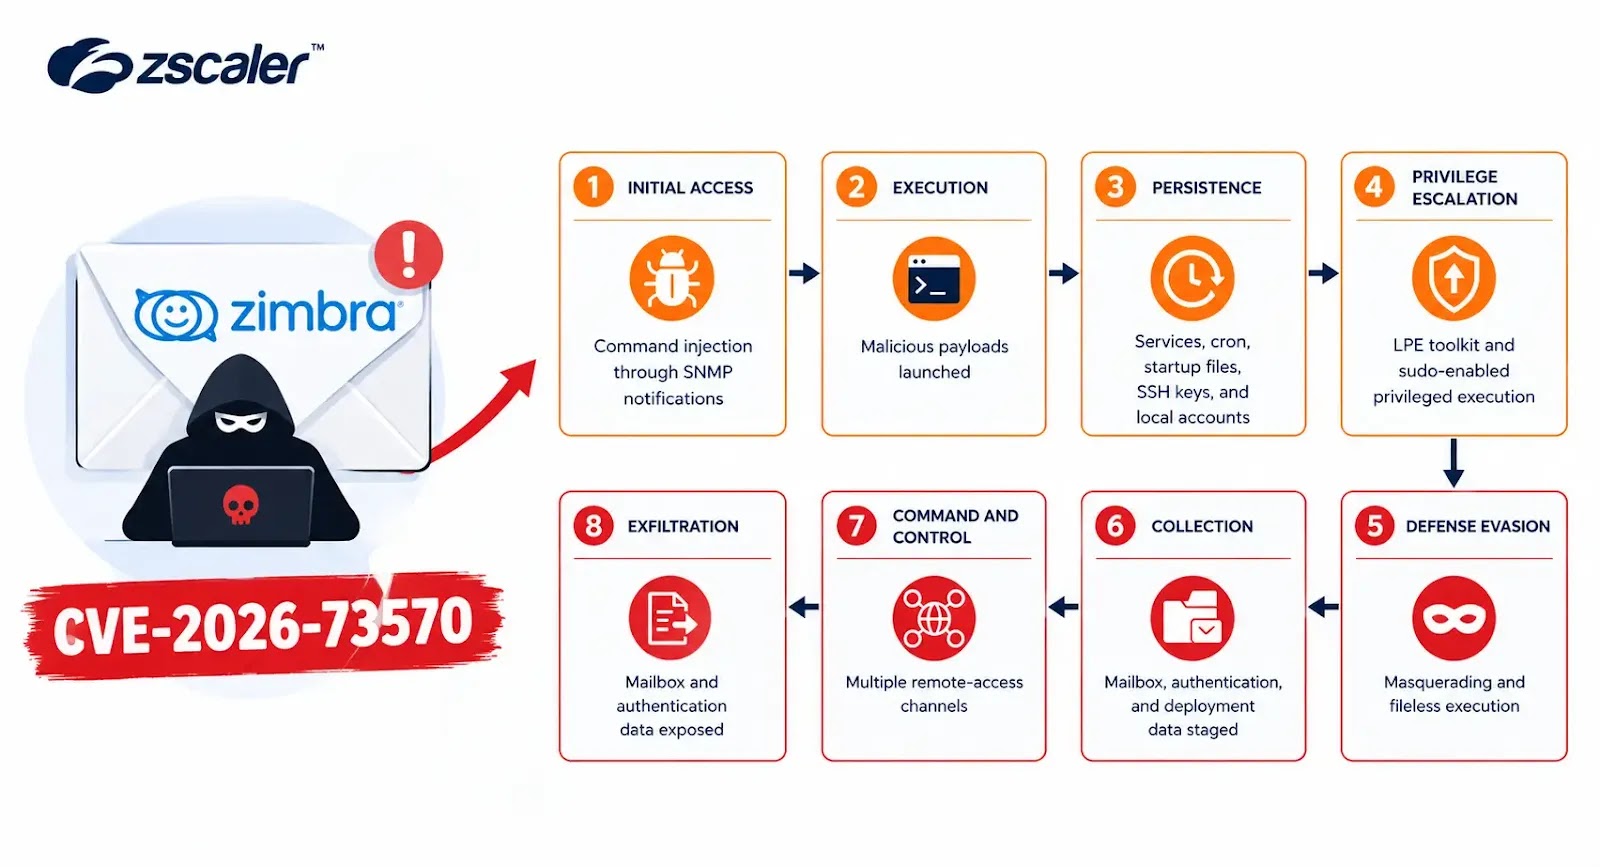
Microsoft Threat Intelligenceは、Zimbra Collaboration Suiteの認証不要のコマンドインジェクションの脆弱性「CVE-2026-73570」の悪用を確認したと発表しました。この脆弱性を突かれると、攻撃者は公開状態のメールサーバーに容易に侵入できる可能性があります。
パスワードを盗む必要も、従業員が怪しいリンクをクリックする必要もありません。攻撃者が細工したメールを、インターネットに公開された脆弱なサーバーに送信するだけで、コマンドを実行できる可能性があります。ただしMicrosoftによると、影響を受けるのは、ZimbraのオプションであるSNMP監視パッケージを導入し、通知を有効にしているサーバーに限られます。
Zimbraは7月20日にバージョン10.1.20でこの脆弱性を修正しましたが、CVE-2026-73570が公表されたのは8月13日でした。Microsoftは7月28日から8月7日にかけて、2種類のスキャンツールが、後に攻撃で使われるZimbraの同じ箇所を探っていたことを確認しています。
当初の活動は、脆弱なサーバーの特定と脆弱性の検証が中心だったとみられます。攻撃者は一般的なネットワークユーティリティを組み合わせ、脆弱なシステムから自らの管理するインフラへ通信を発生させて、コマンドを実行できることを確かめていました。
反応を示すサーバーを見つけると、攻撃は一段と悪質になりました。Microsoftの調査では、攻撃者がWebシェルやリバースシェルを設置し、権限を昇格させ、永続的なリモートアクセス用のツールを導入し、悪意のあるコードをメモリ上で直接実行していたことが判明しています。
痕跡を消そうとする攻撃者もいました。Microsoftによると、攻撃者は公開ディレクトリのパーミッションを一時的に変更してWebシェルを設置し、その後元の設定に戻していました。不正な操作を発見されにくくする狙いとみられます。
侵入者は、足がかりを得たZimbra環境全体も調べていました。ほかのメールサーバーを特定し、サーバー間を移動するために使える信頼関係を探っていたのです。Zimbraのシステム間に既存のSSH接続の関係があったため、隣接するサーバーへの経路を確保できたケースもあります。
少なくとも1台の侵害されたマシンでは、攻撃者は最初の足がかりをroot権限の取得へと発展させました。さらに、パスワードなしで最高権限のコマンドを実行し続けられるように設定を整えていました。
案の定、メールボックスも標的でした。Microsoftによると、攻撃者はユーザーアカウントへのアクセスに使える可能性のあるZimbraの認証情報や認証シークレットを探していました。Microsoftが発見した悪意あるツールの一つは、サービスアカウントの認証情報を抽出し、Zimbraのデータベースからメールボックス情報を取得するために作られたものでした。
別のインシデントでは、攻撃者が直近のメールボックスのバックアップをアーカイブにまとめ、Microsoft自身のAzCopyユーティリティを使ってAzure Blob Storageへ送信しようとしていました。ただしMicrosoftは、入手できた証拠からは転送が実際に成功したかどうかを確認できなかったとしています。
Microsoftは、複数の地域や業種にまたがって被害組織を確認しており、攻撃は自動化された悪用から、より周到な手動操作によるものまで多岐にわたるといいます。この活動を特定の攻撃グループによるものとはしていません。
Zimbra 10.1.20より前のバージョンを運用している管理者は、10.1.20以降へ更新する必要があります。パッチを適用できない場合は、オプションのSNMPパッケージを削除するか、SNMP通知を無効にすることで、リスクを下げられます。
一方、攻撃者は今回も先手を打っていたようです。Microsoftは、脆弱性が公表される2週間以上前に、この脆弱性を狙った探索行為を確認していました。®