
Microsoft、開示前のZimbraの脆弱性を悪用するハッカーを確認
セキュリティ
セキュリティ
Zimbra Collaboration Suite(ZCS)に存在する重大度の高いOSコマンドインジェクションの脆弱性が、パッチ提供の直後、脆弱性が一般公開される前から悪用されていました。Microsoftが報告しています。 この脆弱性は「CVE-2026-73570」(CVSSスコア8.9)として追跡されています
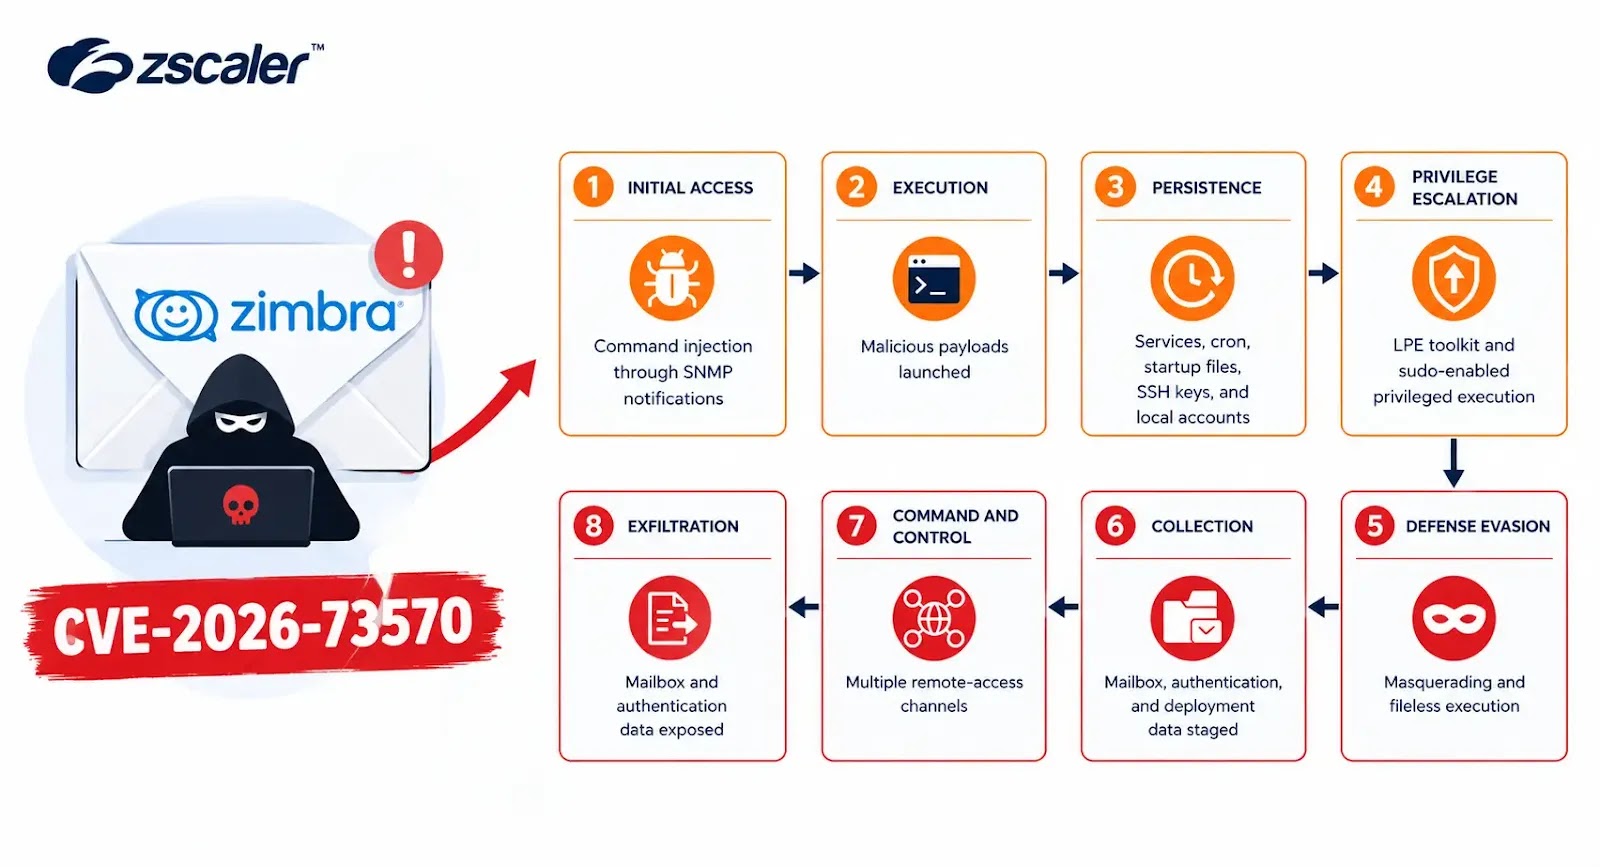
Threat Intelligenceは、Zimbra Collaboration Suiteに存在する深刻な認証不要のコマンドインジェクション脆弱性「CVE-2026-73570」が、実際に悪用されていることを確認しました。この脆弱性を突くと、攻撃者は特別に細工したメールを送信するだけで、インターネットに公開された
eSecurity Planetのコンテンツおよび製品に関する推奨事項は、編集上独立して作成されています。パートナーへのリンクをクリックいただくことで、当社に収益が発生する場合があります。 詳細はこちら 攻撃者は少なくとも274台のZimbraサーバーを侵害しており、パッチが未適用の数千台のシステムも引き
このコラボレーションソフトウェアの開発元は、脆弱性の開示からパッチ提供までにほぼ1カ月を要しました。 米サイバーセキュリティ・インフラセキュリティ庁(CISA)は金曜日、Zimbra Collaboration Suiteに存在する脆弱性について、各機関に迅速なパッチ適用を命令しました。この脆弱性は
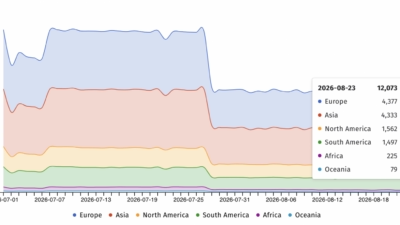
インターネットに公開されたZimbraインスタンスのうち少なくとも274台が、CVE-2026-73570を悪用した攻撃者によって侵害されたことが、Shadowserver Foundationが月曜日に共有した情報で明らかになりました。 CVE-2026-73570について Zimbra Colla
連邦機関は、未認証のリモートコード実行を許してしまうZimbra統合コミュニケーションスイートの脆弱性について、月曜終業時までにパッチを適用するよう義務付けられました。この措置は、CISAがこの脆弱性を追加したことを受けたもので、金曜日に既知の悪用された脆弱性(KEV)カタログへ登録された後、実際の悪用報告が相次いだこ
脅威アクターがZimbra Collaboration Suiteに存在する重大なOSコマンドインジェクションの脆弱性を実際に悪用しています。この脆弱性はCVE-2026-73570として識別されています。 Hacking& Cracking この脆弱性により、未認証の攻撃者がzimbraユーザーの権限で任
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、米連邦政府機関に対し、Zimbra Collaboration Suite(ZCS)において実際に悪用が確認されている脆弱性を3日以内に修正するよう命じました。 Zimbraセキュリティチームは、この脆弱性(CVE-2026-73570として追跡)を、7月
Zimbra Collaboration Suiteに存在する重大なOSコマンドインジェクション脆弱性を狙った積極的な悪用が新たに確認されました。この脆弱性により、未認証のリモート攻撃者がzimbraユーザー権限で任意のシェルコマンドを実行できてしまいます。 CVE-2026-73570として追跡されているこの脆弱性
すべての記事を読み込みました