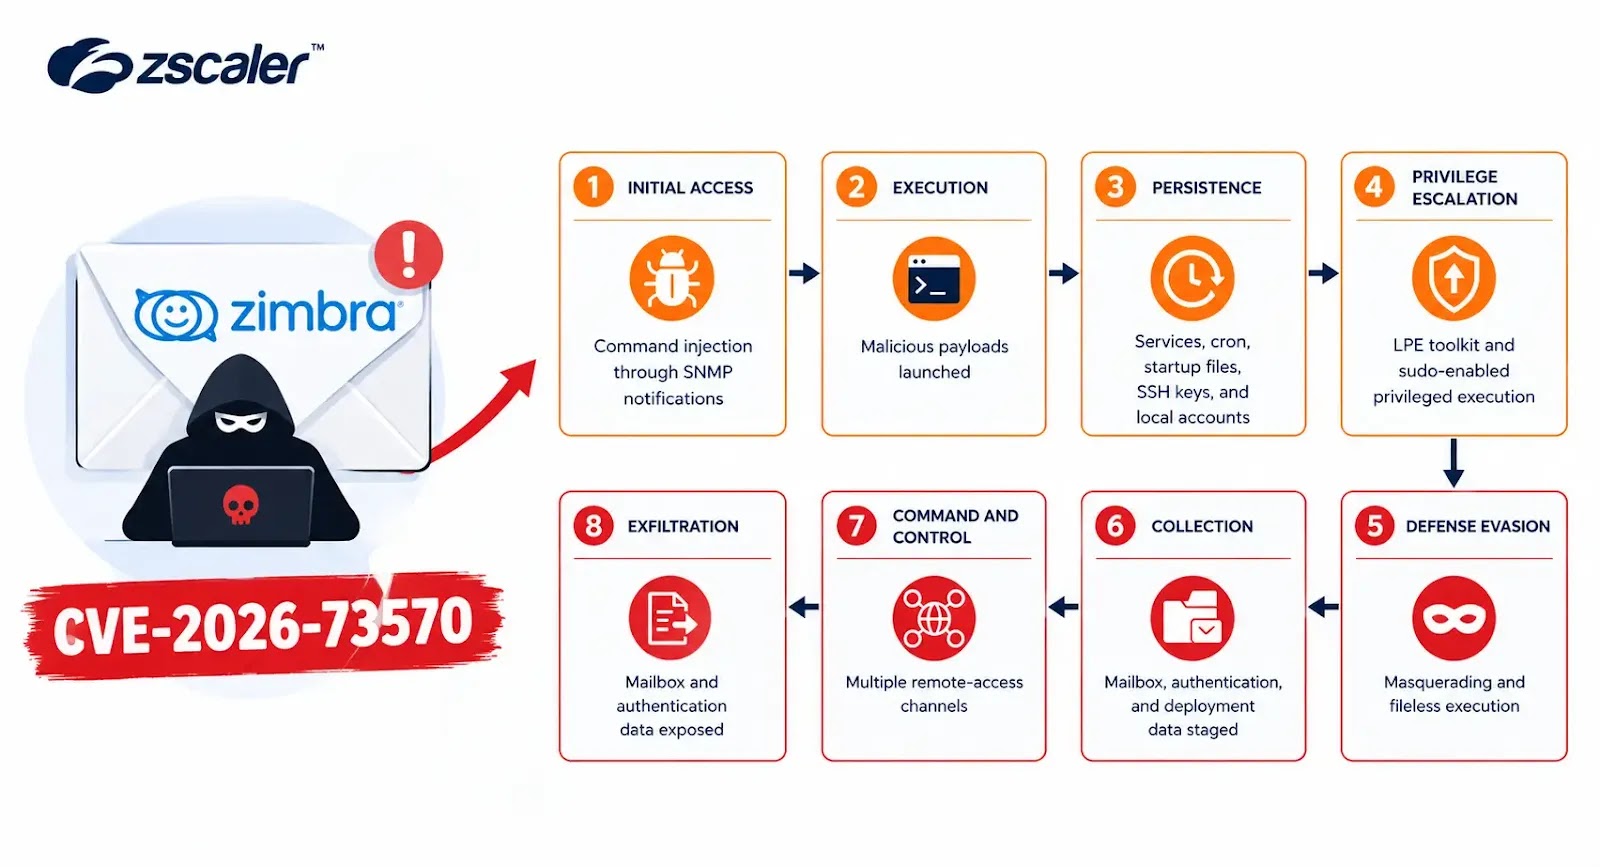
Zimbra Collaboration Suite(ZCS)に存在する重大度の高いOSコマンドインジェクションの脆弱性が、パッチ提供の直後、脆弱性が一般公開される前から悪用されていました。Microsoftが報告しています。
この脆弱性は「CVE-2026-73570」(CVSSスコア8.9)として追跡されています。ZCS 10.1.20より前のバージョンでは、SNMP通知の処理中に受け取る信頼できない入力が適切にサニタイズされないことが原因です。
そのため、zimbra-snmpパッケージがインストールされ、SNMP通知が有効になっている場合、攻撃者は細工したSMTPリクエストを送ることで、この欠陥を突くことができます。
悪用に成功すると、認証されていない攻撃者がZimbraユーザーの権限でリモートコード実行を達成できます。
CVE-2026-73570のパッチは7月20日にZCSバージョン10.1.20で提供され、脆弱性は8月13日に一般公開されました。
ポーランドのCERT Polskaは8月17日、この欠陥が悪用されていると警告し、侵害指標(IoC)を公開しました。ただし、実際の悪用はパッチ提供から公開までの間にすでに始まっていました。
Microsoftは次のように説明しています。「7月20日に修正が提供されてから8月13日に公開されるまでの間にあたる7月28日から8月7日にかけて、Microsoftは2種類の異なるアウトオブバンドのスキャンツールが、脆弱なインジェクションポイントを探っていることを確認しました」(Microsoftの解説)
この偵察活動では、後の悪用時にも確認された実行経路が使われていました。ペイロードは送り込まず、軽量なアウトオブバンドのプローブでコマンド実行の可否を確認することが目的でした。
その後の悪用活動で、攻撃者はまず、外部からアクセス可能なアプリケーションディレクトリにJSPウェブシェルを設置しました。続いて、wgetやcurlでコンテンツを実行し、バックグラウンドプロセスを起動して、対話型のリバースシェルを確立しています。
Microsoftは次のように指摘します。「Jetty配下とmailboxdのアプリケーションパスの両方に、複数のJSPウェブシェルが設置されていました。ピアとなるメールボックスノードにも追加のコピーが置かれていました。これにより、Zimbraの構成が異なっても使える代替のアクセス経路が確保され、単一のウェブシェルへの依存度も下がっていました」
攻撃者はさらに、クラスターの構成を把握し、環境のフィンガープリンティングを行い、ZimbraのSSH ID(認証情報)の有無を確認しました。次にZimbra正規のツールを使ってroot権限へ昇格し、zimlog.serviceという名前のsystemdサービスによる二次的な永続化の仕組みも仕込んでいます。
Microsoftによると、攻撃者は認証情報を窃取するため、Zimbraの集中管理されたサービスシークレットや認証シークレットを狙いました。入手したログイン情報を使って認証付きのLDAPクエリを実行し、価値の高いシークレットも取得しています。
加えて、Zimbraに既存のSSH IDを使ってクラスター内の他のノードにアクセスしました。コマンド実行の確認にはHTTPおよびHTTPSのコールバックを利用しています。さらに「対話型シェルアクセス、双方向のファイル操作、SOCKS5プロキシ機能を備えた本格的なリモートアクセスエージェント」も展開していました。
Zimbra Collaboration Suiteのユーザーには、次の対応が推奨されています。インスタンスをバージョン10.1.20以降に更新すること。オプションのパッケージをアンインストールすること。脆弱な設定を無効化すること。SNMPとSMTPへのアクセスを制限すること。そして、環境が侵害されていないかを確認することです。
翻訳元: https://www.securityweek.com/zimbra-vulnerability-exploited-in-the-wild-prior-to-public-disclosure/