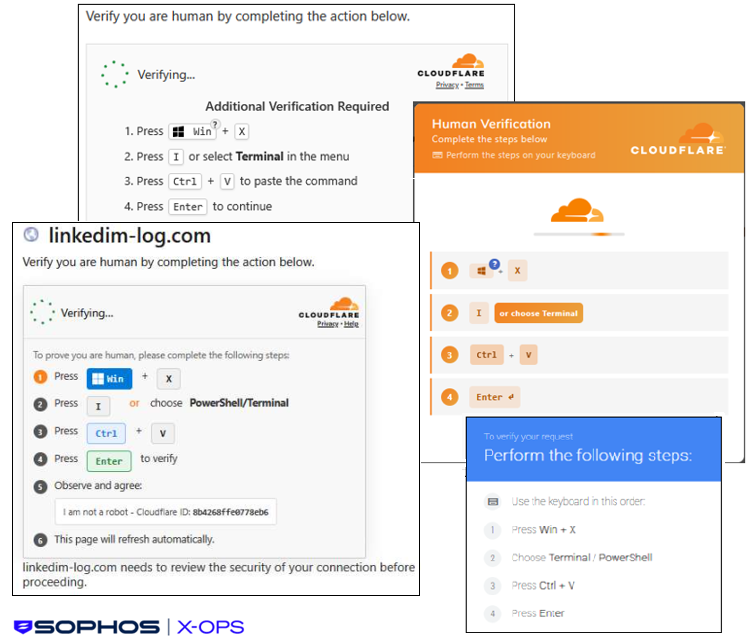
新たに追跡対象となった侵入セット「STAC4924」が、TerminalFixと呼ばれるソーシャルエンジニアリングの手口でLorem Ipsum Loaderを展開し、企業環境へ秘密のリバーストンネルを確立しています。
この攻撃は、おなじみのClickFixの手法を、Windowsの「ファイル名を指定して実行」ダイアログからWindows Terminalへ移したものです。被害者が危険性に気づかないまま、複雑なPowerShellペイロードを実行してしまう可能性が高まります。
一般的なClickFixキャンペーンでは、汎用的な情報窃取型マルウェアが配布されることが多く見られます。これに対し、今回の攻撃は多層構造のローダーチェーンを展開します。このチェーンは、永続化、偵察、コマンド&コントロール(C2)、社内ネットワークへのアクセスを目的に作られています。
ターミナルのコマンドは、ZIPアーカイブをダウンロードします。中身は正規のWindowsバイナリLockScreenContentServer.exe、悪意あるdui70.dll、そしてバッチスクリプトです。
スクリプトは永続化を設定したうえで正規の実行ファイルを起動します。この実行ファイルが、攻撃者の用意したDLLをサイドロードします。
DLLの検索順序を悪用するこの手口により、マルウェアは信頼された署名付きWindowsプロセスのコンテキスト内で実行されます。
サイドロードされるDLLには、シェルコードベースのインプラント「Lorem Ipsum Loader」が含まれています。BlueVoyantは以前、Microsoft Teamsのトロイの木馬化されたインストーラーを使ったキャンペーンでこれを報告していました。
このローダーの回避手法の特徴は、シェルコードを識別可能なバイナリデータではなく、通常の英単語として保存している点です。
インシデント対応計画
実行時には、ルックアップテーブルがこれらの単語を16進数のバイト列に戻します。このため、静的解析やエントロピーに基づく検知は難しくなります。
BlueVoyantは以前、このローダーを、少なくとも2026年2月から活動しているSEOポイズニングによるTeamsインストーラーのキャンペーンと関連付けていました。そこでは、悪意がありながら有効な署名を持つインストーラー、デッドドロップ型のインフラ、画像に偽装したC2通信が使われていました。
実行後、Lorem Ipsum Loaderは正規のプラットフォーム「Letsdiskuss」上にある攻撃者管理のプロファイルへ接続します。
これらのプロファイルは、デッドドロップリゾルバーとして機能します。プロファイルの内容に埋め込まれたエンコード済みデータを取得してデコードし、稼働中のC2インフラを特定します。
この方式では、攻撃者はペイロードを作り直したり、ハードコードされたドメインを防御側にさらしたりすることなく、バックエンドサーバーを入れ替えられます。
このマルウェアのC2通信は、無害な画像転送に見えるよう設計されています。JPEGファイルを運んでいるように見えるHTTP POSTリクエストをやり取りしますが、末尾に付加された画像データには、実際にはエンコードされたコマンド情報が含まれています。
Sophosの研究者らによると、同社のマネージド検知・対応(MDR)の事案は2026年8月に確認されました。ユーザーにWindows Terminalを開いてコマンドを貼り付けるよう指示する、偽の認証プロンプトを特定したことがきっかけです。
TerminalFix攻撃
これと似たJFIFベースの通信は、BlueVoyantによるLorem Ipsumの分析でも以前に観測されています。データは想定される画像の境界の外側に隠され、独自の難読化ルーチンで保護されていました。
最終的なペイロードは、Users\Public\indigo配下にインストールされるポータブルなPython環境と、独自のトンネル型インプラントclient.pyです。
このインプラントは、攻撃者のインフラに対して暗号化されたWebSocketセッションを確立し、侵害したシステムごとに固有のUUIDを割り当てます。
以降、攻撃者は被害ホストを経由して任意のTCPトラフィックを中継できます。事実上、社内システムへ到達するための秘密のプロキシとして利用できる状態になります。
この能力により、侵入の深刻度は大きく高まります。TLSのポート443を使うリバーストンネルは、通常の暗号化されたWeb通信に紛れ込めます。同時に、侵害されたエンドポイントから見えるシステムへのアクセスも可能にします。
MicrosoftによるTerminalFixの別の分析では、関連する活動として、Active Directoryの列挙、ドメイン信頼関係の探索、ドメイン管理者の探索、サーバーへのプローブ、スケジュールタスクによる永続化が確認されました。さらに、WebSocketトンネルを介したSOCKS型のTCPプロキシ機能も使われていました。
Sophosは、STAC4924の前後の活動フェーズは関連していると、中程度の確度で評価しています。3月と4月に見られた第1フェーズでは、SEOポイズニングを施したサイトと、トロイの木馬化されたMicrosoft Teams用のMSIインストーラーが使われました。
その後、キャンペーンは5月下旬にTerminalFixの誘導手口へ転換しました。この変化は、MicrosoftによるFox Tempestの摘発と時期が重なります。Fox Tempestは「マルウェア署名のサービス化」を手がける組織で、サイバー犯罪者の顧客に対して、有効期間の短い不正な証明書を1,000件以上発行していました。
この転換は、全面的な再設計ではなく、初期アクセスの手口を適応させたものと考えられます。
両フェーズでは、Letsdiskussのデッドドロップリゾルバー、被害者ごとのUUID追跡、DLLサイドロード、偽装した永続化エントリ、スケジュールタスクが共通して使われていました。
攻撃者は、署名付きインストーラーによる配布を、ユーザーの操作を介したPowerShell実行に置き換えたようです。一方で、侵害後のフレームワークは同じものを使い続けています。
組織は、LockScreenContentServer.exeが通常のWindowsの配置場所以外で実行されていないか調査する必要があります。特に、dui70.dllを読み込んでいるケースには注意が必要です。
セキュリティチームは、次のような兆候も探索すべきです。PowerShellがpublicやProgramDataのディレクトリにZIPファイルをダウンロードする動作、Letsdiskussのプロファイルへの不審なアクセス、画像以外のエンドポイントへの画像アップロードが該当します。隠されたPythonのインストールや、pythonw.exeによるclient.pyの実行も対象です。
Microsoftは、感染したエンドポイントをネットワーク内の踏み台となり得るものとして扱うよう推奨しています。ドメイン参加システムでは、認証情報のローテーションと横展開(ラテラルムーブメント)の調査を優先すべきだとしています。
SOCアラートの調査を1件あたり21分短縮。即座にIOCのコンテキストを得て、迅速な対応を実現します。 SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/terminalfix-attacks/