
TerminalFix攻撃、Lorem Ipsum Loaderを展開し企業ネットワークへ秘密のトンネルを構築
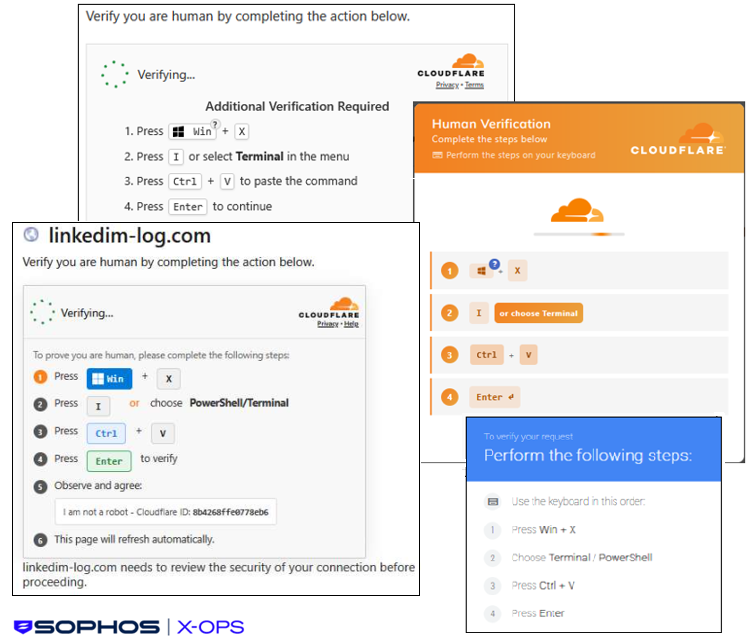
新たに追跡対象となった侵入セット「STAC4924」が、TerminalFixと呼ばれるソーシャルエンジニアリングの手口でLorem Ipsum Loaderを展開し、企業環境へ秘密のリバーストンネルを確立しています。 この攻撃は、おなじみのClickFixの手法を、Windowsの「ファイル名を指定して実行」ダイア
新たに追跡対象となった侵入セット「STAC4924」が、TerminalFixと呼ばれるソーシャルエンジニアリングの手口でLorem Ipsum Loaderを展開し、企業環境へ秘密のリバーストンネルを確立しています。 この攻撃は、おなじみのClickFixの手法を、Windowsの「ファイル名を指定して実行」ダイア
KREMLINと名付けられたブラジルのバンキングマルウェア攻撃キャンペーンは、Google ChromeやMicrosoft Edgeに悪意のある拡張機能を密かに埋め込み、Chromiumの内蔵整合性保護を回避することで、認証情報やクッキー、有効なバンキングセッションを窃取します。Anti-malwaresoftwa
新たに解析されたWindows向けバックドア「SLEEPWALKER」は、従来型のビーコン通信に基づく検知手法を回避するよう設計された、パッシブ型のC2(コマンド&コントロール)モデルを採用しています。 生パケットによるアクティベーション、DNSベースのタスク配信への対応、VMware VMCI通信、名前付きパイプ機
QuickFox VPNアクセラレーターに対する長期にわたるサプライチェーン侵害が、入念にプロファイリングされたWindowsシステムに対しFDMTPバックドアを密かに配布していたことが判明しました。これは、コマンド&コントロール(C2)通信が従来型のDNSに一切触れないという、防御側の可視性における大きな盲

UAC-0184は、bitsadminとHTAローダーを悪用して複数段階のマルウェアチェーンを使用し、難読化されたペイロードバンドルに到達し、最終的にVSLauncher.exeやPassMark Endpointなどの署名付きバイナリの背後に隠れてウクライナ軍事ネットワークへのステルスネットワークアクセスを獲得し

中国系の国家主導型ハッカーが、既知のパターンに従うか現在の政治状況に適応するかのいずれかの新しいキャンペーンで、標的を拡大し悪意のあるツールを更新していることが観察されました。 2025年12月から2026年2月の間に、Salt Typhoon(Earth Estries、FamousSparrow、GhostEmp

ハッカーは再び正規ソフトウェアに対するユーザーの信頼を悪用し、今回は人気のCPUID HWMonitorユーティリティを濫用して、ステルス遠隔アクセストロージャンを配信しています。 悪意のあるアーカイブは正規のインストーラーを模倣し、信頼されたツールがいかに初期アクセスの強力な誘因となるかを浮き彫りにします。 偽のダ
新たに発見されたサイバースパイキャンペーンが、更新されたLOTUSLITEバックドアのバージョンを使用してインドの銀行セクターを積極的に標的にしています。 Acronis脅威研究ユニット(TRU)の最近の調査結果によると、この作戦はマルウェアの以前の政府機関への焦点から外れており、攻撃者の目的の転換を示唆しています。

出典:Wirestock, Inc. via Alamy Stock Photo中国政府系の高度な持続的脅威(APT)Mustang Panda(別名TA416、Bronze President、Stately Taurus)について知っておくべき2つのことがあるとしたら、第1に戦術、技術、手順(TTP)を頻繁に変更す

新たな研究によって、トロイの木馬化されたTestDiskインストーラーを配信する検索エンジン中毒キャンペーンが明らかになりました。このキャンペーンはMicrosoft署名済みバイナリをDLLサイドロード攻撃に悪用し、ScreenConnectリモート監視・管理(RMM)クライアントを静かに展開して、キーボードへのハ
すべての記事を読み込みました