ロシア政府が支援するAPTグループ「Star Blizzard」が、検知を回避するために、最近の攻撃で戦術・技術・手順(TTP)を更新したことが、Microsoftの調査で明らかになりました。
Star Blizzardは、ロシア連邦保安庁(FSB)第18センターの下部組織とみられています。学術機関、防衛、政府機関、NGO、シンクタンクを狙ったスピアフィッシング攻撃で知られています。また、ClickFix手法の利用や、iOSエクスプロイトキット「DarkSword」の採用も確認されています。
今年観測された攻撃で、このAPTは大規模なフィッシング攻撃に加え、新たなマルウェア配布手法「RedFlick」を用いています。この手法では、ユーザーが1回操作するだけでマルウェアが実行されます。
受信者が最初のフィッシングメールに返信すると、Star Blizzardは2通目のメッセージを送信します。このメッセージにはパスワード付きのRARまたはZIPアーカイブが添付されており、マルウェアの配布が始まります。
この国家支援グループは、この手法をウクライナの個人や機関に対する攻撃に使っています。ウクライナを支援する国際NGO、シンクタンク、政府、金融機関も標的です。
Microsoftによると、Star Blizzardは侵害したWebサイト上にアカウントを作成し、1回のキャンペーンで数十通から数百通のフィッシングメールを送信しています。おそらく、大量メール送信用のフィッシングプラットフォームを利用しているとみられます。
このAPTは2026年1月から8月にかけて、RedFlickのおとり添付ファイルを含むキャンペーンを十数回以上実施しました。ウクライナ当局、または信頼性の高いシンクタンクやNGOを装っています。メールは、標的組織の内部から送られたように見せかけて作成されていました。
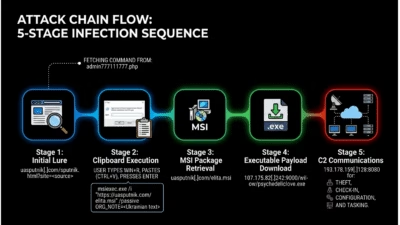
1月、Star Blizzardは悪意のある仮想ハードディスク(VHDX)コンテナを添付したフィッシングメールの送信を開始しました。グループはコンテナ内にRedFlickのペイロードを仕込んでいます。これはPDF文書に偽装したショートカットファイルで、クリックするとおとりファイルが開き、裏でスクリプトが密かに実行されます。
このスクリプトはMSIインストーラーを取得し、永続化のためのスケジュールタスクを設定します。その後、ダウンローダー「NoroBot」または「BaitSwitch」を起動し、Pythonバックドア「CosmicPulse」を配布します。
4月には、Star Blizzardは永続化のために3つのRedFlickスケジュールタスクを使い始めました。名称は「Internet Quality Test Connection」「Network Configuration Manager」「System Health Monitor」を装っています。
7月には、悪意のあるLNKファイルがPowerShellペイロードを実行する、多段階の実行チェーンが確認されました。このPowerShellは別のMSIファイルの取得を試み、さらに2つのスケジュールタスクを作成しようとしました。
Microsoftは次のように指摘しています。「Star Blizzardは、ClickFixベースの配布チェーンからVHDXファイルへ移行しました。さらに、永続化のためのスケジュールタスクの活用を拡大し、ペイロードをPDFファイルに隠しています。こうした変化は、進化する防御策に応じて配布手法を適応させ続ける、このアクターの能力を示しています」