サイバー犯罪者がChatGPTの正規機能とClickFix攻撃を組み合わせ、被害者にマルウェアを感染させていることが、研究者の調査で明らかになりました。
サイバーセキュリティ企業のHuntressが発見したこのマルウェアキャンペーンは、9月から活動しており、ChatGPTのCustomGPT機能を悪用しています。CustomGPTは、特定の指示やワークフローに従うようユーザーが構築できる、ChatGPTのカスタマイズ版です。
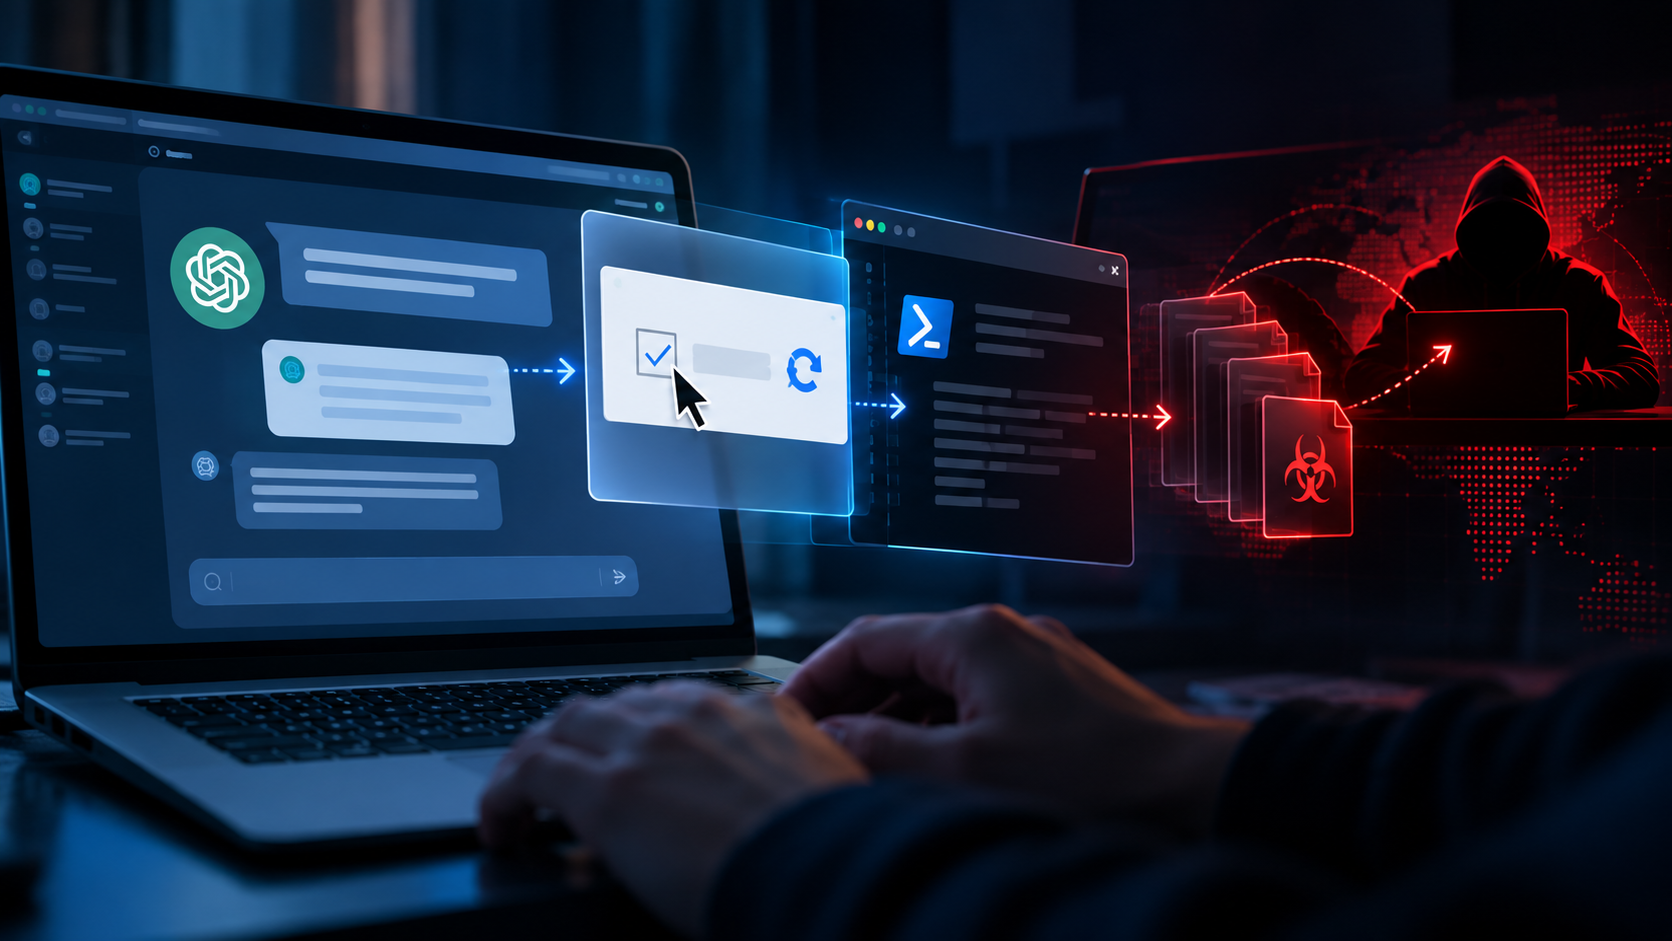
Huntressのブログ記事によると、攻撃者はChatGPTのCustomGPTを操作して正規の製品になりすまし、さらに被害者と対話することで、マルウェアを配布するサイトへ誘導していました。
攻撃者は、本物のChatGPTに見せかけた「Plus 5.6」というCustomGPTを作成しました。Huntressによると、ユーザーはGoogleで「chatgpt」を検索した際に表示されるスポンサー検索結果を経由して、Plus 5.6に誘導されます。
ユーザーがこのサイトにアクセスすると、CustomGPTは「サービス提供状況のお知らせ」を表示します。そこには、このモデルは「プライマリドメイン」では利用が制限されていると記され、「バックアップドメイン」へのリンクが案内されます。
CAPTCHAを装ったClickFix攻撃
このバックアップドメインは、当初はCloudflareのCAPTCHA認証のように見え、「本人確認」のためにコマンドを貼り付けるよう求めてきます。
これがClickFix攻撃です。サイバー犯罪者の間で広まっている攻撃手法で、ソーシャルエンジニアリングを使い、攻撃者が用意したコマンドを被害者自身のマシン上で実行させます。被害者本人がコマンドを実行するため、ClickFix攻撃はマシン上のセキュリティ対策をすり抜けてしまうことが少なくありません。
Huntressは次のように述べています。「この攻撃は、あらゆる段階で、ChatGPTやGoogle、Cloudflare、さらにはCanonのソフトウェアに至るまで、人々がすでに信頼しているブランドを利用しています。教訓はシンプルです。人間であることを証明するために、コマンドのコピー&ペーストを求める正規のウェブサイトは存在しません」
このリンクをたどると、悪意のあるMicrosoft Software Installer(MSI)に誘導されます。このMSIは、Canonが署名した正規のアプリケーションを展開するために使われ、攻撃者はこれを悪用して悪意のあるコードをサイドロードします。その結果、マシン上に永続化の仕組みが確立され、リモートアクセス型トロイの木馬(RAT)マルウェアが配布されます。
このRATは、感染したシステムの監視に利用でき、マイクやカメラから音声や映像を取得することも可能です。さらに、攻撃者が運用するコマンド&コントロールサーバーへデータを窃取することもできます。加えて、追加のマルウェアや悪意のあるペイロードをマシンに配布する用途にも使えます。
Huntressの分析によると、このキャンペーンに関連する感染は少なくとも40件確認されています。研究者らはPlus 5.6のCustomGPTをOpen AIに報告し、9月25日の時点で削除されました。
しかし研究者らはすでに、同じキャンペーンに関連する新たなCustomGPTを特定しており、HuntressはChatGPTユーザーに注意を呼びかけています。
翻訳元: https://www.infosecurity-magazine.com/news/chatgpt-feature-abuse-to-deliver/