
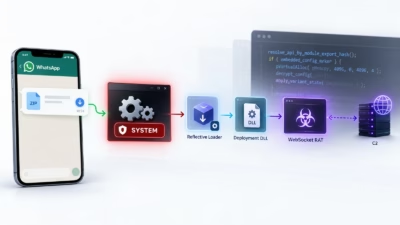
VulcanRAT207.A、WhatsApp経由で拡散しSYSTEM権限を奪取
新たに報告されたWindowsへの侵入チェーンでは、WhatsAppで送り付けた金融関連のおとり文書を使って「VulcanRAT207.A」を展開します。VulcanRAT207.Aは、SYSTEM権限で動作するWebSocket型のリモートアクセス型トロイの木馬(RAT)です。 Morphisecの分析によると、攻
新たに報告されたWindowsへの侵入チェーンでは、WhatsAppで送り付けた金融関連のおとり文書を使って「VulcanRAT207.A」を展開します。VulcanRAT207.Aは、SYSTEM権限で動作するWebSocket型のリモートアクセス型トロイの木馬(RAT)です。 Morphisecの分析によると、攻
GoogleはAndroid向けのセキュリティ修正を公開しました。10月のアップデートは、Android OSのバージョン14、15、16、16-qpr2、17が対象です。「qpr」とは「Quarterly Platform Release」の略で、Googleが年次の大型アップデートの合間に配信する中間ア
サイバー犯罪者がChatGPTの正規機能とClickFix攻撃を組み合わせ、被害者にマルウェアを感染させていることが、研究者の調査で明らかになりました。 サイバーセキュリティ企業のHuntressが発見したこのマルウェアキャンペーンは、9月から活動しており、ChatGPTのCustomGPT機能を悪用しています
マルウェアの配布者が、Googleのスポンサー広告を悪用して「Plus 5.6」という名前の悪意あるChatGPTカスタムGPTを拡散しています。このカスタムGPTは、ユーザーを偽のCloudflare CAPTCHA認証へ誘導し、最終的にリモートアクセス型トロイの木馬(RAT)をダウンロード・実行さ
少なくとも2023年から活動しているこれまで知られていなかったマルウェアフレームワーク「BambooToken」が、Message Queuing Telemetry Transport(MQTT)プロトコルを使ってWindowsおよびLinuxシステムと通信していることが判明しました。 このマルウェアは2024年か

Group-IBの調査によると、Androidバンキング型トロイの木馬「Gigabud」は、感染したスマートフォン上に別のワークプロファイルを作成し、その中でクローンされた銀行アプリを実行できることが分かりました。攻撃者はこの新しいプロファイル内で不正な取引を実行でき、デバイスの他の場所で検出されたマルウェアの痕

Mantax OTAXは、ランサムウェア、スパイウェア、認証情報窃取、リモート端末制御機能を単一の感染チェーンに統合した、非常に攻撃的なAndroidマルウェアファミリーです。 インドネシアの脅威アクターと関連付けられているこのキャンペーンは、サイドロードされたAPKを通じてユーザーを標的にし、侵害された端末を監視、
MantaxOtaxと呼ばれるAndroidマルウェアが、ファイル暗号化機能と広範な監視機能を組み合わせています。攻撃者はメッセージや認証情報、端末データを窃取しながら、感染したスマートフォンへのアクセスを制限できます。 Zimperiumのzラボチームは9月9日に公開した技術解説記事の中で、このマルウェアをイ
無料のTV配信サービスを装った悪意ある広告キャンペーンが、Metaユーザー約570,000人に到達していたことが判明しました。 このキャンペーンを発見した研究者によると、配信サービスをテーマにした広告はスペイン語話者を標的としており、確認された被害者の大半はスペインに所在していました。あるMetaキャンペーンは2
複数の独立した報告から、詐欺師がIndeed上の求職者を狙って偽のAndroid「面接」アプリを利用している実態が明らかになりました。Indeedは世界最大級の求人サイトの一つであり、競争の激しい就職市場において、詐欺師に膨大な数の潜在的被害者へのアクセスを与えてしまっています。判明した内容英国のあるユーザ
すべての記事を読み込みました