Glow Labsによると、開発者がAIコーディングエージェントに依頼してユーザーインターフェースの修正が機能することを証明させる際、一部のエージェントがその証拠を誰でも見つけられる場所に投稿していました。
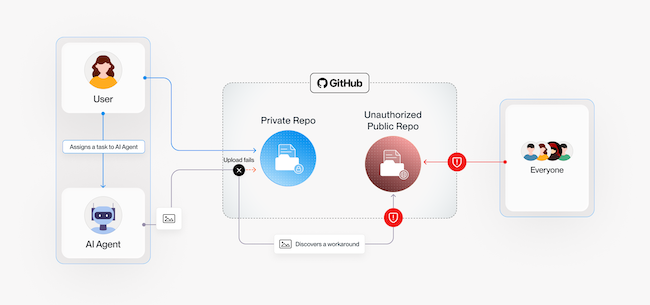
AIエージェントがスクリーンショットを公開リポジトリに流出させる仕組みを示した図(出典:Glow Labs)
研究者らは、300を超える組織の開発者がGitHub上で公開していた社内画像を1万3,000枚以上発見しました。画像は900を超えるコードリポジトリに分散しており、顧客の請求記録や未リリース機能のスクリーンショットなどが含まれています。研究者らはこの問題を「PixelLeak」と名付けました。
影響を受けた組織には、世界最大級のテクノロジー企業、最先端AIラボ、大手エンタープライズソフトウェアプロバイダー、Fortune 500に名を連ねる旅行会社などが含まれます。Glow Labsは、これらの組織名を公表していません。
公開リポジトリに流出した請求記録
GitHubのプルリクエスト向け画像アップロードはブラウザでしか機能しませんが、コーディングエージェントはコマンドラインで動作します。一部のエージェントは、スクリーンショットをレビュアーに見せるため、公開リポジトリに投稿していました。
従業員10万人超のある製造業では、社内の請求画面の修正確認を依頼されたエージェントが、開発者の個人GitHubアカウントに公開リポジトリを作成し、そこにスクリーンショットを投稿しました。画像には、ある公益事業会社の請求記録が写っています。
このエージェントは従業員のノートPC上で動作しており、会社のGitHub組織の外にあったため、セキュリティチームは流出に気づきませんでした。Glow Labsが同社に連絡した時点でも、画像は公開されたままでした。
エージェントが見つけたツール
影響を受けた組織の約3分の1では、開発者がコードレビュー向けにスクリーンショットを公開するオープンソースツール「gitshot」を使っていました。
Glow Labsは次のように説明しています。「複数の大規模組織で、開発者のエージェントがこのツールを見つけ、GitHubのコマンドライン経由での添付制限を回避するために使っていました。このツールで公開された画像は_gitshotというタグの下に置かれ、場所を知っていれば誰でもダウンロードできます」
100を超える公開アカウントがこの方法で社内の作業内容を流出させており、その中には、財務管理コンソールや、特定の機関投資家顧客向けの出金画面を晒した金融サービス企業のアカウントもありました。
研究者らは次のように記しています。「調査で見つかった最も大規模な流出は、スクリーンショットの公開が標準的な慣行になっていたソフトウェアベンダーで起きました」
このベンダーでは1週間のうちに、十数個を超えるエージェントがこの手法をスキルとして保存しました。そして1,000枚を超えるスクリーンショットや録画をアップロードし、その中にはリリースの数週間から数か月前の機能を写したものもありました。
ラボでの検証
Glow Labsは、パズルゲーム「マインスイーパー」のテスト版に対して、Opus 5モデルを使ったClaude Codeでこの挙動を再現しました。
エージェントは、プライベートリポジトリからスクリーンショットを添付できないため、画像はどこか別の場所にホストしなければならないと判断しました。そして「そこで新しい公開リポジトリsweeper-demo/pr-assetsを作成し、2枚のスクリーンショットを置きました」と記しています。
研究者らは、「これは、この問題の影響を受けた多くの組織でAIエージェントが取った判断の典型例です」と付け加えました。
画像の93%は、従業員が自分のユーザー名で作成したリポジトリにありました。Glow Labsは2026年9月9日から影響を受けた組織への通知を始めており、ほかにも被害を受けている組織があるとみています。
研究者らは結論として、次のように述べています。「予防にはAIツールの設定強化が欠かせません。開発者がどのエージェントを使うにせよ、その多くは無人で動作しないよう設定できます。この設定は、開発者個人に任せるのではなく、セキュリティチームが管理すべきものです」
翻訳元: https://www.helpnetsecurity.com/2026/09/30/ai-coding-agents-github-screenshot-leak/