
CursorがSSHバックドア入りのClaude Code拡張機能を配布
Cursorの拡張機能マーケットプレイスからClaude Codeをインストールした開発者に、改ざんされたパッケージが提供されていました。このパッケージは、利用者のコンピューターに関する情報を収集し、攻撃者にリモートアクセスを与えるよう仕組まれていました。Cursorは悪意あるダウンロードを削除しましたが、拡張機能を
Cursorの拡張機能マーケットプレイスからClaude Codeをインストールした開発者に、改ざんされたパッケージが提供されていました。このパッケージは、利用者のコンピューターに関する情報を収集し、攻撃者にリモートアクセスを与えるよう仕組まれていました。Cursorは悪意あるダウンロードを削除しましたが、拡張機能を
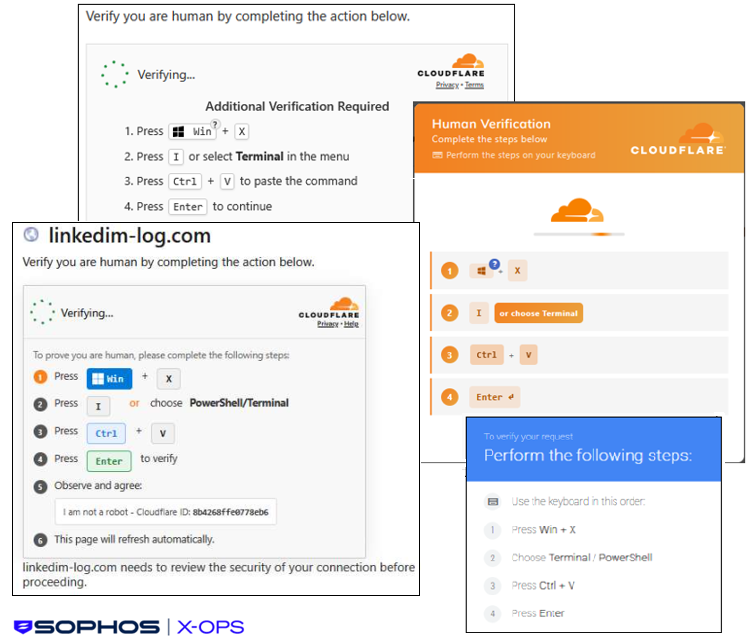
新たに追跡対象となった侵入セット「STAC4924」が、TerminalFixと呼ばれるソーシャルエンジニアリングの手口でLorem Ipsum Loaderを展開し、企業環境へ秘密のリバーストンネルを確立しています。 この攻撃は、おなじみのClickFixの手法を、Windowsの「ファイル名を指定して実行」ダイア
ClickFix型のソーシャルエンジニアリング、PowerShellの実行、DLLサイドローディング、Pythonベースのリバーストンネルを組み合わせた侵入キャンペーン「TerminalFix」が確認されました。標的ネットワーク内に隠密なコマンド&コントロール(C2)チャネルを構築する手口です。 「STAC4924」
Microsoftが公開した詳細情報によると、同社はTerminalFixと呼ぶWindowsマルウェアキャンペーンを確認しています。 感染に使われるソーシャルエンジニアリングの手口は、ClickFixキャンペーンで確認されてきた手口と非常によく似ています。サイト訪問者には偽のCloudflare CAPTCHA
TerminalFixは被害者を騙して悪意あるPowerShellコマンドを実行させ、最終的に侵害ネットワークへのリバーストンネル確立に至る多段階攻撃を仕掛けます。 攻撃者は偽のCAPTCHAプロンプトを使って被害者を騙し、悪
by Nam Phong · Published September 1, 2026 · Updated September 1, 2026
新たに登場したClickFix型のキャンペーンは、ユーザーを騙してPowerShellを開かせ、悪意あるコマンドを実行させることで、企業ネットワーク内に足場を築くことを狙った複雑な攻撃チェーンを開始します。近年、脅威アクターはソーシャルエンジニアリングキャンペーンにおいてClickFixへの依存を強めています。一般的な
TerminalFixと呼ばれる新たなClickFix亜種が、侵害されたウェブサイト上で偽のCloudflare CAPTCHAプロンプトを使用し、被害者を騙して悪意あるPowerShellコマンドをWindows Terminal上で実行させています。 情報窃取型マルウェアの感染につながることが多い通常のClick
セキュリティ 次世代ClickFixの波が多段階攻撃チェーンを引き起こす
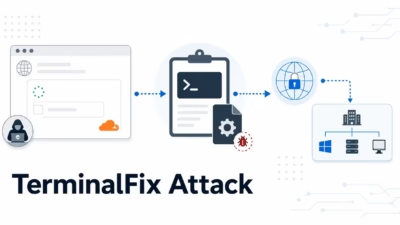
この攻撃は、侵害されたWebサイト上に本物そっくりの偽のCloudflareTurnstile CAPTCHAが表示されることから始まります。ページには「Verify you are human(あなたが人間であることを確認してください)」というプロンプト、Cloudflareのブランディング、そして読み込み中のアニ
すべての記事を読み込みました