中国と関連するサイバースパイ活動が、これまで文書化されていなかったRust製のWindows向けバックドア「Antino」を使い、アジア全域で約350のエンドポイントを侵害しました。
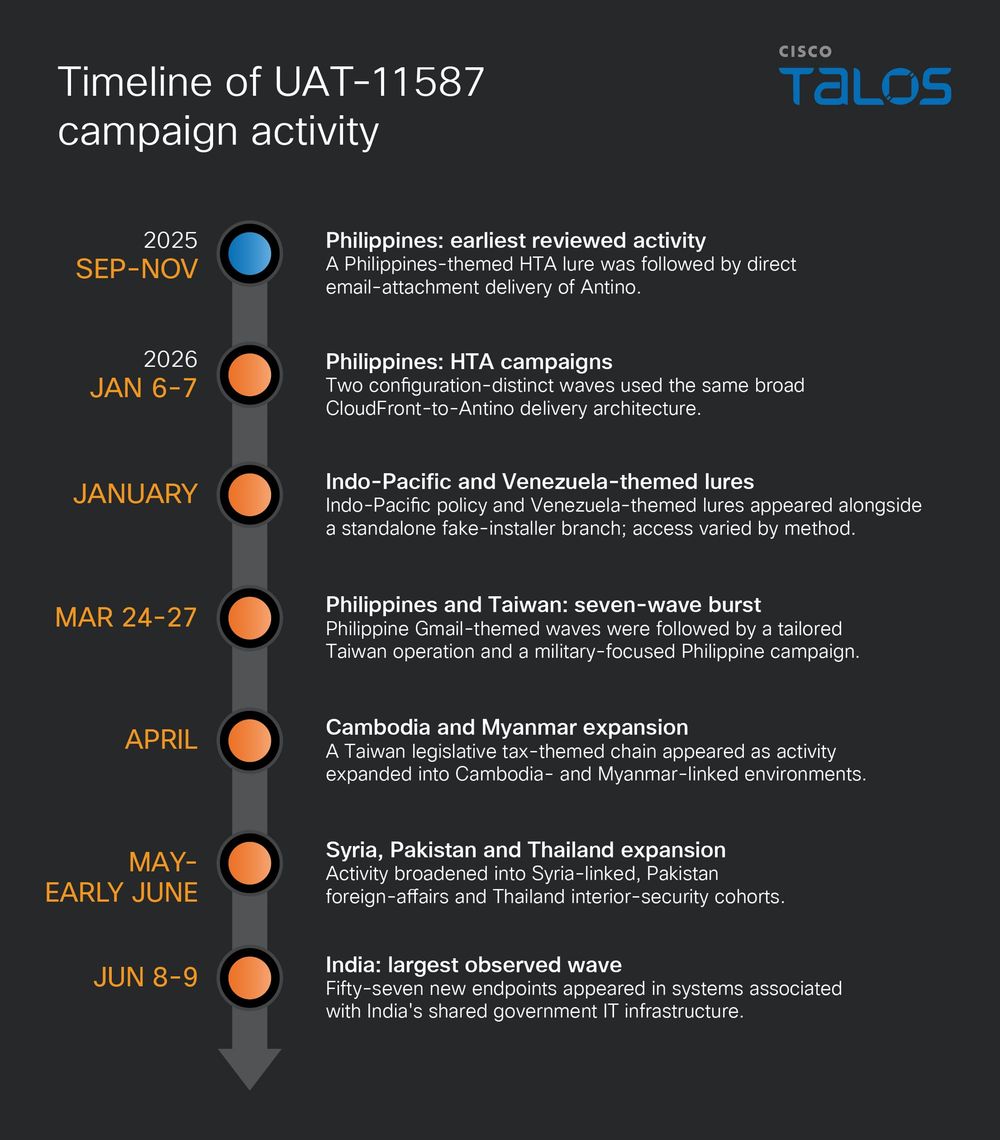
「UAT-11587」として追跡されているこの攻撃クラスタは、2025年9月から2026年7月にかけて、少なくとも8カ国の政府、防衛、外交、政策、学術、市民社会の各組織を標的にしました。
Talosは、被害を受けた組織環境として10件を確認済み、5件を可能性が高いものとして特定しました。このほか、標的とされたとみられる組織が1件あります。
被害者や標的は台湾、インド、フィリピン、カンボジア、パキスタン、タイ、ミャンマー、シリアにありました。特に、国家安全保障、外交、法執行、立法府、電子政府サービス、シンクタンク、大学に関わる組織が狙われています。
Cloudsecurity products
記録された最大の攻撃の波は2026年6月8日と9日で、研究者はインドに関連する約57の新たなエンドポイントを確認しました。
UAT-11587は、地域の政治動向、政府の行政、海洋政策、人権、両岸問題、外交行事などを題材にした、きわめて巧妙なおとりを使いました。
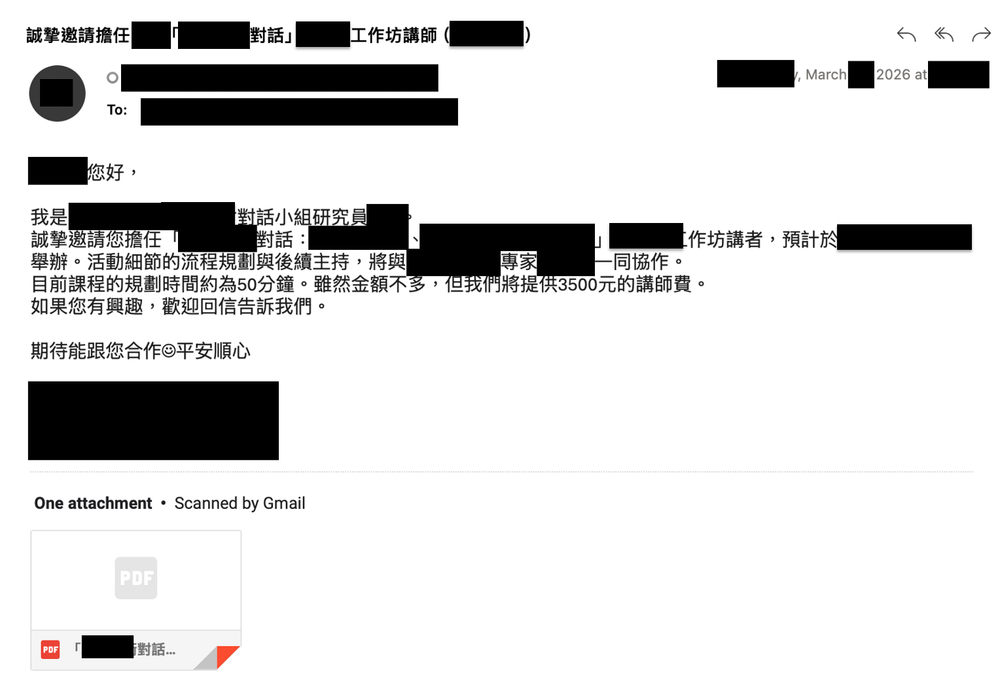
ある手口では、攻撃者がGmailの添付ファイルプレビューウィジェットをメールのHTML内に再現しました。受信者に本物と信じ込ませるよう作り込んだ、クリック可能な添付ファイルカードです。
フィッシングメールは、送信元ドメインの不一致を悪用して信頼された組織になりすましていました。
攻撃者はMigaduのサービスを経由し、自らが管理するosc-cdn[.]comドメインをSMTPエンベロープの送信元にしてメールを送信しました。一方、表示上のFromフィールドには、なりすました組織を表示しています。
攻撃者が管理するドメインではSPFが通過しましたが、DMARCのアライメントは失敗しました。それでも、なりすまされた送信元ドメインが強制力のないp=noneポリシーを採用していたため、メールは被害者の受信トレイに届きました。
攻撃チェーンは、受信者が偽の添付ファイル画面に埋め込まれた悪意あるCloudflare Pagesのリンクを開いたときに始まります。
このリンクからはHTAファイル、またはWindows Script Hostのステージャーが配信されます。ステージャーはmshta.exeまたはWSH経由で実行され、実行状況のテレメトリを記録したうえで、Cloudflare R2またはAmazon CloudFrontから後続のペイロードを取得します。
第2段階のJScriptダウンローダーは、暗号化されたリソースを取得します。独自のBase64デコードとRC4復号を施したのち、メモリ上で.NETのデシリアライズ処理を実行します。
バックドア「Antino」
攻撃者はBinaryFormatterと標準的な.NETのガジェットチェーンを悪用し、mshta.exeプロセス内でTestAssembly.dllを直接ロードします。
Cisco Talosによると、この攻撃キャンペーンは、台湾の学術界、シンクタンク、市民社会の政策コミュニティに対するスピアフィッシング活動の調査中に明らかになりました。
攻撃者は、Base64でエンコードしたMIMEパートとして埋め込んだ4枚のインラインPNG画像を使い、Gmailの添付ファイルカードのスタイルを再現していました。
この.NETコンポーネントは、おとり文書とDLLサイドローディング用の一式を取得します。
続いて、Microsoft署名入りの正規のWindows ADKバイナリGatherOsState.exeを起動します。このバイナリが、同じ場所に置かれた悪意あるslc.dllファイルをサイドロードし、そこにAntinoが含まれています。
署名付きのWindowsバイナリを使うことで不審さが薄れ、エンドポイントでの検知も難しくなる可能性があります。
Antinoは、単体の実行ファイルとDLLの両方で提供されており、32ビット版と64ビット版があります。
ホストの偵察、コマンドシェルやPowerShellの実行、ディレクトリの列挙、ファイルのアップロードとダウンロード、メモリ上でのシェルコードのロード、レジストリのRunキーによる永続化といった機能を備えています。
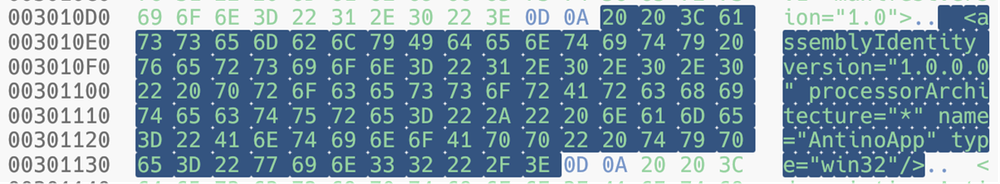
最大の特徴は、コマンド&コントロール(C2)の仕組みです。Antinoは従来型の外部C2サーバーとは通信しません。代わりにMicrosoft Graph APIを呼び出し、攻撃者が管理するOutlookとOneDriveのリソースとだけやり取りします。
このマルウェアは、OAuth 2.0のクライアント資格情報フローでEntra IDアプリケーションを通じて認証します。そのため、対話型のログインなしで信頼されたMicrosoft 365サービス経由の通信が可能です。
インプラントは毎分、マシン名、ユーザー名、プラットフォーム、セッション識別子、キャンペーン情報を含むハートビートのテレメトリをOneDriveにアップロードします。
また、OneDriveのフォルダを使ってツールを受け取り、窃取したデータをアップロードします。命令の受信には、Outlookのメールボックスを10秒ごとにポーリングし、command_req_[session_id]という名前のメッセージを探します。実行結果は、対応するcommand_res_[session_id]というメッセージで返します。
Datagovernance consulting
このデッドドロップ方式により、悪意ある通信はgraph.microsoft.comやlogin.microsoftonline.com宛ての通常のMicrosoft 365同期通信に紛れ込みます。ネットワーク監視だけでの検知は大幅に難しくなります。
Talosは、運用面と技術面の複数の指標が一致していることから、UAT-11587は中国と関連していると高い確度で評価しています。
具体的には、台湾向けのおとりに含まれる簡体字中国語のメタデータ、UTC+8のタイムスタンプ、中国本土向けのRustパッケージミラーrsproxy.cnへの繰り返しの言及、地域的な情報収集と合致する被害者の傾向などが挙げられます。
Talosはさらに、過去に中国関連の「UNC6384」と結び付けられた活動との間で、インフラの一部が重複していることも確認しました。ただし、この関連性の確度は低いと評価しています。
防御側は、次の点を調査する必要があります。Cloudflare Pages、R2、CloudFrontに接続するmshta.exeやWSHの不審な動作、ローカルに置かれたslc.dllをロードするMicrosoft署名入りのGatherOsState.exe、見覚えのないEntraアプリケーションが関わる不審なGraph APIの動作、/antino/heartbeats/、/antino_uploads/、/antino_downloads/に似たOneDriveのパスです。
Talosは、検知用にClamAVのシグネチャとSnortルール66880〜66882を公開しました。同社が公開したIOCリポジトリには、悪意あるHTA、WSF、JScript、シリアライズされたローダーコンポーネントのハッシュが含まれています。
SOCのアラート調査を1件あたり21分短縮。即座に得られるIOCのコンテキストで、SOCの迅速な対応を支援します。 SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/antino-backdoor/