
中国関連のハッカー集団、新型バックドア「Antino」でアジアの350システムを侵害
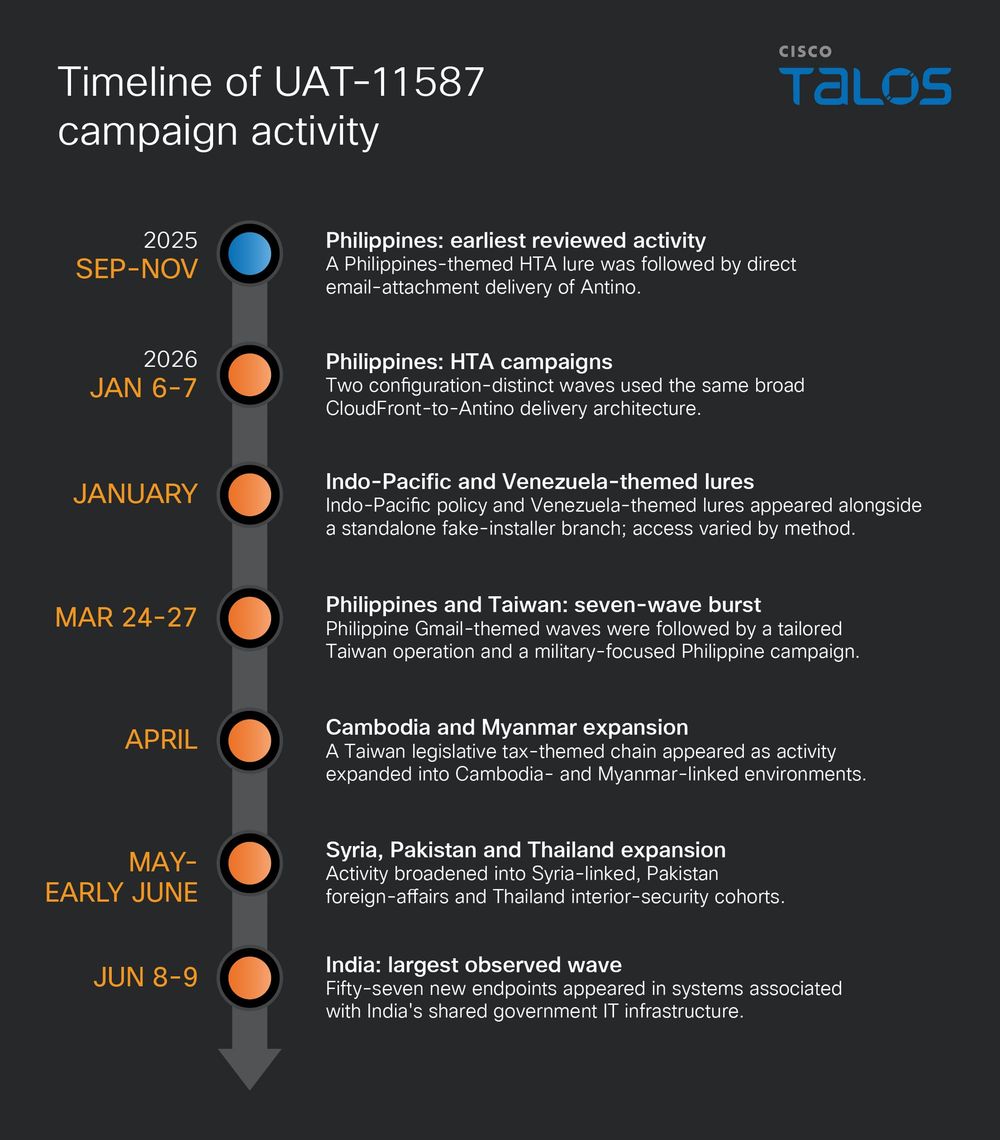
中国と関連するサイバースパイ活動が、これまで文書化されていなかったRust製のWindows向けバックドア「Antino」を使い、アジア全域で約350のエンドポイントを侵害しました。 「UAT-11587」として追跡されているこの攻撃クラスタは、2025年9月から2026年7月にかけて、少なくとも8カ国の政府、防衛、
中国と関連するサイバースパイ活動が、これまで文書化されていなかったRust製のWindows向けバックドア「Antino」を使い、アジア全域で約350のエンドポイントを侵害しました。 「UAT-11587」として追跡されているこの攻撃クラスタは、2025年9月から2026年7月にかけて、少なくとも8カ国の政府、防衛、
Cisco Talosは、アジア8カ国で約350台のエンドポイントを侵害した、中国関連のサイバースパイ活動を確認しました。 「UAT-11587」として追跡されているこの攻撃グループは、スピアフィッシングメールと、これまで報告のなかったWindows向けバックドア「Antino」を使い、政府、防衛、外交、立法、研究、

Broadcom傘下Threat Hunter Teamのセキュリティ研究者らは、中国が支援するサイバースパイ活動に関与しているとされる脅威グループ「Jewelbug」が、収益性の高い暗号資産詐欺キャンペーンも並行して運営するハッカー請負グループであ

Jewelbugと呼ばれるハッカー集団が、政府や軍を標的としたスパイ活動を展開する一方で、仮想通貨詐欺にも手を染めていることが分かりました。 この脅威アクターは、防衛、通信、教育、航空などの重要セクターの政府機関や組織を標的にしていますが、仮想通貨関連の活動を行っていることから、サイバー犯罪で利益を得ることを目的とし