
Microsoft、Exchange OnlineのEWS対応アプリが動作しなくなった場合の対処法を公開
Microsoftは、提供を終了したExchange Online上のExchange Web Services(EWS)APIを、IT管理者が再び有効化することで、動作しなくなったEWS対応アプリを復旧できると説明しています。 EWSは、Exchange OnlineおよびオンプレミスのExchangeサーバー上に
Microsoftは、提供を終了したExchange Online上のExchange Web Services(EWS)APIを、IT管理者が再び有効化することで、動作しなくなったEWS対応アプリを復旧できると説明しています。 EWSは、Exchange OnlineおよびオンプレミスのExchangeサーバー上に
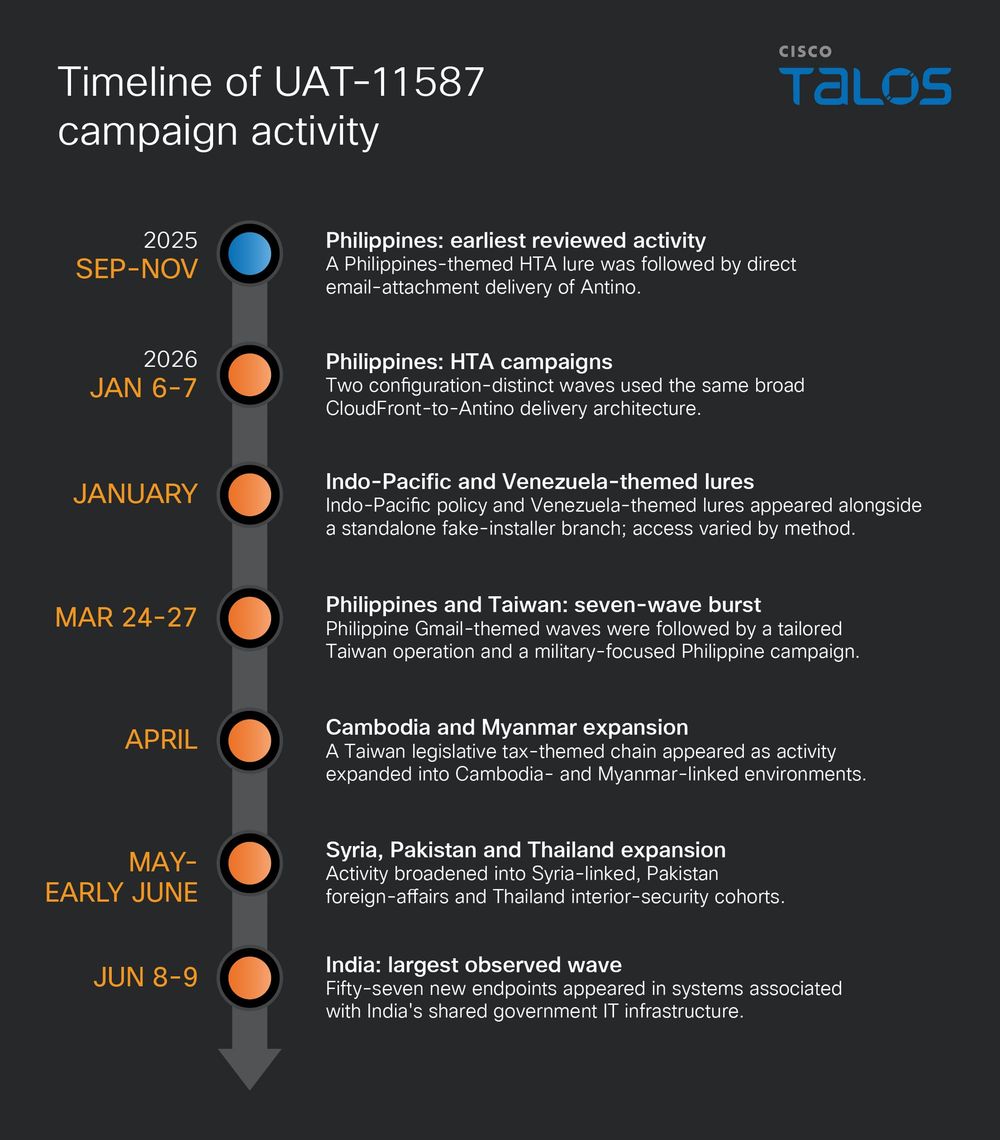
中国と関連するサイバースパイ活動が、これまで文書化されていなかったRust製のWindows向けバックドア「Antino」を使い、アジア全域で約350のエンドポイントを侵害しました。 「UAT-11587」として追跡されているこの攻撃クラスタは、2025年9月から2026年7月にかけて、少なくとも8カ国の政府、防衛、
初期アクセスブローカー(IAB)は、従業員個人のデバイスに電話やテキストメッセージでフィッシングを仕掛け、その後Microsoft Graph APIを悪用して大規模な企業データの窃取を行っています。一般的な企業環境において、従業員が個人デバイスを業務リソースへのアクセスに利用することは、ほぼ避けられない実情があります
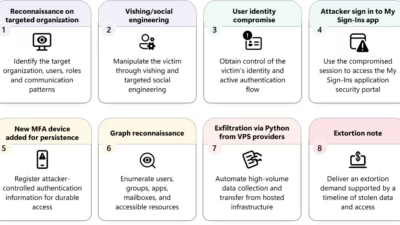
脅威アクターが企業のヘルプデスク担当者になりすまし、Microsoft 365のIDを乗っ取る積極的なソーシャルエンジニアリング攻撃キャンペーンを展開しています。このキャンペーンはMFAの永続化を確立し、SharePoint、OneDrive、Exchange Onlineから体系的にデータを収集します。Datago
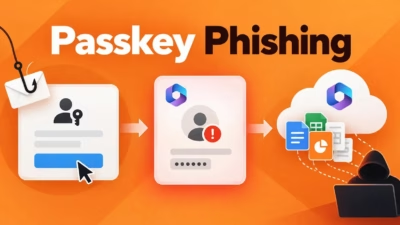
2026年5月以降に確認されているこの攻撃活動は、ソーシャルエンジニアリングに大きく依存しています。被害者はまず、組織のITヘルプデスクを装った人物から電話やSMS、あるいはMicrosoft Teamsのメッセージを受け取ります。 攻撃者は、アクセス権を失わないためにパスキーや多要素認証(MFA)、SSO設定を至急
Pythonベースのマルウェアフレームワークが、環境寄生型攻撃(LOTL)の概念をまったく新しい次元へと引き上げていることが、研究者の調査で明らかになりました。このフレームワークは、コマンド&コントロール(C2)機能の全体をMicrosoft AzureおよびMicrosoft 365サービスの内部から運用しています。
Group‑IBが、イスラエルの組織を標的にMicrosoft Graph API経由でファイルを窃取するマルウェア「HollowGraph」を発見攻撃者は未来の予定表エントリに指示を隠し、盗んだデータを暗号化してイベントに添付少なくとも12台のシステムが侵害を受け、Lyceumとの類似点も指摘されているが、帰属の
Microsoft 365のカレンダー機能を悪用してコマンド&コントロール(C&C)通信を行う新種のマルウェアが発見されたと、Group-IBが報告しています。 「HollowGraph」と名付けられたこのマルウェアは、より大規模なツールキットの一部であるとみられており、Check Pointが今月初めに詳細を報告し
HOLLOWGRAPHは、Microsoft 365のカレンダーイベントを隠密な指令(C2)チャネルに変えてしまうWindowsマルウェアインプラントです。 このマルウェアはCavernモジュール型バックドアフレームワークとの関連性が極めて高いとみられており、Microsoft Graph APIを利用して攻撃者から
HOLLOWGRAPHと名付けられた新たに確認されたWindows向けマルウェアが、Microsoft Graph APIを悪用し、侵害したMicrosoft 365カレンダーを秘密裏の双方向C2(コマンド&コントロール)チャネルへと変える手口が明らかになりました。 Group-IBはこのマルウェアを、高い確度でイラ
すべての記事を読み込みました