
TerminalFix攻撃、Lorem Ipsum Loaderを展開し企業ネットワークへ秘密のトンネルを構築
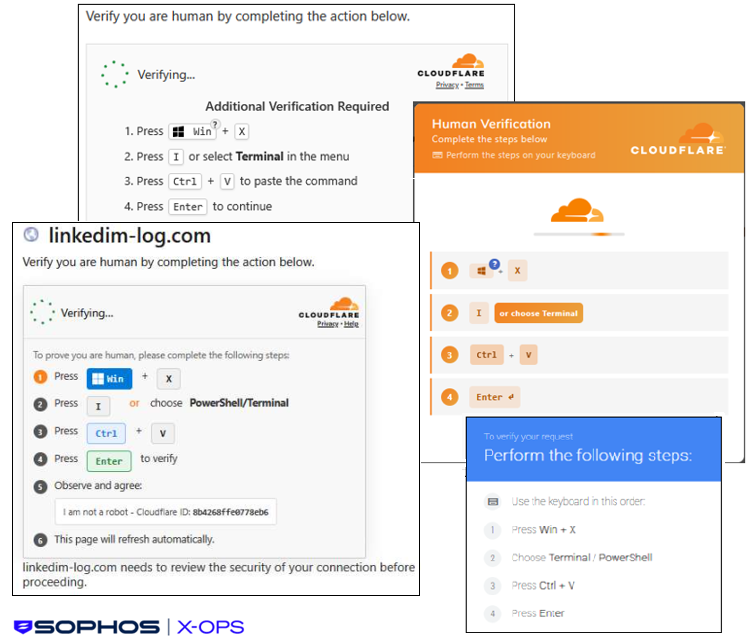
新たに追跡対象となった侵入セット「STAC4924」が、TerminalFixと呼ばれるソーシャルエンジニアリングの手口でLorem Ipsum Loaderを展開し、企業環境へ秘密のリバーストンネルを確立しています。 この攻撃は、おなじみのClickFixの手法を、Windowsの「ファイル名を指定して実行」ダイア
新たに追跡対象となった侵入セット「STAC4924」が、TerminalFixと呼ばれるソーシャルエンジニアリングの手口でLorem Ipsum Loaderを展開し、企業環境へ秘密のリバーストンネルを確立しています。 この攻撃は、おなじみのClickFixの手法を、Windowsの「ファイル名を指定して実行」ダイア
TerminalFixと呼ばれる新たなClickFix亜種が、侵害されたウェブサイト上で偽のCloudflare CAPTCHAプロンプトを使用し、被害者を騙して悪意あるPowerShellコマンドをWindows Terminal上で実行させています。 情報窃取型マルウェアの感染につながることが多い通常のClick

WordPressとMicrosoftのWindows Terminalに関わる...

セキュリティ研究者は、Windows Terminalを悪用して侵害されたシステ...

Microsoftは進化するClickFixキャンペーンについて警告 攻撃者はR...

長年続いているClickFixスキャムの新しい変種が、Windowsユーザーを欺...

無意識の被害者がWindows Terminalを通じてマルウェアのインストール...
Googleは、Gemini 2.5 Proを搭載したGemini CLIをリリ...