偽のZoomインストーラーの中に、新たなmacOS向けバックドアが隠されていることがわかりました。このインストーラーはユーザーにログインパスワードの入力を求め、その後、埋め込まれた第2段階のペイロードを起動します。
「CloudSyncD」と名付けられたこのマルウェアは、開発段階のテストを終え、稼働中のコマンド&コントロール(C2)インフラに接続するよう設定されたサンプルが確認されています。
Jamf Threat Labsは、9月30日に公開した調査結果によると、9月15日に開発中のビルドとしてCloudSyncDを初めて確認しました。その2日後には、複数のドメインにまたがる稼働中のC2インフラに接続するよう設定されたサンプルを発見しました。攻撃者が実際の展開に向けて準備を進めていたことがうかがえます。
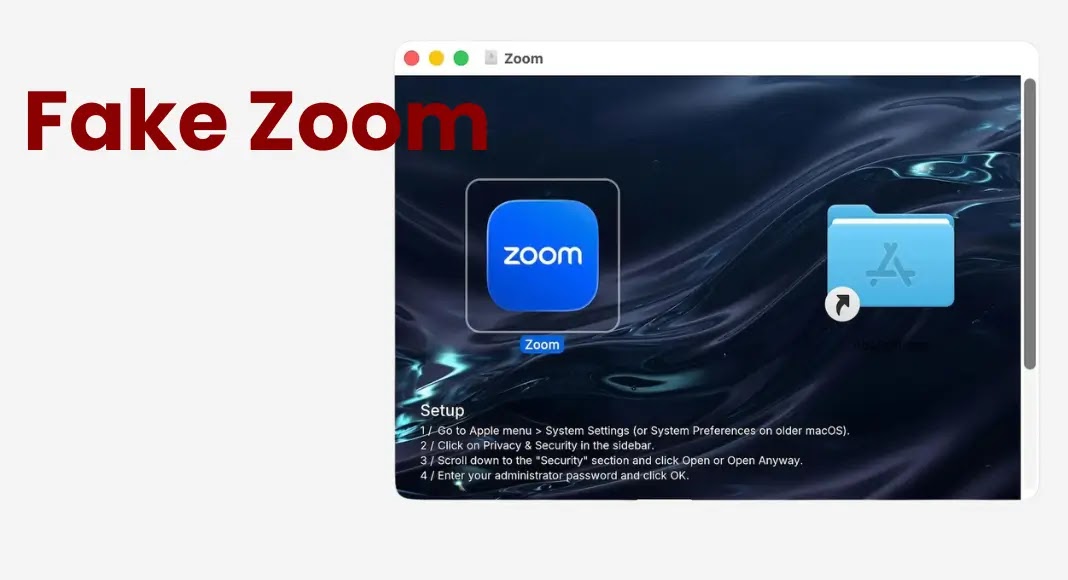
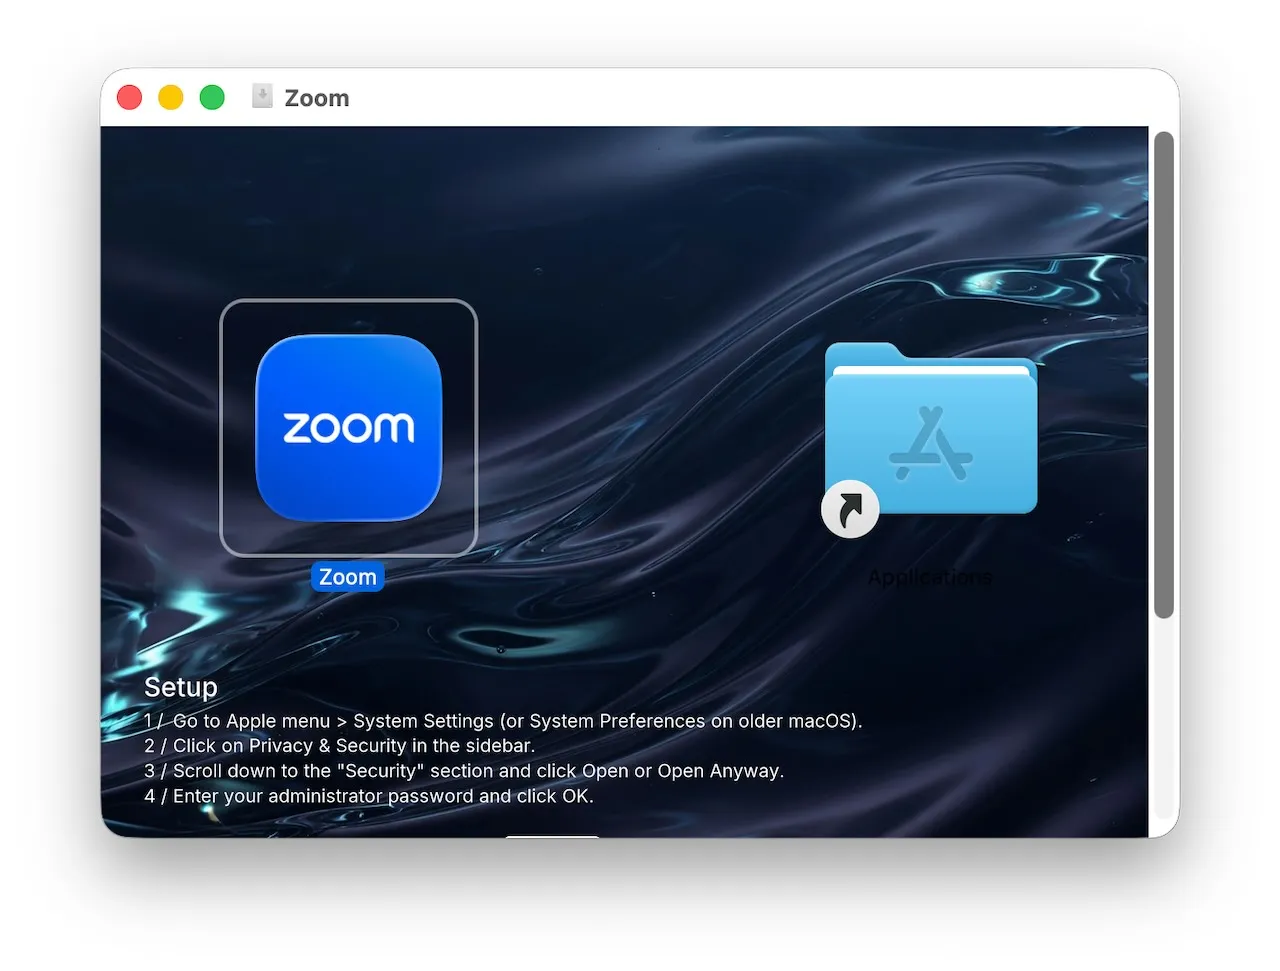
このマルウェアは、正規のZoomインストーラーに似せたディスクイメージの形で配布されます。付属の手順では、System Settings(システム設定)の画面からmacOSのセキュリティ保護を回避するよう促し、Gatekeeperをすり抜けるよう誘導します。
続いてインストーラーは偽の認証プロンプトを表示し、入力されたパスワードをローカルアカウントと照合して検証します。
Jamfによると、パスワードがどこかに送信されることはありません。代わりにCloudSyncDは、ゼロ幅のUnicode文字で保存位置の目印を付け、おとりの設定ファイルの中にパスワードを埋め込みます。
2段階で展開されるmacOSマルウェア
このパスワードは、昇格した権限で第2段階を起動するために使われます。Jamfによると、埋め込まれたペイロードはユニバーサルなMach-Oバイナリで、Apple siliconとIntel Macの両方に対応しています。
このバックドアは、バイナリをディスクに書き込まないよう、/dev/fd経由でペイロードの実行を試みます。Jamfのテストでこの方法が失敗した際には、マルウェアはペイロードを一時的に書き出し、窃取したパスワードを使ってsudoで起動しました。
CloudSyncDは、ユーザーのホームフォルダ配下に隠し作業ディレクトリを作成し、cloudsyncdという名前で動作するよう設定されています。C2との通信は暗号化されており、最初にシステム情報を含むホスト調査の結果を送信します。以降の通信では、マシンのハードウェア識別子を付けてチェックインします。
macOSマルウェアの関連記事:正規のDeveloper IDを悪用してAppleのクラッシュレポーターを装う新型macOSマルウェア
情報窃取型ではなくバックドア
パスワードを要求するものの、CloudSyncDは一般的な認証情報窃取型マルウェアではないとみられます。Jamfによると、ブラウザのデータやキーチェーンの項目、暗号資産ウォレットを収集する機能は組み込まれておらず、取得したパスワードは第2段階の実行を可能にするために使われていました。
このインプラントはリモートでタスクを実行する機能を備えており、運営者は実行ファイルや圧縮アーカイブを送り込んで実行させることができます。Jamfは、永続化の動作は確認していません。また、インプラントがcloudsyncdとして自らをインストールする場面も確認されていません。分析中にタスクが配信されず、その段階まで進まなかったためだとしています。
JamfはVirusTotalの監視を通じてCloudSyncDを発見しており、感染が確認された事例は報告していません。
画像クレジット:DANIEL CONSTANTE / Shutterstock.com
翻訳元: https://www.infosecurity-magazine.com/news/cloudsyncd-macos-backdoor-fake/