
偽のWeb3アクセラレーターがClaudeとGeminiのクレジットを餌にマルウェアを拡散
脅威アクターがWeb3ベンチャーキャピタルのアクセラレーターを装い、暗号資産のスタートアップや開発者、創業者を標的にする巧妙なキャンペーンが確認されました。標的には、ClaudeやGeminiの無料クレジット、AIコーディングツール、スマートコントラクトのセキュリティ監査が提供されていました。Cybersecurit
脅威アクターがWeb3ベンチャーキャピタルのアクセラレーターを装い、暗号資産のスタートアップや開発者、創業者を標的にする巧妙なキャンペーンが確認されました。標的には、ClaudeやGeminiの無料クレジット、AIコーディングツール、スマートコントラクトのセキュリティ監査が提供されていました。Cybersecurit
Security Labsは、悪意あるnpmパッケージを使って暗号資産(仮想通貨)の創業者やスタートアップを狙う、偽のWeb3アクセラレーターを発見しました。 この攻撃は、ClaudeやGeminiの無料クレジット、AIコーディングツール、セキュリティ監査を宣伝しながら、WindowsとmacOS向けのマルウェアを配
偽装されたZoomクライアントの中から、macOS向けのドロッパーが見つかりました。このマルウェアは「CloudSyncD」として追跡されており、持続的かつ巧妙に潜伏するバックドアを送り込む目的で作られています。 Jamfの研究者らは9月中旬、開発段階にあったこのマルウェアを最初に確認しました。数日以内に別のサンプル
偽のZoomインストーラーの中に、新たなmacOS向けバックドアが隠されていることがわかりました。このインストーラーはユーザーにログインパスワードの入力を求め、その後、埋め込まれた第2段階のペイロードを起動します。 「CloudSyncD」と名付けられたこのマルウェアは、開発段階のテストを終え、稼働中のコマンド
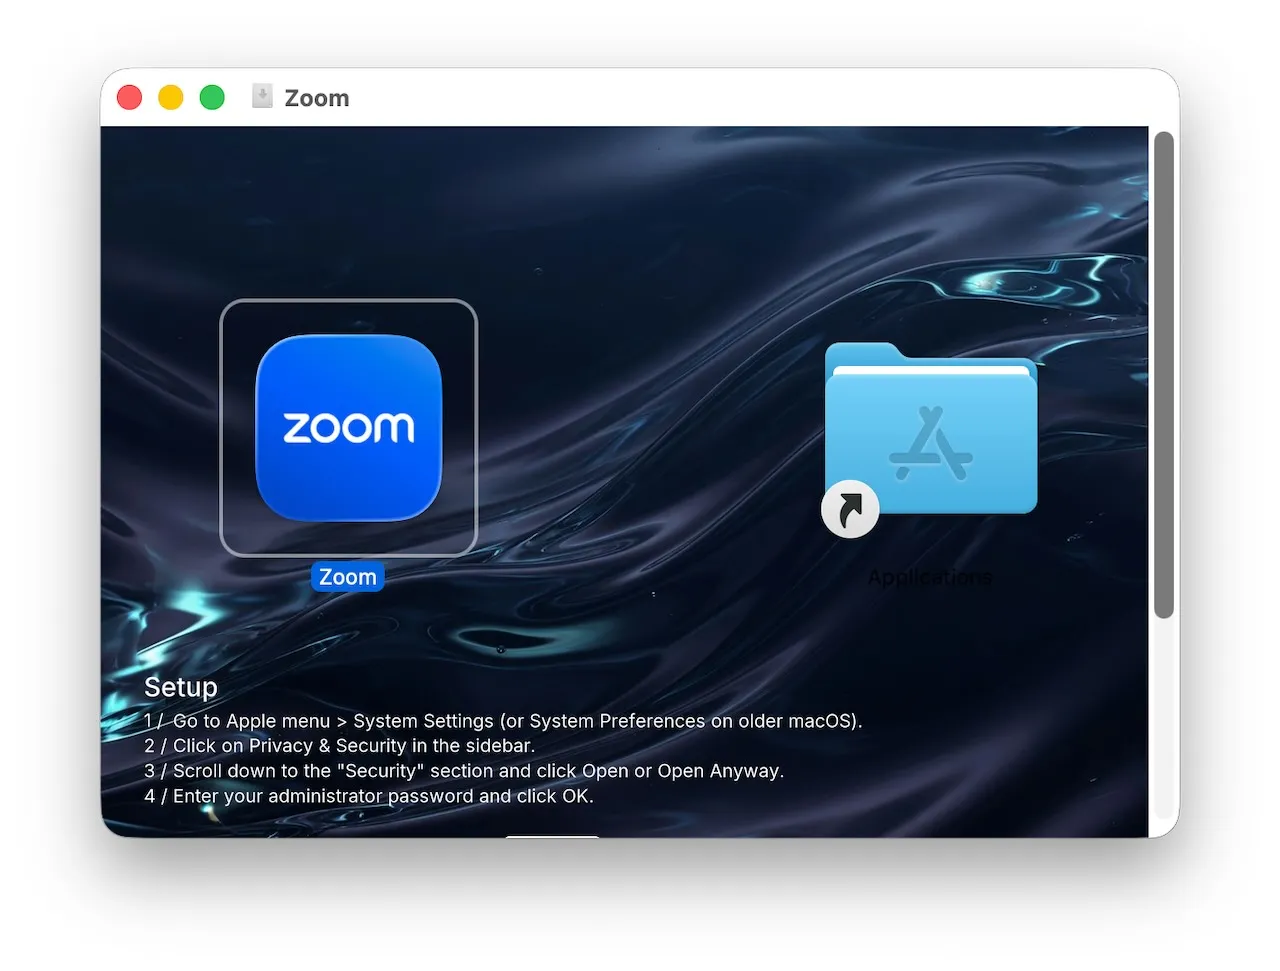
新たに確認されたmacOS向けバックドア「CloudSyncD」は、Zoomのインストーラーを装い、不可視のUnicode文字を使って、フィッシングで盗んだ被害者のパスワードを一見無害な設定ファイルの中に隠します。 このマルウェアは、VirusTotalの定期監視中に発見されました。「Zoom」という名前のディスクイ
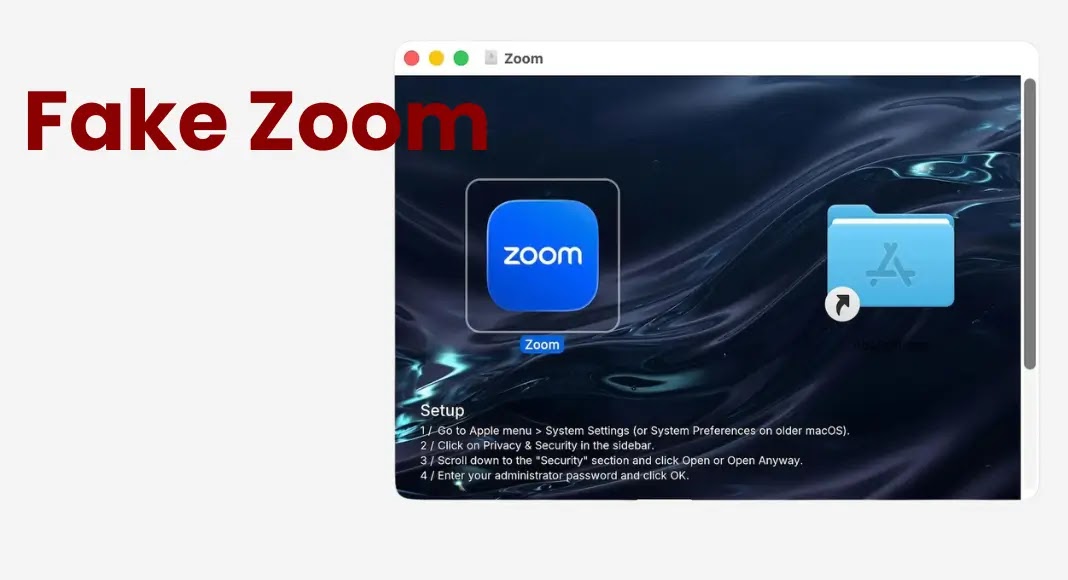
Threat Labsは、偽のZoomインストーラーを使って2段階構成のバックドア「CloudSyncD」を配布する、macOSマルウェアのキャンペーンを確認しました。 このマルウェアは、ユーザーを巧みに誘導してGatekeeperを回避させます。さらに偽の認証プロンプトでログインパスワードを盗み取り、攻撃者が管理す